در دنیای دیجیتال امروز، سرویسهای آنلاین به عنوان ستون فقرات ارتباطات و خدمات بین کاربران و سازمانها عمل میکنند. از خرید آنلاین گرفته تا پرداختهای الکترونیکی، مدیریت دادهها و حتی ارتباطات بین برنامههای مختلف، همه به یک شبکه پیچیده از ارتباطات وابستهاند که در هسته خود بر پایه API یا واسط برنامهنویسی (Application Programming Interface) ساخته شدهاند. اما با افزایش استفاده از این واسطها، خطرات امنیتی مرتبط با آنها نیز روز به روز بیشتر میشود.
امنیت API به مجموعه اقدامات و پروتکلهایی گفته میشود که برای محافظت از واسطهای برنامهنویسی در برابر تهدیدات مختلف مانند حملات سایبری، دسترسی غیرمجاز یا سوءاستفاده از دادهها طراحی شدهاند. با توجه به این که بسیاری از سرویسهای آنلاین به دادههای حساس کاربران دسترسی دارند، اهمیت حفاظت از این واسطها دوچندان میشود. اما چرا سرویسهای آنلاین به حفاظت بیشتری از APIهای خود نیاز دارند؟ و چه اقداماتی میتوان برای افزایش امنیت آنها انجام داد؟
چرا امنیت API اهمیت دارد؟
APIها به عنوان پل ارتباطی بین سیستمها عمل میکنند و دادهها را بین برنامهها منتقل میکنند. این دادهها ممکن است شامل اطلاعات شخصی کاربران، تراکنشهای مالی یا حتی دادههای حساس سازمانی باشند. اگر یک API آسیبپذیر باشد، میتواند به دست هکرها یا افراد غیرمجاز افتاده و منجر به سرقت داده، تغییر اطلاعات یا حتی تعطیلی سرویس شود.
به عنوان مثال، در سالهای گذشته شاهد چندین مورد نفوذ به APIهای بزرگ بودهایم که منجر به سرقت اطلاعات میلیونها کاربر شده است. این موارد نشان میدهند که حتی سازمانهای بزرگ و با تجربه نیز در برابر تهدیدات سایبری آسیبپذیر هستند. بنابراین، امنیت API نه تنها برای سازمانهای کوچک و متوسط بلکه برای شرکتهای بزرگ و بینالمللی نیز ضروری است.
علاوه بر این، با افزایش استفاده از مدلهای کسبوکار مبتنی بر API مانند میکروسرویسها و پلتفرمهای SaaS، وابستگی به این واسطها بیشتر شده است. هرگونه مشکل در امنیت API میتواند منجر به از دست دادن اعتماد کاربران، کاهش درآمد و حتی آسیب به شهرت سازمان شود.
تهدیدات رایج در امنیت API
برای درک اهمیت امنیت API، باید با تهدیدات رایجی که این واسطها را تهدید میکنند، آشنا شد. برخی از این تهدیدات عبارتند از:
- حمله بر اساس توکن (Token-Based Attacks): هکرها ممکن است با سرقت یا جعل توکنهای دسترسی، به دادههای حساس دسترسی پیدا کنند.
- حمله تزریق (Injection Attacks): این نوع حملات شامل تزریق کدهای مخرب در درخواستهای API است که میتواند منجر به اجرای کدهای غیرمجاز شود.
- حمله بر اساس API Abuse: سوءاستفاده از API برای انجام فعالیتهای غیرمجاز مانند اسپم، ددلیست یا حتی حملات DDoS.
- حمله بر اساس عدم احراز هویت مناسب (Broken Authentication): اگر مکانیزمهای احراز هویت ضعیف باشند، هکرها میتوانند با روشهای مختلف به سیستم دسترسی پیدا کنند.
- حمله بر اساس عدم کنترل دسترسی (Broken Access Control): اگر کنترل دسترسی به درستی پیادهسازی نشده باشد، افراد غیرمجاز ممکن است به دادههایی دسترسی پیدا کنند که نباید.
این تهدیدات نشان میدهند که امنیت API نیازمند یک رویکرد جامع و چندلایه است. تنها استفاده از یک روش امنیتی نمیتواند در برابر همه این تهدیدات مؤثر باشد.
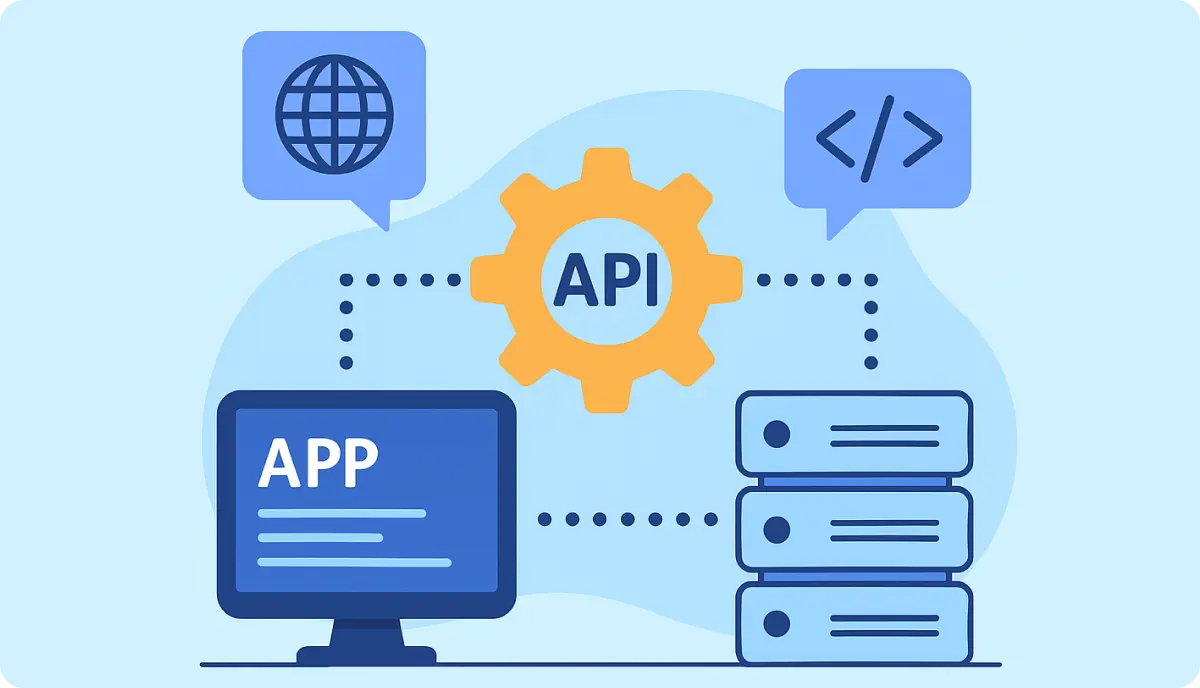
چگونه میتوان امنیت API را افزایش داد؟
برای افزایش امنیت API، سازمانها باید اقداماتی را در چندین لایه انجام دهند. برخی از این اقدامات عبارتند از:
- استفاده از پروتکلهای امن: استفاده از پروتکلهای مانند HTTPS برای رمزنگاری دادهها در حین انتقال میتواند از سرقت اطلاعات جلوگیری کند.
- پیادهسازی مکانیزمهای احراز هویت قوی: استفاده از روشهای احراز هویت چندعاملی (MFA) و توکنهای یکبارمصرف میتواند امنیت را افزایش دهد.
- کنترل دسترسی دقیق: تعیین دسترسیهای دقیق برای هر کاربر یا برنامه و محدود کردن دسترسی به دادههای ضروری.
- رمزنگاری دادهها: رمزنگاری دادهها در حالت استراحت (در پایگاه داده) و در حین انتقال میتواند از سرقت اطلاعات جلوگیری کند.
- مانیتورینگ و تشخیص تهدید: استفاده از ابزارهای مانیتورینگ برای تشخیص فعالیتهای مشکوک و پاسخگویی سریع به تهدیدات.
- بهروزرسانی و پچدهی: نگهداری مداوم و بهروزرسانی نرمافزارها و کتابخانههای استفاده شده در API برای جلوگیری از بهرهبرداری از آسیبپذیریهای شناخته شده.
علاوه بر این، سازمانها باید سیاستهای امنیتی خود را بهطور منظم ارزیابی و بهروزرسانی کنند. آموزش کارکنان در زمینه امنیت API و آگاهی از تهدیدات جدید نیز یکی از اقدامات مهم است.
چرا سرویسهای آنلاین به حفاظت بیشتری از API نیاز دارند؟
سرویسهای آنلاین امروزه به عنوان بستری برای تعاملات روزانه کاربران عمل میکنند. از پرداختهای آنلاین گرفته تا ارتباطات بین برنامههای مختلف، همه به APIهای امن نیاز دارند. با افزایش تعداد حملات سایبری و پیچیدگی تهدیدات، سازمانها باید به حفاظت بیشتر از APIهای خود توجه کنند.
یکی از دلایل اصلی نیاز به حفاظت بیشتر از APIها، افزایش تعداد دستگاههای متصل به اینترنت (IoT) است. این دستگاهها اغلب با استفاده از APIها با یکدیگر ارتباط برقرار میکنند و هرگونه آسیبپذیری در این واسطها میتواند منجر به کنترل غیرمجاز دستگاهها شود.
علاوه بر این، با افزایش استفاده از مدلهای کسبوکار مبتنی بر داده، سازمانها باید اطمینان حاصل کنند که دادههای حساس کاربران در امان هستند. هرگونه نقض امنیت میتواند منجر به از دست دادن اعتماد کاربران و آسیب به شهرت سازمان شود.
در نهایت، با توجه به این که بسیاری از سرویسهای آنلاین به دادههای مالی و شخصی کاربران دسترسی دارند، اهمیت امنیت API دوچندان میشود. سازمانها باید با پیادهسازی اقدامات امنیتی مناسب، از دادههای کاربران محافظت کنند و در برابر تهدیدات سایبری مقاومت کنند.
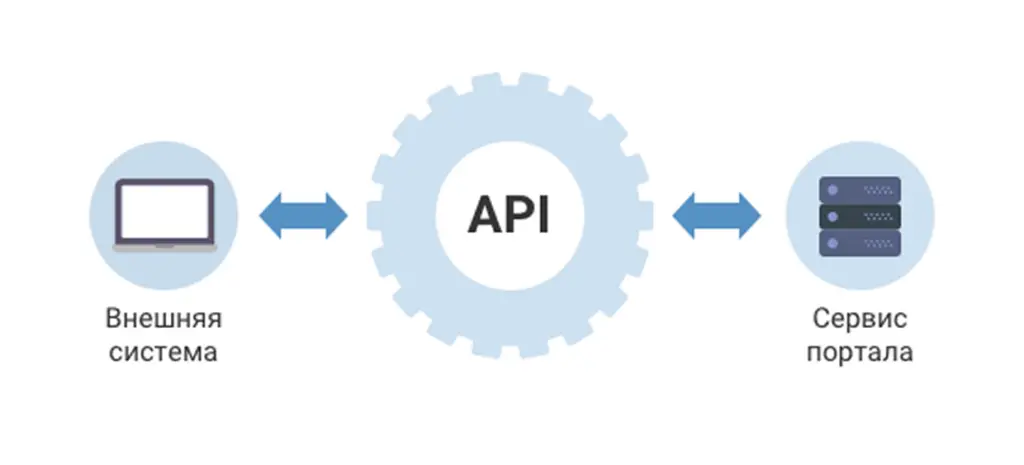
چگونه میتوان از خطرات مرتبط با API جلوگیری کرد؟
برای جلوگیری از خطرات مرتبط با API، سازمانها باید به چند نکته مهم توجه کنند:
- ارزیابی مداوم: ارزیابی مداوم امنیت API برای شناسایی آسیبپذیریهای جدید و بهبود مکانیزمهای امنیتی.
- استفاده از ابزارهای امنیتی: استفاده از ابزارهای امنیتی مانند WAF (Web Application Firewall) و ابزارهای تشخیص نفوذ برای محافظت از APIها.
- آموزش کارکنان: آموزش کارکنان در زمینه امنیت API و آگاهی از تهدیدات جدید.
- پیادهسازی بهترین شیوهها: پیادهسازی بهترین شیوههای امنیتی مانند OWASP API Security Top 10 برای محافظت از APIها.
- همکاری با متخصصان: همکاری با متخصصان امنیت سایبری برای طراحی و پیادهسازی مکانیزمهای امنیتی مناسب.
با توجه به اهمیت امنیت API، سازمانها باید این موضوع را به عنوان یک اولویت در برنامهریزیهای خود قرار دهند. هرگونه سهلانگاری در این زمینه میتواند منجر به مشکلات جدی برای سازمان و کاربران شود.
در دنیای دیجیتال امروز، امنیت API یکی از عوامل کلیدی برای موفقیت سرویسهای آنلاین است. با پیادهسازی اقدامات امنیتی مناسب و آگاهی از تهدیدات جدید، سازمانها میتوانند از دادههای خود و کاربران محافظت کنند و در برابر حملات سایبری مقاومت کنند.
برای اطلاعات بیشتر در مورد آخرین راهکارهای امنیتی و فناوریهای مرتبط با API، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.