در دنیای دیجیتال امروز، نرمافزار به عنوان ستون فقرات بسیاری از فعالیتهای تجاری، دولتی و حتی شخصی تبدیل شده است. اما با افزایش وابستگی به نرمافزار، خطرات امنیتی مرتبط با زنجیره تأمین آن نیز به شدت افزایش یافته است. امنیت زنجیره تأمین نرمافزار (Software Supply Chain Security) به مجموعه اقداماتی گفته میشود که برای شناسایی، کاهش و مدیریت تهدیدات احتمالی در فرآیند تولید، توزیع و استفاده از نرمافزارها انجام میشود. این موضوع چرا که هرگونه نقض امنیتی در این زنجیره میتواند تأثیرات گستردهای بر سازمانها و کاربران داشته باشد.
زنجیره تأمین نرمافزار چیست؟
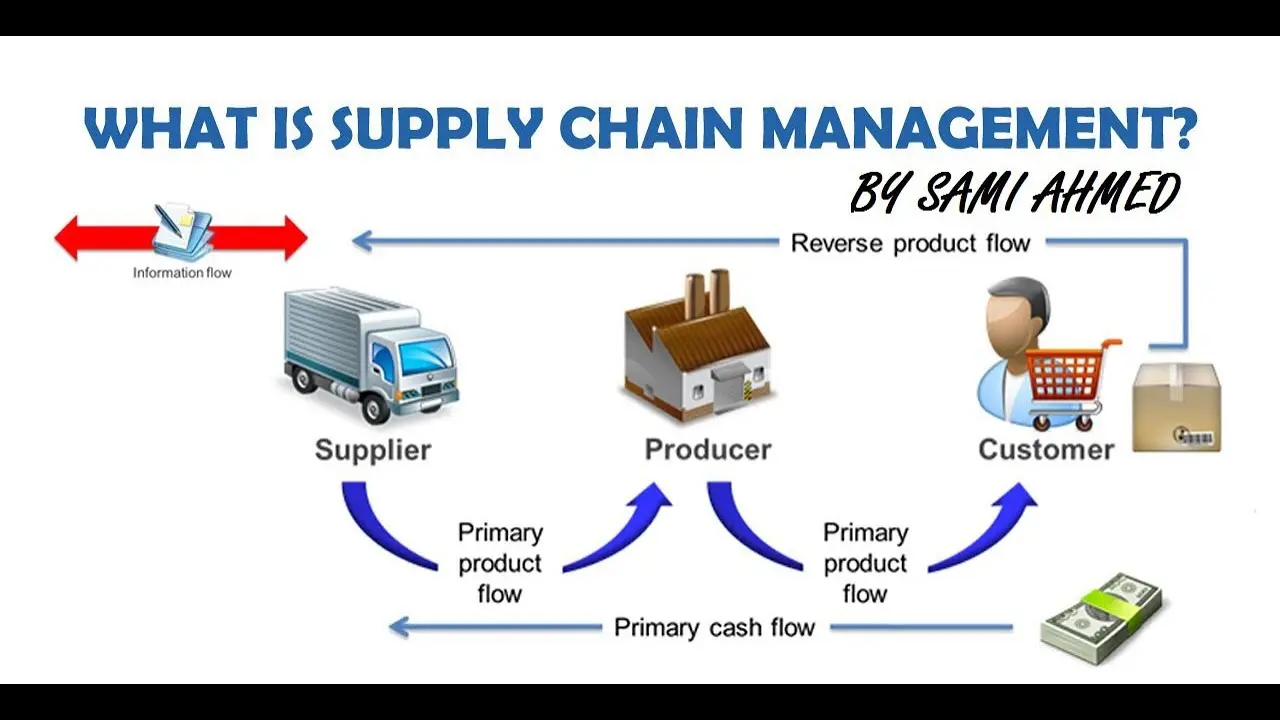
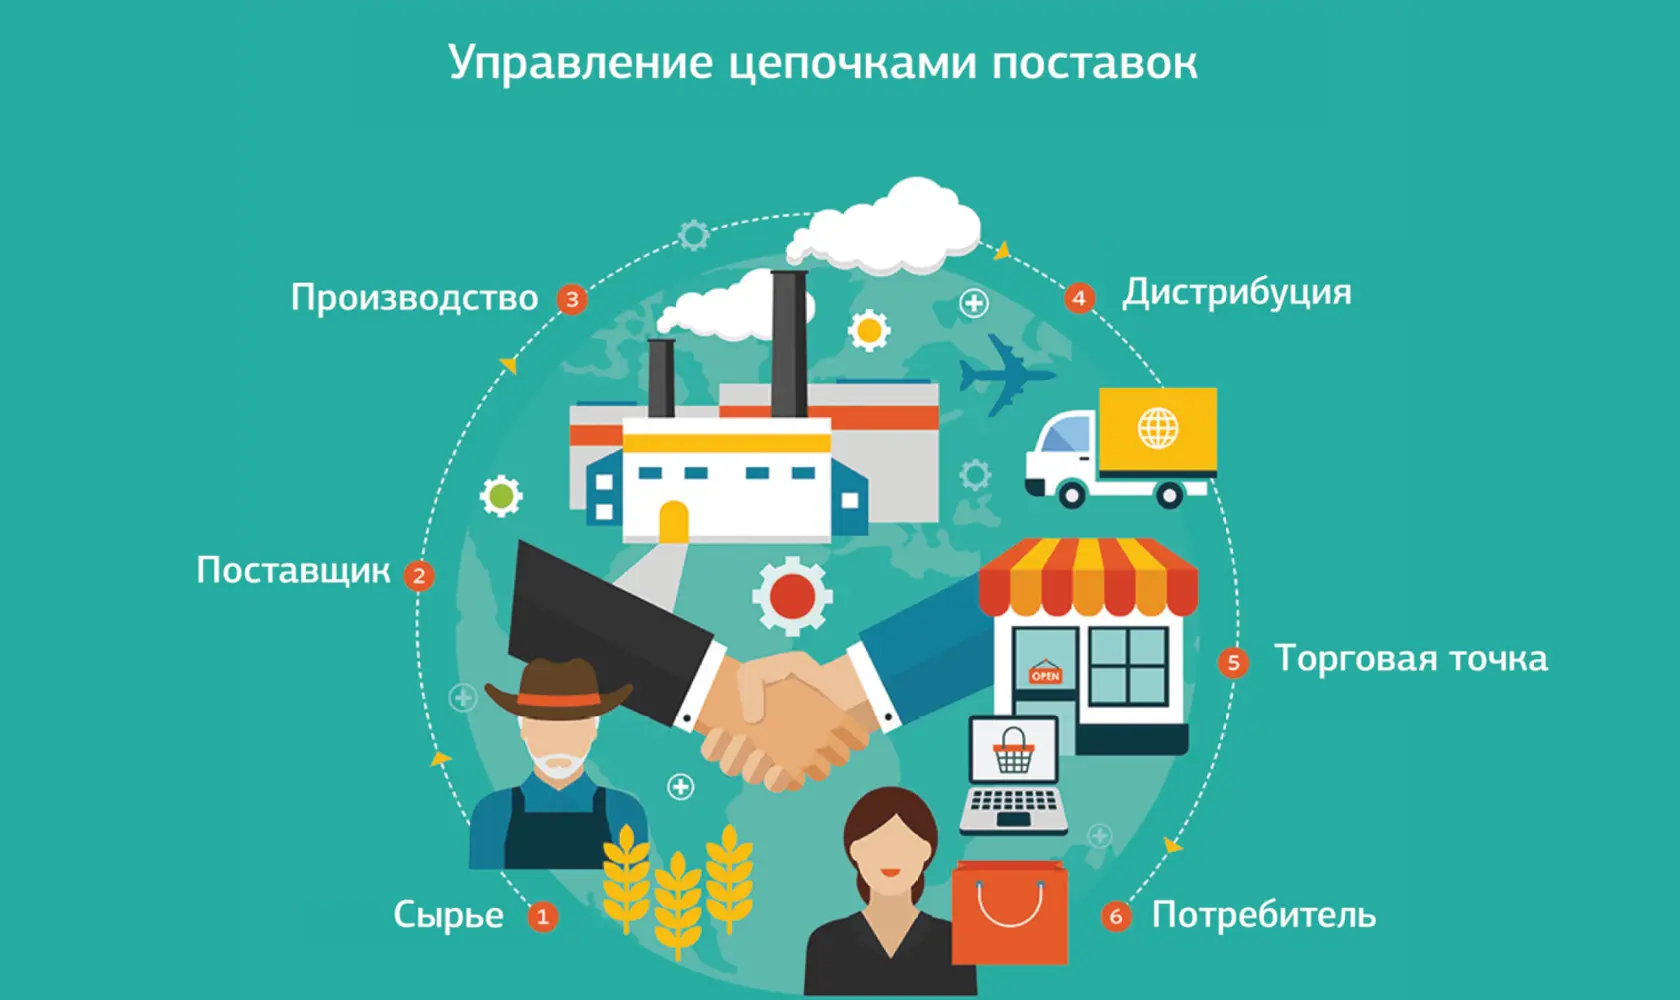
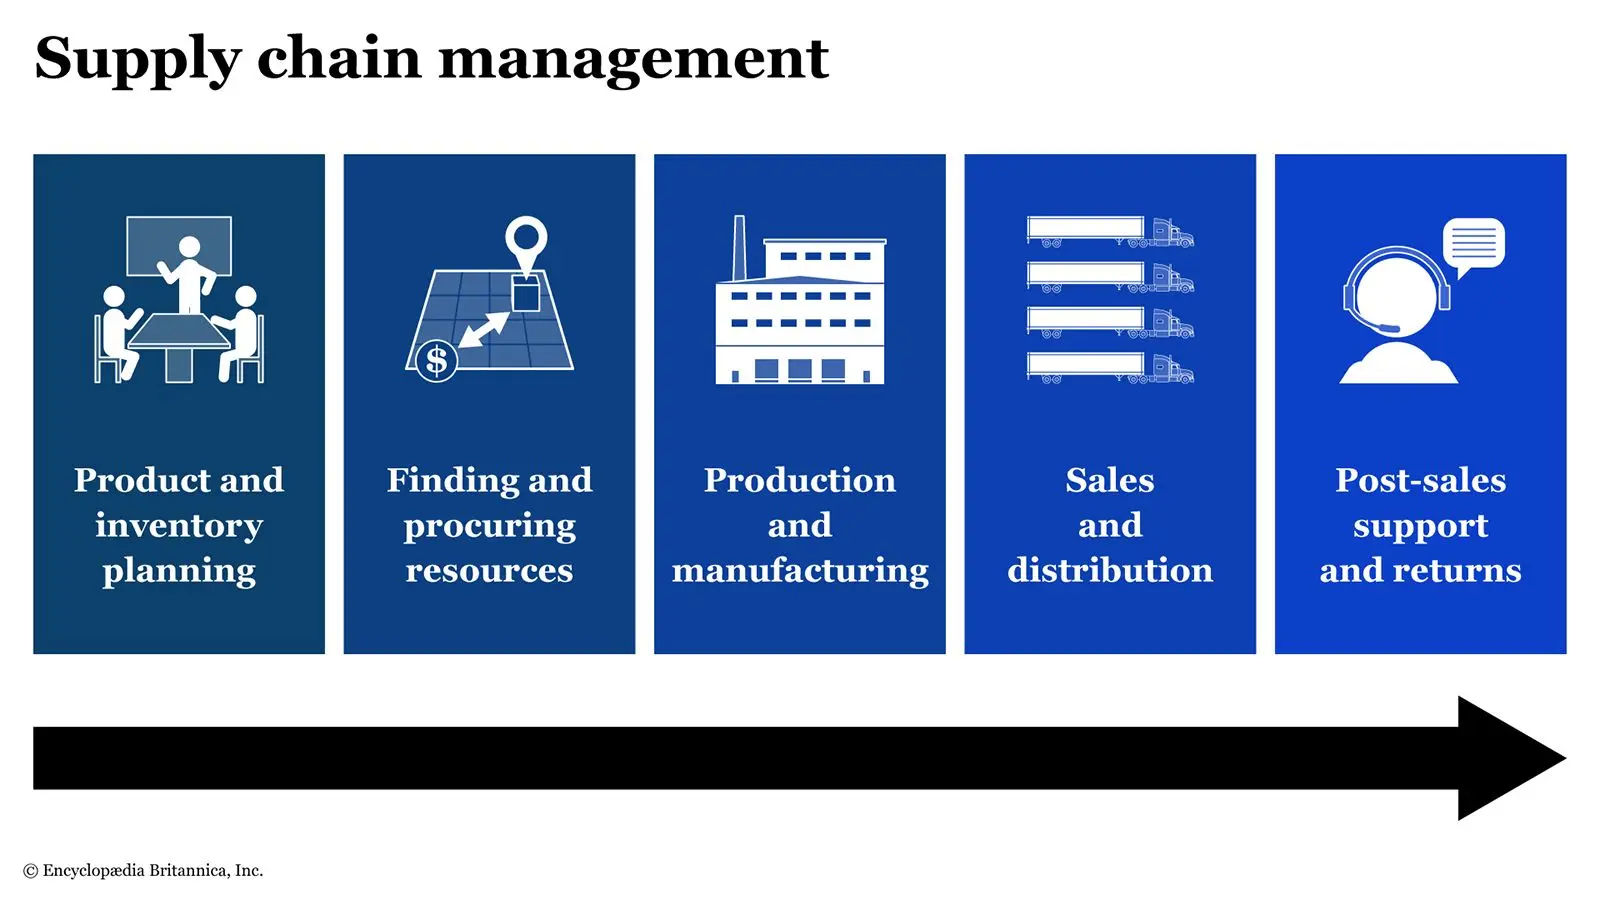
زنجیره تأمین نرمافزار شامل تمام مراحل تولید، توزیع و استفاده از نرمافزار است. این زنجیره شامل توسعهدهندگان، کتابخانههای نرمافزاری، سرویسهای ابری، توزیعکنندگان و حتی کاربران نهایی میشود. هر یک از این بخشها ممکن است به عنوان یک نقطه ضعف امنیتی عمل کنند. به عنوان مثال، اگر یک کتابخانه نرمافزاری مورد استفاده در یک پروژه دارای آسیبپذیری باشد، تمام نرمافزارهایی که از آن کتابخانه استفاده میکنند نیز در معرض خطر قرار میگیرند.
به عنوان مثال، در سالهای اخیر، حملات به کتابخانههای نرمافزاری مانند Log4j نشان داد که چگونه یک آسیبپذیری در یک کتابخانه محبوب میتواند تأثیرات جهانی داشته باشد. این نوع حملات به عنوان حملات زنجیره تأمین شناخته میشوند و میتوانند به راحتی توسط مهاجمانی که به دنبال دسترسی به سیستمهای حساس هستند، استفاده شوند.
چرا امنیت زنجیره تأمین نرمافزار مهم است؟
اهمیت امنیت زنجیره تأمین نرمافزار به چند دلیل اساسی برمیگردد:
- تاثیر گسترده: یک نقض امنیتی در زنجیره تأمین میتواند هزاران یا حتی میلیونها کاربر را تحت تأثیر قرار دهد. به عنوان مثال، اگر یک سرویس ابری مورد استفاده توسط سازمانهای مختلف دچار نقض امنیتی شود، تمام سازمانهایی که از آن سرویس استفاده میکنند نیز در معرض خطر قرار میگیرند.
- اعتماد به کتابخانههای خارجی: توسعهدهندگان معمولاً از کتابخانههای نرمافزاری خارجی برای تسریع فرآیند توسعه استفاده میکنند. اگر این کتابخانهها دارای آسیبپذیری باشند، نرمافزار نهایی نیز در معرض خطر قرار میگیرد.
- تاثیر بر شهرت سازمان: یک نقض امنیتی میتواند به شدت بر شهرت و اعتماد کاربران به یک سازمان تأثیر بگذارد. سازمانهایی که نتوانند امنیت زنجیره تأمین خود را تضمین کنند، ممکن است با کاهش اعتماد کاربران و مشتریان مواجه شوند.
- مطابقت با مقررات: بسیاری از سازمانها موظف هستند که امنیت زنجیره تأمین نرمافزار خود را تضمین کنند تا با مقررات و استانداردهای امنیتی مانند GDPR، HIPAA و سایر قوانین محلی و بینالمللی مطابقت داشته باشند.
آسیبپذیریهای رایج در زنجیره تأمین نرمافزار
هکرها و مهاجمان از روشهای مختلفی برای بهرهبرداری از نقاط ضعف زنجیره تأمین نرمافزار استفاده میکنند. برخی از رایجترین آسیبپذیریها شامل موارد زیر هستند:
- کتابخانههای نرمافزاری آلوده: مهاجمان ممکن است کتابخانههای نرمافزاری محبوب را آلوده کنند و سپس آنها را در مخازن عمومی مانند npm، PyPI یا Maven منتشر کنند. زمانی که توسعهدهندگان این کتابخانهها را در پروژههای خود استفاده میکنند، کدهای مخرب نیز به نرمافزار نهایی اضافه میشود.
- حمله به سرویسهای ابری: سرویسهای ابری مانند GitHub، AWS یا Azure ممکن است هدف حملات قرار گیرند. اگر مهاجمان بتوانند به این سرویسها دسترسی پیدا کنند، میتوانند کدهای مخرب را در مخازن عمومی یا سرویسهای ابری منتشر کنند.
- تغییر در فرآیند ساخت: مهاجمان ممکن است فرآیند ساخت نرمافزار را تغییر دهند و کدهای مخرب را در مراحل مختلف ساخت اضافه کنند. این نوع حملات معمولاً در محیطهای توسعه و ساخت (CI/CD) رخ میدهند.
- حمله به توسعهدهندگان: مهاجمان ممکن است به توسعهدهندگان حمله کنند و از طریق آنها کدهای مخرب را وارد پروژه کنند. این حملات ممکن است شامل فیشینگ، مهندسی اجتماعی یا حتی دسترسی غیرمجاز به حسابهای توسعهدهندگان باشد.
چگونه میتوانیم از حملات زنجیره تأمین نرمافزار محافظت کنیم؟
برای کاهش خطر حملات زنجیره تأمین نرمافزار، سازمانها و توسعهدهندگان باید اقدامات امنیتی مختلفی را پیادهسازی کنند:
- استفاده از کتابخانههای معتبر: توسعهدهندگان باید از کتابخانههای نرمافزاری معتبر و مورد اعتماد استفاده کنند. همچنین باید بهطور منظم کتابخانههای استفاده شده را بررسی و بهروزرسانی کنند.
- کنترل دسترسی: محدود کردن دسترسی به مخازن کد و سرویسهای ابری میتواند از دسترسی غیرمجاز به کدهای منبع جلوگیری کند.
- اسکن نرمافزار: استفاده از ابزارهای اسکن نرمافزار برای شناسایی آسیبپذیریها و کدهای مخرب در مراحل مختلف توسعه و ساخت ضروری است.
- مخازن خصوصی: استفاده از مخازن خصوصی برای کتابخانههای داخلی و حساس میتواند از انتشار کدهای مخرب جلوگیری کند.
- آموزش و آگاهی: آموزش توسعهدهندگان در مورد خطرات امنیتی و بهترین روشهای امنیتی میتواند از حملات جلوگیری کند.
چرا حملات زنجیره تأمین نرمافزار خطرناک هستند؟
حمله به زنجیره تأمین نرمافزار یکی از خطرناکترین انواع حملات سایبری است. این حملات به دلیل چند عامل خطرناک هستند:
- تاثیر گسترده: یک حمله موفق میتواند هزاران یا میلیونها کاربر را تحت تأثیر قرار دهد، زیرا نرمافزار آلوده ممکن است در بسیاری از سیستمها استفاده شود.
- پنهانکاری: مهاجمان معمولاً تلاش میکنند تا کدهای مخرب خود را به گونهای طراحی کنند که در مراحل اولیه شناسایی نشوند. این باعث میشود که حملات زنجیره تأمین معمولاً تا زمانی که تأثیرات آنها آشکار شود، شناسایی نشوند.
- اعتماد به سیستم: سازمانها و کاربران معمولاً به این باورند که نرمافزارهایی که از منابع معتبر دریافت میکنند، امن هستند. این اعتماد میتواند توسط مهاجمان برای نفوذ به سیستمها استفاده شود.
- سازگاری با حملات پیشرفته: مهاجمان امروزه از روشهای پیشرفتهای مانند استفاده از هوش مصنوعی و یادگیری ماشین برای شناسایی نقاط ضعف در زنجیره تأمین استفاده میکنند.
یکی از مثالهای معروف حملات زنجیره تأمین، حمله به SolarWinds در سال ۲۰۲۰ بود. در این حمله، مهاجمان موفق شدند کدهای مخرب را در نرمافزار SolarWinds وارد کنند و سپس از طریق این نرمافزار به سیستمهای بسیاری از سازمانهای دولتی و خصوصی دسترسی پیدا کنند. این حمله نشان داد که چگونه یک نقض در زنجیره تأمین میتواند تأثیرات گستردهای داشته باشد.
چگونه میتوانیم از خود در برابر این حملات محافظت کنیم؟
برای محافظت در برابر حملات زنجیره تأمین نرمافزار، سازمانها و توسعهدهندگان باید به اقدامات پیشگیرانهای توجه کنند:
- استفاده از ابزارهای امنیتی: ابزارهای اسکن نرمافزار، تحلیل استاتیک و دینامیک کد و سایر ابزارهای امنیتی میتوانند در شناسایی آسیبپذیریها و کدهای مخرب کمک کنند.
- بهروزرسانی منظم: بهروزرسانی منظم کتابخانهها و نرمافزارها میتواند از بهرهبرداری از آسیبپذیریهای شناخته شده جلوگیری کند.
- کنترل و نظارت: نظارت بر فعالیتهای توسعه و ساخت (CI/CD) و کنترل دسترسی به مخازن کد میتواند از تغییرات غیرمجاز جلوگیری کند.
- آموزش و آگاهی: آموزش توسعهدهندگان و کارکنان در مورد خطرات امنیتی و بهترین روشهای امنیتی میتواند از حملات جلوگیری کند.
در نهایت، امنیت زنجیره تأمین نرمافزار یک موضوع پیچیده و چندوجهی است که نیاز به همکاری بین توسعهدهندگان، سازمانها و حتی کاربران نهایی دارد. با پیادهسازی اقدامات امنیتی مناسب و آگاهی از خطرات احتمالی، میتوان خطر حملات زنجیره تأمین را به حداقل رساند و از امنیت نرمافزارها اطمینان حاصل کرد.
برای اطلاعات بیشتر در مورد بهترین روشهای امنیتی در توسعه نرمافزار و مدیریت زنجیره تأمین، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.