امروزه با پیشرفت فناوری و افزایش استفاده از اینترنت، ایمیل به یکی از ابزارهای اصلی ارتباطی تبدیل شده است. اما با این حال، خطرات امنیتی نیز همراه با آن وجود دارد. یکی از رایجترین تهدیدات، ایمیلهای فیشینگ است که با هدف دزدی اطلاعات شخصی، مالی یا حساس کاربران طراحی میشوند. شناخت این ایمیلها و توانایی تشخیص آنها میتواند از شما در برابر حملات سایبری محافظت کند.
فیشینگ چیست؟
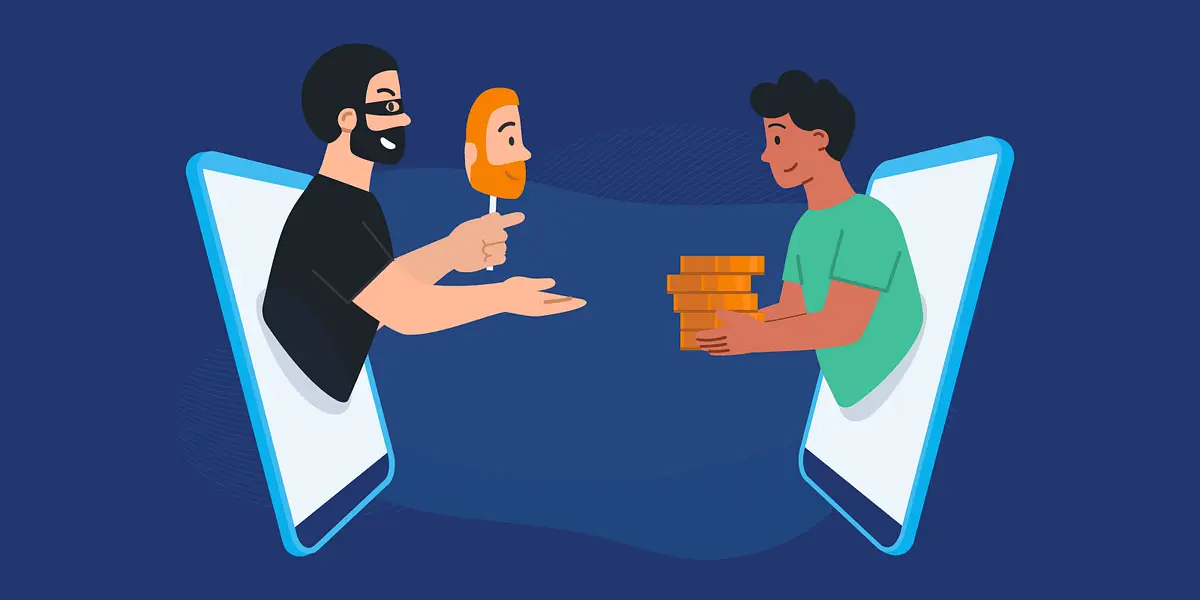
فیشینگ (Phishing) یک روش حمله سایبری است که در آن مهاجم با ارسال ایمیلهای تقلبی یا پیامهای فریبنده، کاربر را به انجام اقداماتی مانند کلیک بر روی لینکهای مخرب، دانلود فایلهای آلوده یا وارد کردن اطلاعات شخصی در صفحات جعلی ترغیب میکند. هدف اصلی این حملات، دزدی اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات کارت اعتباری یا حتی اطلاعات شخصی مانند شماره ملی است.
مهاجمان با تقلید از برندهای معتبر یا سازمانهای شناختهشده، ایمیلهای فریبندهای ارسال میکنند که به نظر کاملا واقعی میرسند. این ایمیلها اغلب شامل درخواستهای فوری برای انجام اقدامات خاصی هستند، مانند بهروزرسانی اطلاعات حساب یا حل یک مشکل فوری. اگر کاربر فریب بخورد و به این لینکها یا فایلها دسترسی پیدا کند، ممکن است اطلاعاتش دزدیده شود یا دستگاهش آلوده به ویروس شود.
چگونه یک ایمیل فیشینگ را شناسایی کنیم؟
شناسایی ایمیلهای فیشینگ نیازمند دقت و آگاهی است. در ادامه، به برخی از نشانههای رایج این ایمیلها اشاره میکنیم:
۱. آدرس ایمیل فرستنده
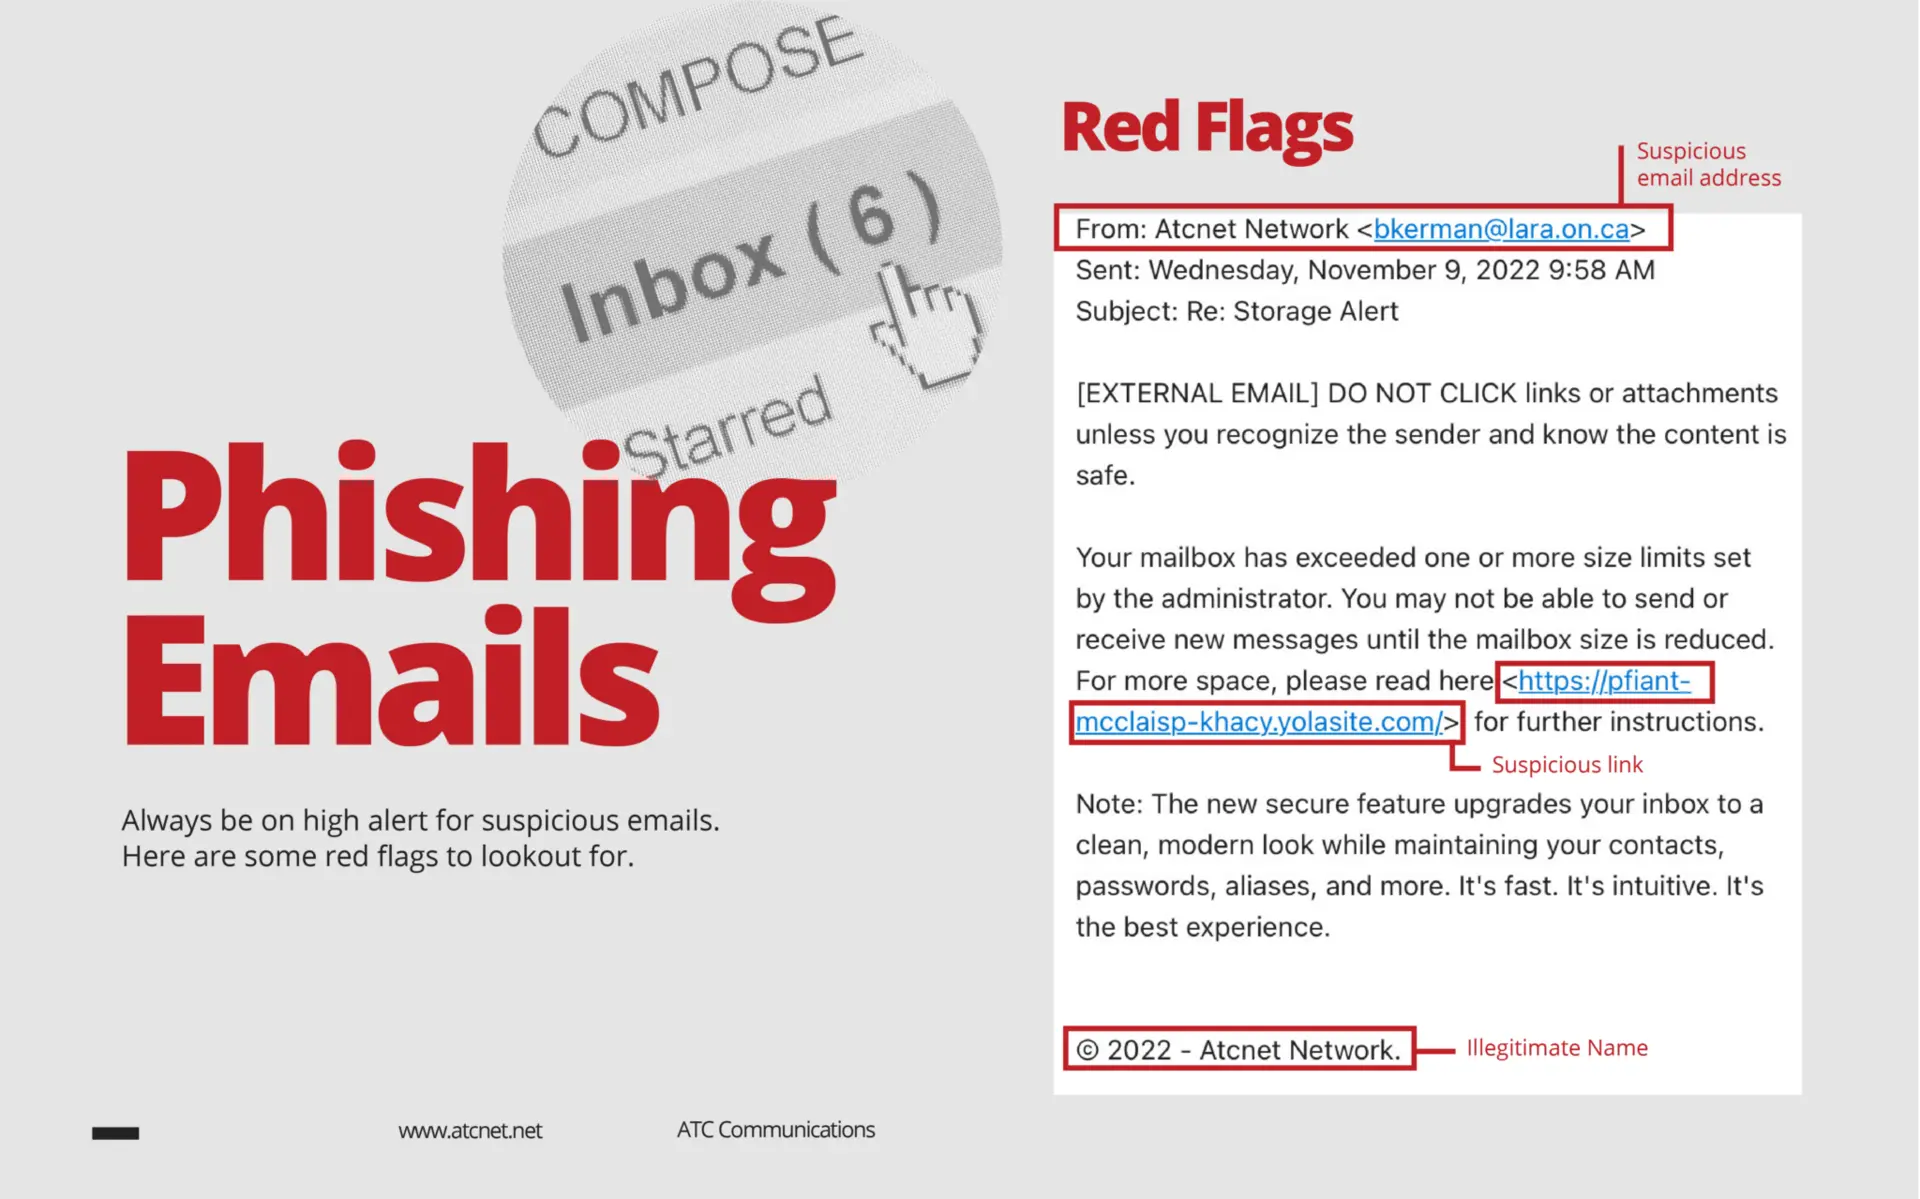
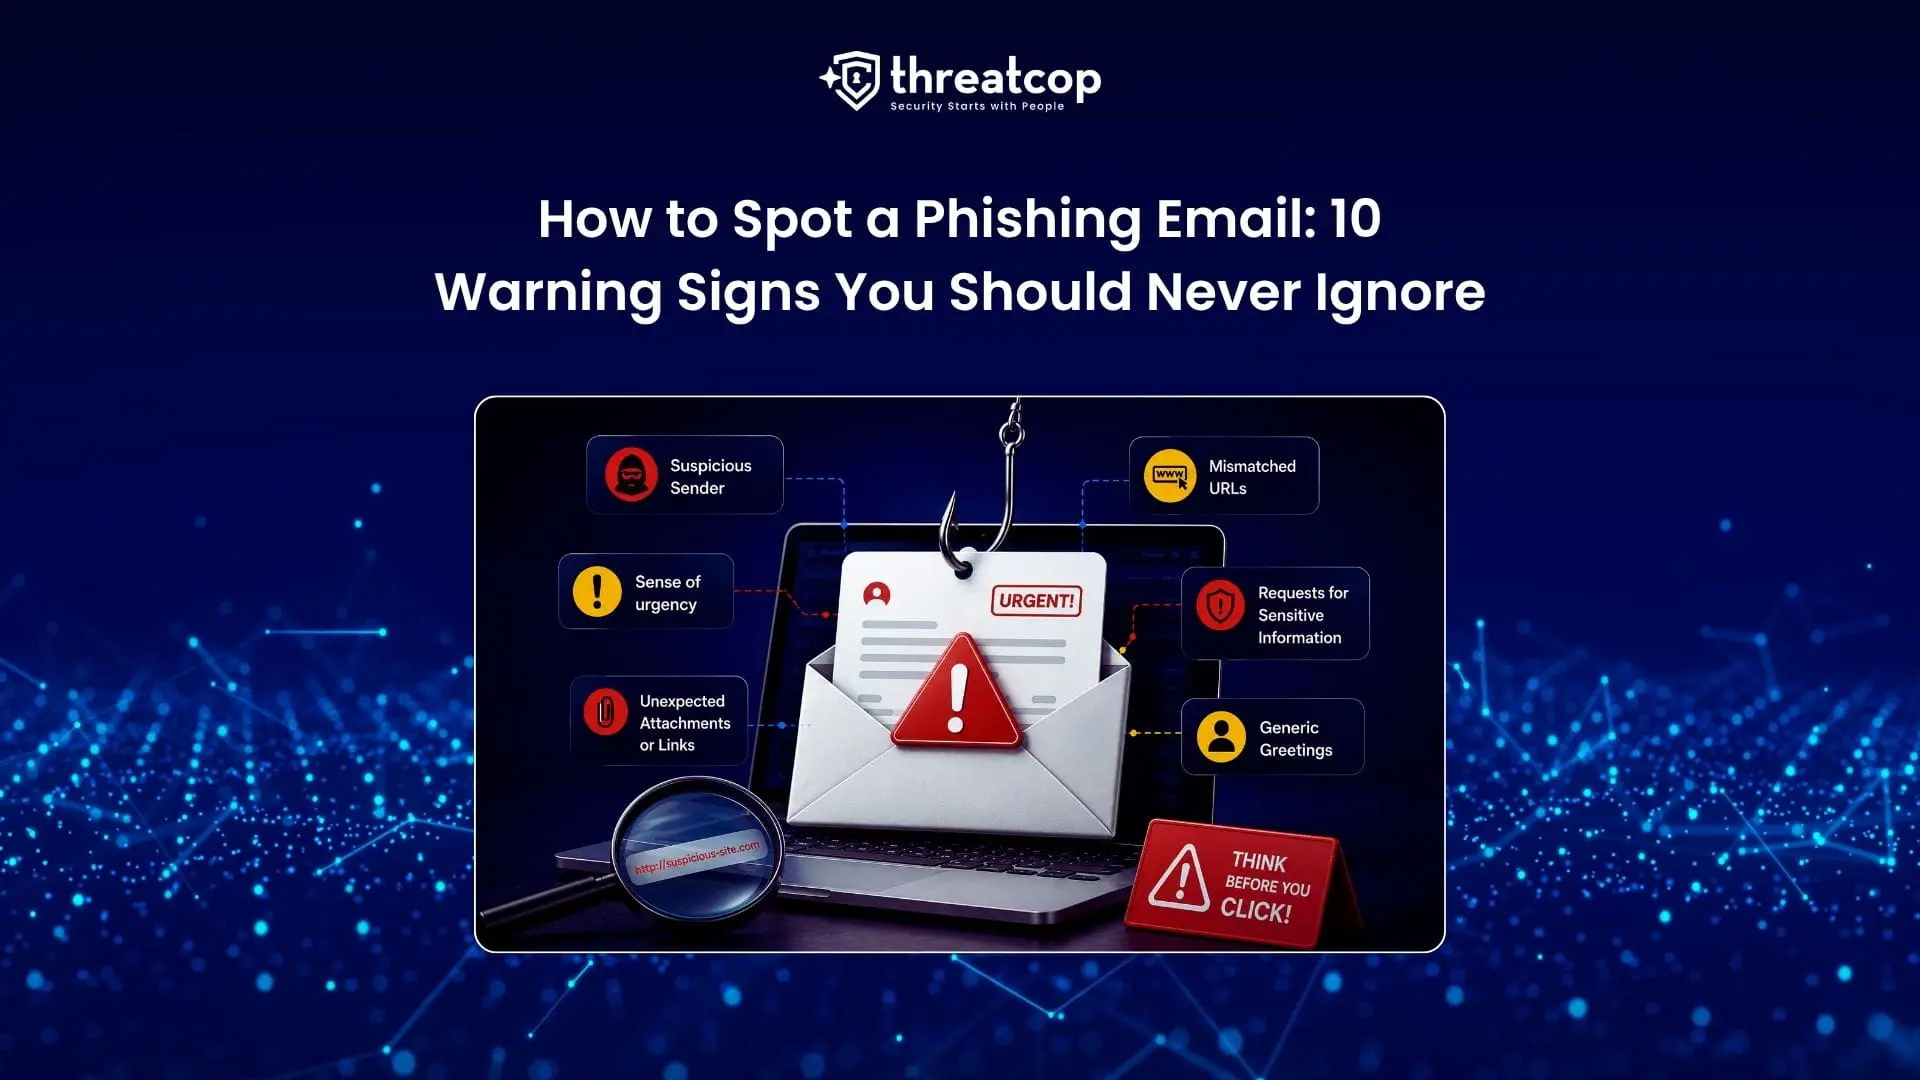
یکی از اولین چیزهایی که باید بررسی کنید، آدرس ایمیل فرستنده است. ایمیلهای فیشینگ اغلب از آدرسهای مشکوک یا غیرمعمول استفاده میکنند. برای مثال، اگر ایمیلی از طرف یک بانک ارسال شده باشد، اما آدرس ایمیل آن شامل حروف یا اعداد غیرعادی باشد، احتمالاً تقلبی است.
همچنین، برخی از مهاجمان از دامنههای مشابه با دامنههای اصلی استفاده میکنند، مانند استفاده از “paypa1.com” به جای “paypal.com”. این تغییرات کوچک اما مهم هستند و باید به آنها توجه کنید.
۲. متن ایمیل
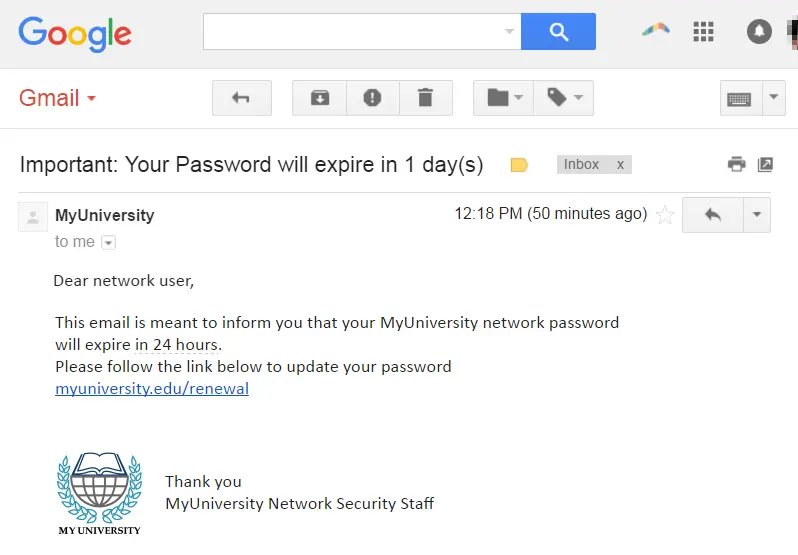
متن ایمیلهای فیشینگ اغلب شامل خطاهای املایی، گرامری یا عبارات غیرمعمول است. همچنین، این ایمیلها معمولاً شامل درخواستهای فوری برای انجام اقدامات خاصی هستند، مانند “لطفا اطلاعات حساب خود را بهروزرسانی کنید” یا “حساب شما مسدود شده است”. این درخواستها اغلب با تهدیدات یا ترساندن کاربر همراه هستند.
همچنین، اگر ایمیل شامل عباراتی مانند “فوری”، “درخواست ویژه” یا “فرصت محدود” باشد، باید به دقت بررسی شود، زیرا این عبارات معمولاً برای ایجاد حس فوریت و ترغیب کاربر به عمل سریع استفاده میشوند.
۳. لینکهای موجود در ایمیل
لینکهای موجود در ایمیلهای فیشینگ معمولاً به صفحات جعلی یا مخرب هدایت میکنند. برای بررسی این لینکها، میتوانید از روش “موشک” استفاده کنید. یعنی با گذاشتن موس بر روی لینک، آدرس واقعی آن را بدون کلیک مشاهده کنید. اگر آدرس لینک با متن نمایش داده شده در ایمیل مطابقت نداشته باشد، احتمالاً لینک تقلبی است.
همچنین، اگر لینک به یک دامنه مشکوک یا غیرمعمول هدایت کند، باید از کلیک بر روی آن خودداری کنید. برای مثال، اگر لینکی به جای “bank.com” به “bank-security-update.com” هدایت کند، باید به آن مشکوک بود.
۴. پیوستهای مشکوک
ایمیلهای فیشینگ اغلب شامل پیوستهایی هستند که ممکن است حاوی ویروس یا نرمافزارهای مخرب باشند. اگر ایمیلی پیوست داشته باشد و شما انتظار آن را نداشته باشید، باید به دقت بررسی شود. همچنین، اگر پیوست دارای فرمتهای غیرمعمول یا نامهای مشکوک باشد، مانند “document.exe” یا “invoice.pdf.exe”، باید از دانلود آن خودداری کنید.
۵. درخواست اطلاعات شخصی
اگر ایمیلی از شما درخواست اطلاعات شخصی مانند رمز عبور، اطلاعات کارت اعتباری یا شماره ملی کند، باید به آن مشکوک بود. سازمانهای معتبر معمولاً از طریق ایمیل درخواست اطلاعات حساس نمیکنند. در صورت نیاز، میتوانید با تماس مستقیم با سازمان مربوطه، از صحت درخواست اطمینان حاصل کنید.
۶. طراحی و ظاهر ایمیل
ایمیلهای فیشینگ اغلب طراحی ضعیفی دارند و ممکن است شامل خطاهای بصری یا متنهای غیرمعمول باشند. همچنین، لوگوهای استفاده شده ممکن است با لوگوهای اصلی متفاوت باشند. برای مثال، لوگو ممکن است کمی تغییر کرده یا کیفیت پایینتری داشته باشد.
همچنین، اگر ایمیل شامل عباراتی مانند “لطفا این ایمیل را به هیچکس نشان ندهید” یا “این اطلاعات فقط برای شما است” باشد، باید به آن مشکوک بود، زیرا این عبارات معمولاً برای ایجاد حس محرمانه و ترغیب کاربر به عدم بررسی بیشتر استفاده میشوند.
چه باید کرد اگر ایمیل فیشینگ دریافت کردیم؟
اگر ایمیلی را مشکوک بدانید، بهترین اقدام این است که آن را حذف کنید و از کلیک بر روی لینکها یا دانلود پیوستها خودداری کنید. همچنین، میتوانید این ایمیل را به سازمان مربوطه گزارش دهید تا اقدامات لازم را انجام دهند.
اگر فکر میکنید اطلاعات شما دزدیده شده است، باید فوراً اقدامات امنیتی لازم را انجام دهید، مانند تغییر رمز عبور، گزارش دادن به سازمان مربوطه و استفاده از نرمافزارهای ضدویروس.
نکات پیشگیرانه برای جلوگیری از فیشینگ
برای جلوگیری از فریب خوردن توسط ایمیلهای فیشینگ، میتوانید از نکات زیر استفاده کنید:
- همیشه آدرس ایمیل فرستنده را بررسی کنید و از ایمیلهای مشکوک خودداری کنید.
- متن ایمیل را به دقت بخوانید و به درخواستهای فوری یا تهدیدآمیز توجه کنید.
- از روش “موشک” برای بررسی لینکها استفاده کنید و از کلیک بر روی لینکهای مشکوک خودداری کنید.
- پیوستهای مشکوک را دانلود نکنید و از فرمتهای غیرمعمول خودداری کنید.
- از درخواست اطلاعات شخصی در ایمیلها خودداری کنید و در صورت نیاز، با سازمان مربوطه تماس بگیرید.
- نرمافزارهای ضدویروس و ضداسپم را بهروزرسانی کنید و از آنها استفاده کنید.
- در صورت دریافت ایمیل مشکوک، آن را گزارش دهید و به دیگران هشدار دهید.
آگاهی از روشهای فیشینگ و توانایی تشخیص ایمیلهای فریبنده میتواند شما را در برابر حملات سایبری محافظت کند. با رعایت نکات امنیتی و دقت در بررسی ایمیلها، میتوانید از اطلاعات خود محافظت کنید و از خطرات احتمالی جلوگیری کنید.
آموزشهای بیشتر در مورد امنیت سایبری
برای آشنایی بیشتر با روشهای حفاظت از اطلاعات شخصی و کسب مهارتهای لازم در زمینه امنیت سایبری، میتوانید به مقالات و آموزشهای موجود در ماشین مگ مراجعه کنید. این منابع میتوانند اطلاعات مفیدی در مورد روشهای جدید فیشینگ و راههای مقابله با آنها ارائه دهند.
همچنین، شرکت در کارگاهها و دورههای آموزشی مربوط به امنیت سایبری میتواند به شما کمک کند تا مهارتهای خود را در این زمینه بهبود بخشید و از آخرین روشهای حفاظت مطلع شوید.
در نهایت، باید توجه داشت که فیشینگ تنها یکی از روشهای حمله سایبری است و باید همواره در برابر تهدیدات جدید آماده باشیم. با افزایش آگاهی و استفاده از ابزارهای امنیتی مناسب، میتوانیم از اطلاعات خود محافظت کرده و از خطرات احتمالی جلوگیری کنیم.