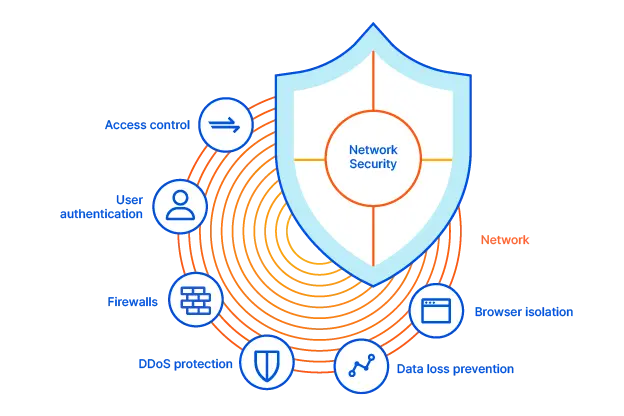
در دنیای دیجیتال امروز، امنیت شبکه دیگر یک انتخاب نیست، بلکه یک ضرورت است. با افزایش تهدیدات سایبری و حملات پیچیده، سازمانها به دنبال راهکارهایی هستند که بتوانند شبکههای خود را بهطور کامل محافظت کنند. یکی از مفاهیم مهم و تأثیرگذار در این زمینه، Zero Trust است. این رویکرد جدید در امنیت شبکه، بر اساس یک اصل اساسی کار میکند: «هیچکس و هیچچیز را بهطور پیشفرض قابل اعتماد در نظر نگیرید». در این راهنما کامل، به بررسی دقیق مفهوم Zero Trust، اهمیت آن در امنیت شبکه، اصول اساسی و راهکارهای عملی برای پیادهسازی آن میپردازیم.
Zero Trust چیست؟
Zero Trust یک مدل امنیت شبکه است که بر اساس عدم اعتماد پیشفرض به هر کاربر، دستگاه یا سرویس در شبکه عمل میکند. در این مدل، حتی اگر یک کاربر یا دستگاه در داخل شبکه قرار داشته باشد، همچنان باید اعتبارش تأیید شود. این رویکرد با مدلهای سنتی امنیت شبکه که بر اساس «دفاع در عمق» و اعتماد به شبکه داخلی کار میکردند، متفاوت است.
در مدل سنتی، فرض بر این بود که هر کسی که داخل شبکه است، قابل اعتماد است و تنها تهدیدات از خارج شبکه وارد میشوند. اما با افزایش حملات داخلی، استفاده از دستگاههای شخصی در محیط کار و مهاجمان که توانستهاند به شبکه نفوذ کنند، این فرضیه دیگر معتبر نیست. Zero Trust با ایجاد یک لایه امنیت مداوم و تأیید هویت برای هر درخواست دسترسی، این مشکل را حل میکند.
اصول اساسی Zero Trust
Zero Trust بر اساس پنج اصل اساسی کار میکند:
- اعتبارسنجی مداوم: هر کاربر یا دستگاه باید در هر زمان که به منابع دسترسی مییابد، مجدداً تأیید هویت شود.
- حداقل دسترسی: هر کاربر یا دستگاه تنها به منابعی دسترسی داشته باشد که برای انجام وظایفش ضروری است.
- میکروسگمنتاسیون: شبکه به بخشهای کوچکی تقسیم میشود تا در صورت نفوذ، دامنه آسیب محدود شود.
- تشفیع: دادهها در هنگام انتقال و ذخیرهسازی باید رمزگذاری شوند.
- تجزیه و تحلیل رفتار: سیستم باید رفتارهای غیرعادی را شناسایی و به آن واکنش نشان دهد.
این اصول به سازمانها کمک میکنند تا امنیت شبکه را بهطور کامل کنترل کنند و از نفوذ مهاجمان جلوگیری نمایند.
چرا Zero Trust در امنیت شبکه اهمیت دارد؟
با توجه به افزایش حملات سایبری و پیچیدگی شبکهها، Zero Trust به یک ضرورت تبدیل شده است. برخی از دلایل اهمیت این مدل عبارتند از:
- کاهش خطر حملات داخلی: بسیاری از حملات سایبری از داخل شبکه آغاز میشوند. Zero Trust با تأیید مداوم هویت، حتی کارکنان داخلی را نیز در برابر دسترسی غیرمجاز محافظت میکند.
- پاسخ به تهدیدات مدرن: مهاجمان امروزی توانستهاند به شبکههای سنتی نفوذ کنند و دادهها را دزدیده یا خراب کنند. Zero Trust با ایجاد یک مدل امنیت مداوم، این تهدیدات را کاهش میدهد.
- پشتیبانی از کار از راه دور: با افزایش کار از راه دور، سازمانها نیاز به یک مدل امنیت دارند که بتواند کاربران خارج از شبکه داخلی را نیز محافظت کند. Zero Trust این نیاز را برآورده میکند.
- کاهش آسیبپذیریها: با تقسیم شبکه به بخشهای کوچکتر و محدود کردن دسترسی، در صورت نفوذ، آسیبپذیریها کاهش مییابند.
Zero Trust همچنین با ایجاد یک مدل امنیت یکپارچه، مدیریت امنیت شبکه را سادهتر میکند و سازمانها را قادر میسازد تا بهطور مؤثرتر با تهدیدات جدید مقابله کنند.
چگونه Zero Trust را پیادهسازی کنیم؟
پیادهسازی Zero Trust یک فرآیند پیچیده است که نیاز به برنامهریزی دقیق و همکاری بین بخشهای مختلف سازمان دارد. در این بخش، به برخی از راهکارهای کلیدی برای پیادهسازی این مدل میپردازیم:
1. ارزیابی وضعیت فعلی شبکه
قبل از شروع پیادهسازی، باید وضعیت فعلی شبکه و سیستمهای امنیتی را ارزیابی کنید. این شامل شناسایی منابع، کاربرانی که به آنها دسترسی دارند و نقاط ضعف امنیتی موجود است. استفاده از ابزارهای تحلیل شبکه و بررسی گزارشهای امنیتی میتواند در این مرحله کمککننده باشد.
2. تعریف سیاستهای دسترسی
در Zero Trust، سیاستهای دسترسی باید بر اساس اصل «حداقل دسترسی» تعریف شوند. این یعنی هر کاربر یا دستگاه تنها به منابعی دسترسی داشته باشد که برای انجام وظایفش ضروری است. استفاده از ابزارهای مدیریت هویت و دسترسی (IAM) میتواند در این زمینه مؤثر باشد.
3. اجرای تأیید هویت چندعاملی (MFA)
تایید هویت چندعاملی یکی از اصول اساسی Zero Trust است. با استفاده از MFA، حتی اگر یک رمز عبور دزدیده شود، مهاجمان همچنان نمیتوانند به منابع دسترسی پیدا کنند. این روش بهطور قابل توجهی امنیت شبکه را افزایش میدهد.
4. تقسیم شبکه به بخشهای کوچکتر
میکروسگمنتاسیون شبکه یکی از راهکارهای کلیدی Zero Trust است. با تقسیم شبکه به بخشهای کوچکتر، در صورت نفوذ، دامنه آسیب محدود میشود. این کار همچنین امکان کنترل دقیقتر دسترسیها را فراهم میآورد.
5. رمزگذاری دادهها
تشفیع دادهها در هنگام انتقال و ذخیرهسازی یکی از اصول Zero Trust است. با رمزگذاری دادهها، حتی اگر مهاجمان بتوانند به شبکه دسترسی پیدا کنند، نمیتوانند دادههای حساس را خوانده یا تغییر دهند.
6. نظارت و تحلیل رفتار
سیستمهای نظارت و تحلیل رفتار میتوانند فعالیتهای غیرعادی را شناسایی و به آنها واکنش نشان دهند. این ابزارها میتوانند در شناسایی حملات داخلی و خارجی مؤثر باشند.
چالشهای پیادهسازی Zero Trust
در حالی که Zero Trust مزایای بسیاری دارد، پیادهسازی آن نیز با چالشهایی همراه است. برخی از این چالشها عبارتند از:
- کمک هزینه: پیادهسازی Zero Trust نیاز به سرمایهگذاری در ابزارها و فناوریهای جدید دارد که ممکن است برای برخی سازمانها هزینهبر باشد.
- تغییر فرهنگ سازمانی: اجرای Zero Trust نیاز به تغییر در فرهنگ سازمانی و آموزش کارکنان دارد. بسیاری از کارکنان ممکن است با این مدل جدید امنیت آشنا نباشند.
- پیچیدگی: پیادهسازی Zero Trust یک فرآیند پیچیده است که نیاز به برنامهریزی دقیق و همکاری بین بخشهای مختلف سازمان دارد.
با این حال، با برنامهریزی صحیح و استفاده از راهکارهای مناسب، این چالشها قابل مدیریت هستند و سازمانها میتوانند از مزایای Zero Trust بهرهمند شوند.
نتیجهگیری
Zero Trust یک مدل امنیت شبکه است که با تغییر رویکرد سنتی امنیت، سازمانها را قادر میسازد تا بهطور کامل از شبکههای خود محافظت کنند. با افزایش تهدیدات سایبری و پیچیدگی شبکهها، اجرای این مدل به یک ضرورت تبدیل شده است. پیادهسازی Zero Trust نیاز به برنامهریزی دقیق، سرمایهگذاری در فناوریهای جدید و تغییر فرهنگ سازمانی دارد، اما مزایای آن شامل کاهش خطر حملات داخلی، پاسخ به تهدیدات مدرن و پشتیبانی از کار از راه دور است.
برای کسب اطلاعات بیشتر در مورد راهکارهای امنیتی و فناوریهای جدید، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید. این راهنما تنها یک شروع است و سازمانها باید با توجه به نیازهای خاص خود، راهکارهای مناسب را انتخاب و پیادهسازی کنند.