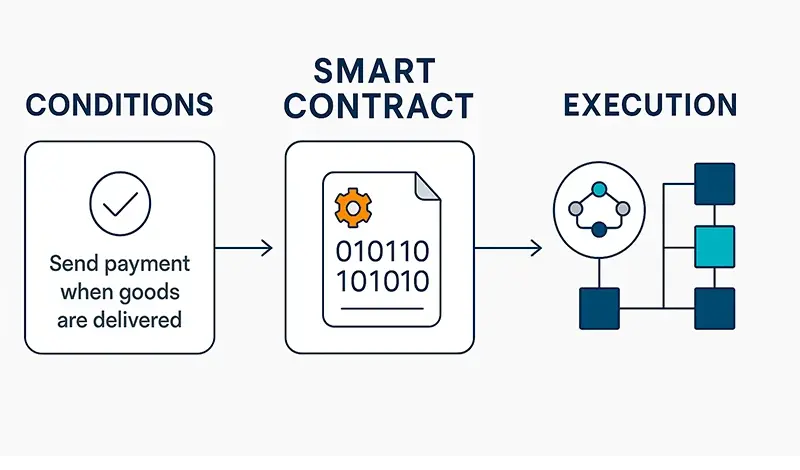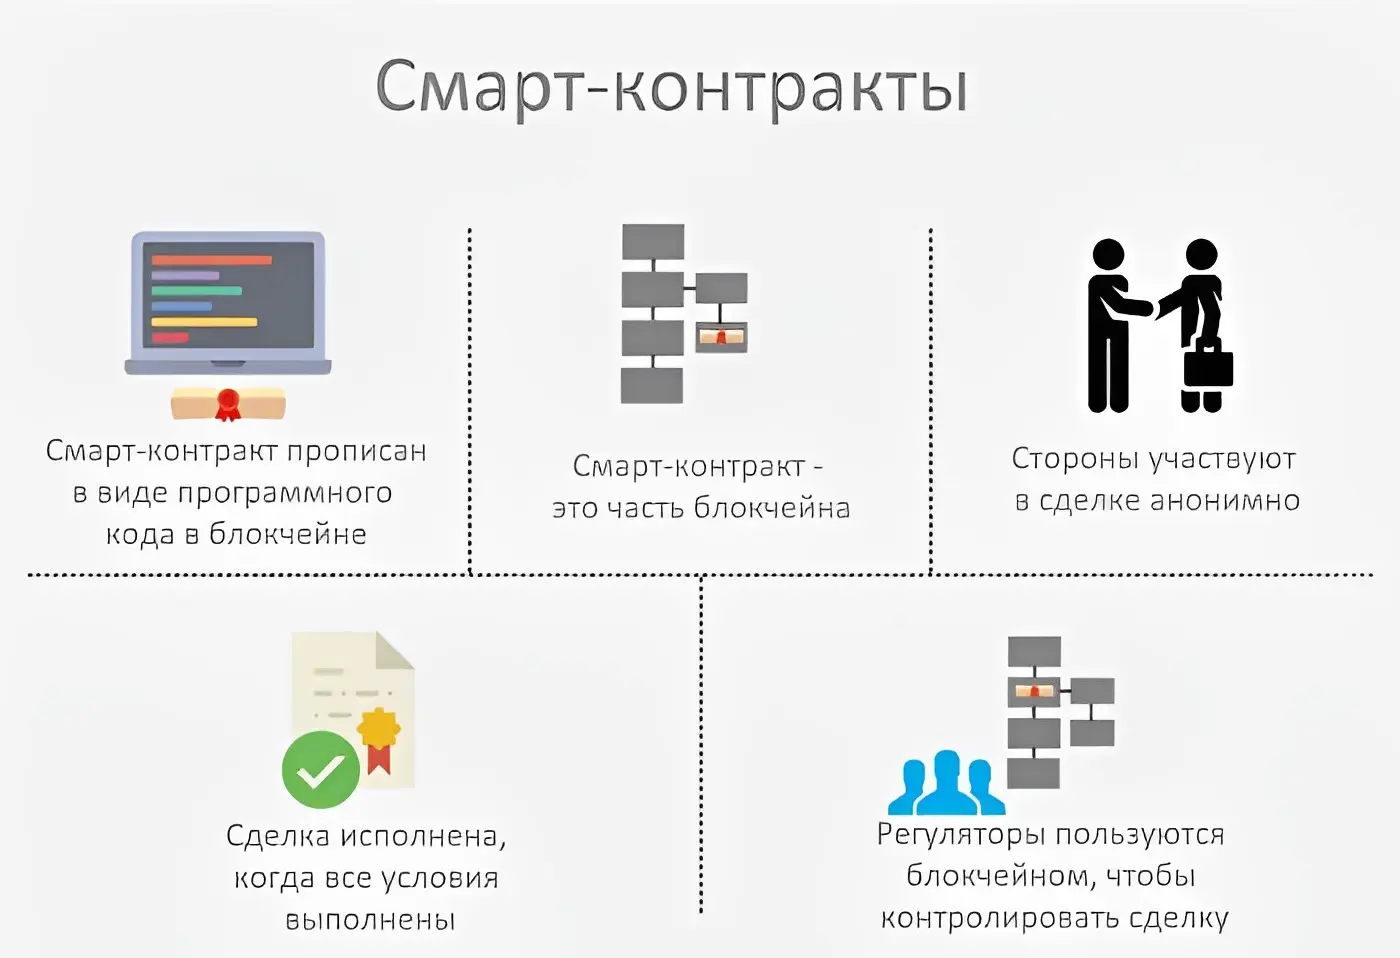
قراردادهای هوشمند یکی از نوآوریهای مهم در دنیای فناوری بلاکچین و قراردادهای دیجیتال هستند که با استفاده از کدهای برنامهنویسی خودکار، اجرای قراردادها را بدون نیاز به واسطههای انسانی ممکن میسازند. این فناوری که در ابتدا در شبکه اتریوم محبوبیت یافت، امروزه در بسیاری از صنایع از جمله مالی، املاک، بیمه و حتی مدیریت زنجیره تأمین کاربرد دارد. اما با وجود مزایای فراوان، قراردادهای هوشمند نیز با چالشهایی همراه هستند، از جمله خطاهای کد که میتوانند منجر به خسارات مالی سنگین شوند. در این مقاله به بررسی نحوه ممیزی قراردادهای هوشمند و اهمیت شناسایی خطاهای کد در این سیستمها میپردازیم.
ممیزی قراردادهای هوشمند: چگونه کار میکند؟
ممیزی قراردادهای هوشمند فرایندی تخصصی است که شامل بررسی دقیق کدهای برنامهنویسی این قراردادها برای شناسایی اشکالات، آسیبپذیریها و عدم تطابق با نیازهای کاربری میشود. این فرایند به دو بخش اصلی تقسیم میشود:
- ممیزی دستی (Manual Review): در این روش، توسعهدهندگان و متخصصان امنیتی با بررسی خط به خط کد، به دنبال شناسایی اشکالات منطقی، حفرههای امنیتی و مشکلات طراحی میگردند. این روش دقیق اما زمانبر است و نیاز به دانش عمیق از زبانهای برنامهنویسی مانند Solidity دارد.
- ممیزی خودکار (Automated Review): ابزارهای تحلیل استاتیک و دینامیک از جمله MythX، Slither و Manticore برای شناسایی خودکار اشکالات رایج استفاده میشوند. این ابزارها میتوانند خطاهای رایج مانند ریسکهای مربوط به مدیریت پول، حملات Reentrancy و مشکلات مربوط به دسترسی را شناسایی کنند.
ممیزی خودکار به دلیل سرعت و دقت بالا در شناسایی اشکالات رایج، به عنوان مکمل ممیزی دستی مورد استفاده قرار میگیرد. اما باید توجه داشت که هیچ ابزار خودکار نمیتواند جایگزین بررسی دقیق دستی باشد، زیرا بسیاری از اشکالات پیچیده نیاز به تحلیل عمیق و تجربه دارند.
چرا خطای کد در قراردادهای هوشمند میتواند پرهزینه باشد؟
یکی از بزرگترین خطرات مرتبط با قراردادهای هوشمند، وجود خطاهای کد است که میتواند منجر به از دست رفتن داراییها، نقض امنیت و حتی فروپاشی پروژه شود. برخی از دلایل اصلی اهمیت شناسایی خطاهای کد عبارتند از:
- عدم برگشتپذیری (Irreversibility): یکی از ویژگیهای اصلی قراردادهای هوشمند، عدم امکان تغییر یا لغو پس از اجرای آنها است. این ویژگی که از یک سو امنیت را افزایش میدهد، از سوی دیگر به این معنی است که هر خطایی در کد میتواند منجر به خسارات غیرقابل جبران شود.
- حملههای امنیتی: بسیاری از حملات به قراردادهای هوشمند از طریق حفرههای امنیتی در کد ایجاد میشوند. برای مثال، حمله Reentrancy که در آن یک مهاجم با استفاده از یک حفره در کد، چندین بار پول را از قرارداد خارج میکند، میتواند منجر به از دست رفتن میلیونها دلار شود.
- اشکالات منطقی: حتی اگر یک قرارداد هوشمند از نظر امنیتی سالم باشد، ممکن است اشکالات منطقی در آن وجود داشته باشد که باعث رفتار غیرمنتظره در شرایط خاص میشود. این اشکالات میتوانند منجر به از دست رفتن داراییها یا نقض توافقات بین طرفین شوند.
- هزینههای قانونی و مالی: در صورت بروز مشکل، حل و فصل آن میتواند بسیار پیچیده و پرهزینه باشد. برای مثال، اگر یک قرارداد هوشمند در یک پروژه بزرگ املاک و مستغلات خطا داشته باشد، ممکن است منجر به دعاوی حقوقی طولانی و هزینههای زیادی برای طرفین شود.
یکی از نمونههای معروف خطاهای کد در قراردادهای هوشمند، حادثه DAO در سال ۲۰۱۶ است که در آن یک حفره امنیتی در کد قرارداد، منجر به سرقت حدود ۶۰ میلیون دلار ارز دیجیتال شد. این حادثه نشان داد که چگونه یک خطای کوچک در کد میتواند منجر به خسارات میلیاردی شود.
نکات مهم در ممیزی قراردادهای هوشمند
برای کاهش ریسکهای مرتبط با قراردادهای هوشمند، باید به نکات زیر توجه ویژهای داشت:
- استفاده از بهترین شیوهها (Best Practices): پیروی از بهترین شیوههای برنامهنویسی برای قراردادهای هوشمند، مانند استفاده از توابع view برای خواندن دادهها بدون تغییر حالت، استفاده از modifiers برای کنترل دسترسی و استفاده از ابزارهای امنیتی مانند OpenZeppelin، میتواند خطرات را کاهش دهد.
- ممیزی چندلایه: ترکیبی از ممیزی دستی و خودکار میتواند دقت را افزایش دهد. همچنین، استفاده از چندین تیم ممیزی مستقل میتواند دیدگاههای مختلفی را ارائه دهد.
- آزمایشهای گسترده: اجرای تستهای گسترده با استفاده از ابزارهای مانند Truffle و Hardhat برای شناسایی اشکالات در شرایط مختلف ضروری است.
- بهروزرسانی و نگهداری: قراردادهای هوشمند باید بهطور منظم بررسی و بهروزرسانی شوند، زیرا با تغییرات در محیط بلاکچین، ممکن است نیاز به اصلاحات داشته باشند.
همچنین، در پروژههای بزرگ، مشاوره با متخصصان امنیتی بلاکچین و استفاده از خدمات ممیزی حرفهای میتواند به کاهش ریسک کمک کند. این خدمات معمولاً شامل بررسی کامل کد، شناسایی حفرههای امنیتی و ارائه راهکارهای بهبود میشود.
چگونه میتوان خطاهای کد را شناسایی کرد؟
شناسایی خطاهای کد در قراردادهای هوشمند نیازمند دانش فنی و تجربه است. برخی از روشهای رایج برای شناسایی این خطاها عبارتند از:
- تحلیل استاتیک: بررسی کد بدون اجرای آن برای شناسایی اشکالات احتمالی. این روش شامل بررسی ساختار کد، استفاده از توابع و متغیرها و تطابق با استانداردهای امنیتی است.
- تحلیل دینامیک: اجرای کد در محیطهای کنترل شده برای شناسایی رفتارهای غیرمنتظره و اشکالات در زمان اجرا.
- استفاده از ابزارهای امنیتی: ابزارهایی مانند MythX، Slither و Securify میتوانند حفرههای امنیتی رایج را شناسایی کنند.
- آزمایشهای نفوذی: انجام تستهای نفوذی توسط متخصصان امنیتی برای شناسایی حفرههای پنهان و آسیبپذیریهای احتمالی.
در کنار این روشها، آموزش و آگاهی از آخرین تهدیدات امنیتی در دنیای بلاکچین نیز بسیار مهم است. با توجه به اینکه این فناوری در حال تکامل است، متخصصان باید بهطور مداوم به روز شوند تا بتوانند با تهدیدات جدید مقابله کنند.
نتیجهگیری
قراردادهای هوشمند با توانایی خودکار کردن فرایندهای پیچیده، انقلاب بزرگی در دنیای دیجیتال ایجاد کردهاند. اما همانند هر فناوری جدید، این سیستمها نیز با چالشهایی همراه هستند، از جمله خطاهای کد که میتوانند منجر به خسارات مالی و امنیتی شوند. ممیزی دقیق و استفاده از بهترین شیوهها در برنامهنویسی، کلید کاهش ریسکها در این سیستمها است.
برای کسب اطلاعات بیشتر در مورد فناوریهای نوین بلاکچین و کاربردهای آنها در صنایع مختلف، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید. این منابع میتوانند دیدگاههای جدیدی را در مورد استفاده از قراردادهای هوشمند و مدیریت ریسکهای مرتبط با آنها ارائه دهند.