در دنیای دیجیتال امروز، امنیت شبکه یکی از مهمترین نگرانیهای افراد و سازمانها است. هر روز هزاران حمله سایبری مختلف از جمله ویروسها، هکرها و حملات شبکهای به سیستمها و دادههای ما تهدید میکنند. در این میان، دیوار آتش یا فایروال به عنوان یکی از مهمترین ابزارهای محافظت از شبکه شناخته میشود. اما فایروال دقیقاً چیست؟ چگونه کار میکند و چه نقش مهمی در امنیت شبکه ایفا میکند؟ در این مقاله به بررسی کامل این موضوع میپردازیم و نکات کاربردی و مهمی را در مورد استفاده از فایروال برای محافظت از شبکه به شما معرفی میکنیم.
فایروال چیست؟
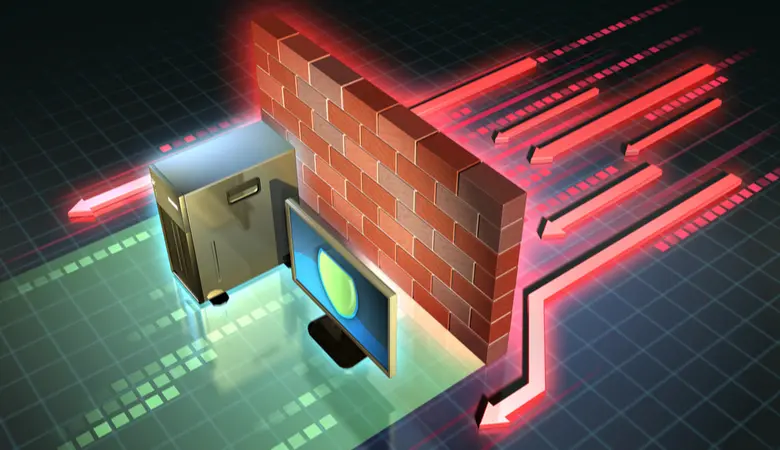
فایروال یک سیستم نرمافزاری یا سختافزاری است که بین شبکه داخلی شما و شبکه خارجی (مانند اینترنت) قرار میگیرد و ترافیک شبکه را کنترل و فیلتر میکند. این سیستم با بررسی بستههای دادهای که بین شبکه داخلی و خارجی رد و بدل میشوند، تصمیم میگیرد کدام بستهها را اجازه عبور دهند و کدامها را مسدود کنند. هدف اصلی فایروال محافظت از شبکه داخلی در برابر دسترسی غیرمجاز، حملات سایبری و نفوذ به سیستمها است.
فایروالها میتوانند در سطح شبکه، سطح میزبان یا حتی در سطح برنامه کار کنند. این امکانات باعث میشود که بتوانند بهطور دقیقتر و مؤثرتر شبکه را محافظت کنند. برای مثال، فایروالهای سطح شبکه میتوانند ترافیک بین دستگاههای مختلف شبکه را کنترل کنند، در حالی که فایروالهای سطح میزبان بر روی یک دستگاه خاص مانند کامپیوتر یا سرور نصب میشوند و ترافیک ورودی و خروجی آن دستگاه را فیلتر میکنند.
چگونه فایروال از شبکه محافظت میکند؟
فایروال با استفاده از مجموعهای از قوانین و سیاستهای امنیتی، ترافیک شبکه را بررسی و فیلتر میکند. این قوانین میتوانند بر اساس آدرس IP، پورت، نوع پروتکل، زمان و حتی محتوای بستهها تنظیم شوند. برای مثال:
- فیلتر کردن بستهها بر اساس آدرس IP: فایروال میتواند بستههای دادهای که از آدرسهای IP مشکوک یا غیرمجاز ارسال میشوند را مسدود کند.
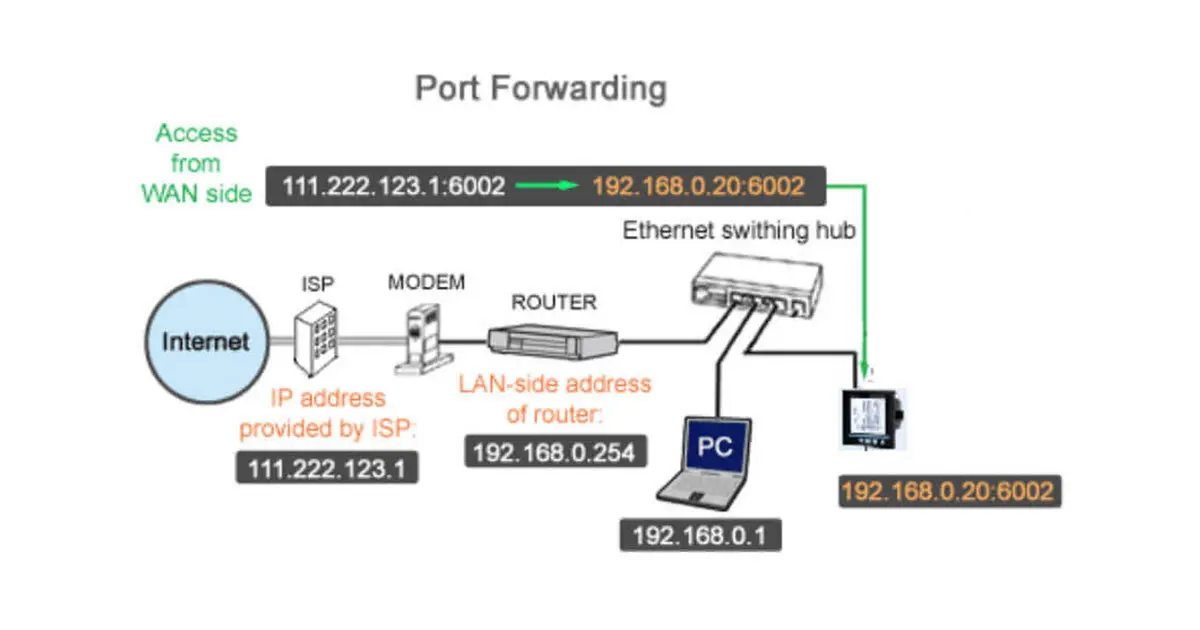
- کنترل پورتها: فایروال میتواند ترافیک ورودی و خروجی را بر اساس پورتهای خاصی که برنامهها استفاده میکنند، محدود کند. برای مثال، اگر برنامهای از پورت ۸۰ برای ارتباط با اینترنت استفاده میکند، فایروال میتواند این ترافیک را اجازه دهد، اما پورتهای غیرمجاز را مسدود کند.
- پروتکلهای شبکه: فایروال میتواند بستههای دادهای را بر اساس پروتکلهای مختلف مانند TCP، UDP یا ICMP بررسی و فیلتر کند.
- زمانبندی: برخی فایروالها امکان تنظیم زمانبندی برای فیلتر کردن ترافیک را دارند. برای مثال، میتوانید اجازه دهید که در ساعات کاری ترافیک بیشتری عبور کند، اما در خارج از ساعات کاری ترافیک را محدود کنید.
- تحلیل محتوای بسته: برخی فایروالها مانند فایروالهای سطح برنامه (Application Layer Firewall) میتوانند محتوای بستهها را بررسی کنند و بستههایی که حاوی کدهای مخرب یا محتوای مشکوک هستند را مسدود کنند.
انواع مختلف فایروال
فایروالها در انواع مختلفی طراحی شدهاند و هر کدام برای نیازهای خاصی مناسب هستند. در ادامه به برخی از انواع رایج فایروالها اشاره میکنیم:
۱. فایروال شبکه (Network Firewall)
این نوع فایروال در سطح شبکه کار میکند و ترافیک بین شبکه داخلی و خارجی را کنترل میکند. فایروالهای شبکه معمولاً به صورت سختافزاری یا نرمافزاری در گیتوی (Gateway) شبکه نصب میشوند. این فایروالها میتوانند ترافیک بین دستگاههای مختلف شبکه را فیلتر کنند و از نفوذ به شبکه داخلی جلوگیری کنند.
۲. فایروال میزبان (Host Firewall)
فایروال میزبان بر روی یک دستگاه خاص مانند کامپیوتر، لپتاپ یا سرور نصب میشود و ترافیک ورودی و خروجی آن دستگاه را کنترل میکند. این نوع فایروال معمولاً برای محافظت از دستگاههای فردی در برابر حملات سایبری استفاده میشود. برای مثال، ویندوز و مکاواس دارای فایروال داخلی هستند که میتوانید آنها را فعال کنید.
۳. فایروال سطح برنامه (Application Layer Firewall)
فایروالهای سطح برنامه یا فایروالهای لایه کاربرد (Application Layer Firewall) بهطور دقیقتری ترافیک شبکه را بررسی میکنند. این فایروالها میتوانند محتوای بستهها را تحلیل کنند و بستههایی که حاوی کدهای مخرب، حملات SQL Injection یا سایر حملات سطح برنامه هستند را مسدود کنند. این نوع فایروالها معمولاً برای محافظت از برنامههای وب و سرویسهای آنلاین استفاده میشوند.
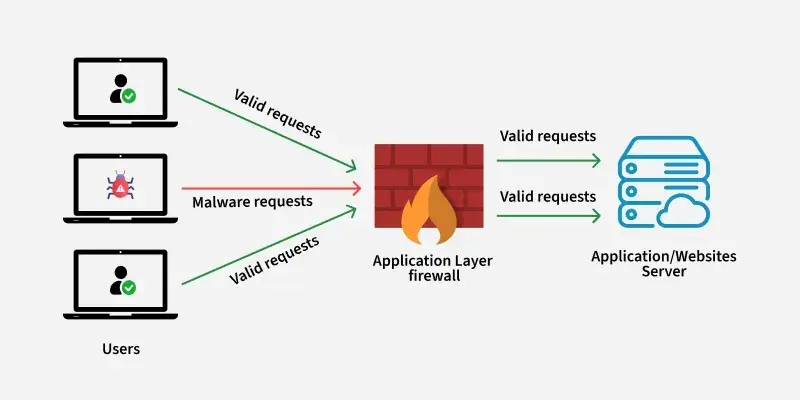
۴. فایروال وب (Web Application Firewall – WAF)
فایروال وب یا WAF یک نوع خاص از فایروال سطح برنامه است که برای محافظت از برنامههای وب طراحی شدهاست. این فایروالها میتوانند حملات مختلفی مانند Cross-Site Scripting (XSS)، Cross-Site Request Forgery (CSRF) و حملات SQL Injection را تشخیص و مسدود کنند. WAFها معمولاً در سرورهای وب یا در شبکههای CDN (Content Delivery Network) نصب میشوند.
۵. فایروال پروکسی (Proxy Firewall)
فایروال پروکسی یا فایروال میانجی، ترافیک شبکه را از طریق یک سرور پروکسی هدایت میکند. این سرور پروکسی به عنوان یک میانجی عمل میکند و ترافیک شبکه را قبل از ارسال به مقصد نهایی بررسی و فیلتر میکند. این نوع فایروالها معمولاً برای افزایش امنیت و همچنین کنترل ترافیک شبکه در سازمانها استفاده میشوند.
نکات مهم و کاربردی در استفاده از فایروال
برای بهرهبرداری بهینه از فایروال و افزایش امنیت شبکه، باید به نکات زیر توجه کنید:
- تنظیم قوانین فایروال: قوانین فایروال باید بهطور دقیق و مناسب با نیازهای شبکه تنظیم شوند. قوانین بیش از حد سختگیرانه ممکن است باعث محدودیت عملکرد شبکه شوند، در حالی که قوانین بیش از حد لبریز ممکن است شبکه را در معرض خطر قرار دهند.
- بهروزرسانی فایروال: فایروالها مانند سایر نرمافزارها نیازمند بهروزرسانی هستند. بهروزرسانیهای فایروال معمولاً شامل اصلاح اشکال امنیتی و اضافه کردن پشتیبانی از پروتکلهای جدید است. بنابراین، باید فایروال خود را بهطور منظم بهروز نگه دارید.
- مشاهده و تحلیل گزارشها: بسیاری از فایروالها امکان گزارشگیری از فعالیتهای شبکه را فراهم میکنند. بررسی این گزارشها میتواند به شما کمک کند تا فعالیتهای مشکوک را شناسایی و اقدامات لازم را انجام دهید.
- کombin کردن فایروال با سایر ابزارهای امنیتی: فایروال تنها یک لایه از امنیت شبکه است. برای افزایش امنیت، میتوانید از سایر ابزارهای امنیتی مانند آنتیویروس، سیستمهای تشخیص نفوذ (IDS) و سیستمهای پیشگیری از نفوذ (IPS) استفاده کنید.
- آزمایش و بررسی: پس از تنظیم فایروال، باید عملکرد آن را آزمایش کنید. این کار میتواند شامل بررسی دسترسی به سرویسهای شبکه، بررسی فیلتر شدن ترافیک غیرمجاز و اطمینان از عملکرد صحیح فایروال باشد.
چگونه فایروال را پیکربندی کنیم؟
پیکربندی فایروال بستگی به نوع فایروال و نیازهای شبکه شما دارد. اما در کل، میتوانید با دنبال کردن این مراحل کلی شروع کنید:
- تعیین نیازهای امنیتی: قبل از پیکربندی فایروال، باید نیازهای امنیتی شبکه خود را مشخص کنید. برای مثال، آیا نیاز به فیلتر کردن ترافیک بر اساس آدرس IP دارید؟ آیا باید ترافیک خاصی را بر اساس پورت محدود کنید؟
- انتخاب نوع فایروال: بر اساس نیازهای خود، نوع مناسب فایروال را انتخاب کنید. برای مثال، اگر نیاز به محافظت از یک شبکه بزرگ دارید، ممکن است به یک فایروال شبکه نیاز داشته باشید.
- تنظیم قوانین: قوانین فایروال را بر اساس نیازهای خود تنظیم کنید. برای مثال، میتوانید قوانین برای فیلتر کردن ترافیک ورودی و خروجی، محدود کردن دسترسی به پورتهای خاص و کنترل ترافیک بر اساس زمان تنظیم کنید.
- آزمایش: پس از پیکربندی، عملکرد فایروال را آزمایش کنید. این کار میتواند شامل بررسی دسترسی به سرویسهای شبکه، بررسی فیلتر شدن ترافیک غیرمجاز و اطمینان از عملکرد صحیح فایروال باشد.
- بهروزرسانی و نگهداری: فایروال خود را بهطور منظم بهروز نگه دارید و از عملکرد صحیح آن اطمینان حاصل کنید.
چالشها و محدودیتهای فایروال
در حالی که فایروالها ابزارهای بسیار مؤثر برای محافظت از شبکه هستند، اما برخی چالشها و محدودیتها نیز دارند:
- تأخیر در ترافیک: برخی فایروالها ممکن است باعث ایجاد تأخیر در ترافیک شبکه شوند، به ویژه اگر قوانین پیچیدهای داشته باشند.
- سادهسازی حملات: برخی حملات سایبری مانند حملات مبتنی بر zero-day ممکن است توسط فایروالهای سنتی تشخیص داده نشوند.
- تنظیم پیچیده: پیکربندی فایروالها میتواند پیچیده باشد و نیاز به دانش فنی داشته باشد.
- کosten: برخی فایروالهای پیشرفته و حرفهای ممکن است هزینه بالایی داشته باشند.
برای مقابله با این چالشها، میتوانید از فایروالهای پیشرفتهتر و همچنین ابزارهای امنیتی مکمل استفاده کنید. برای مثال، استفاده از فایروالهای مبتنی بر هوش مصنوعی و یادگیری ماشین میتواند در تشخیص حملات جدید و پیشبینی تهدیدات جدید مؤثر باشد.
نکات پایانی و توصیهها
فایروال یکی از اساسیترین ابزارهای امنیت شبکه است و استفاده صحیح از آن میتواند بهطور قابل توجهی از شبکه شما در برابر حملات سایبری محافظت کند. برای بهرهبرداری بهینه از فایروال، باید:
- قوانین فایروال را بهطور دقیق و مناسب با نیازهای شبکه تنظیم کنید.
- فایروال خود را بهطور منظم بهروز نگه دارید.
- از ابزارهای امنیتی مکمل مانند آنتیویروس و سیستمهای تشخیص نفوذ استفاده کنید.
- فعالیتهای شبکه را بهطور منظم بررسی و گزارشهای فایروال را تحلیل کنید.
- در صورت نیاز، از خدمات مشاوره امنیتی استفاده کنید.
در دنیای امنیتی که هر روز در حال تغییر است، استفاده از فایروال تنها یک قدم است. برای افزایش امنیت شبکه، باید بهطور مداوم به روز باشید و از ابزارهای جدید و پیشرفتهتر استفاده کنید. اگر به دنبال اطلاعات بیشتر در مورد امنیت شبکه و ابزارهای مختلف امنیتی هستید، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.