در دنیای دیجیتال امروز، امنیت اطلاعات به یکی از مهمترین نگرانیهای کاربران و سازمانها تبدیل شده است. با افزایش حملات سایبری و سرقت دادهها، استفاده از روشهای رمزگذاری برای محافظت از اطلاعات شخصی و تجاری ضروری شده است. یکی از مهمترین و محبوبترین روشهای رمزگذاری، رمزگذاری End-to-End است که به عنوان یک لایه محافظت قوی در برابر دسترسی غیرمجاز به دادهها عمل میکند. اما دقیقاً این روش چگونه کار میکند و چه مزایایی دارد؟ در این راهنما کامل، به بررسی اصول، مکانیسمها، کاربردها و نکات مهم مربوط به رمزگذاری End-to-End میپردازیم تا بتوانید تصمیم بهتری در مورد استفاده از آن بگیرید.
رمزگذاری End-to-End چیست؟
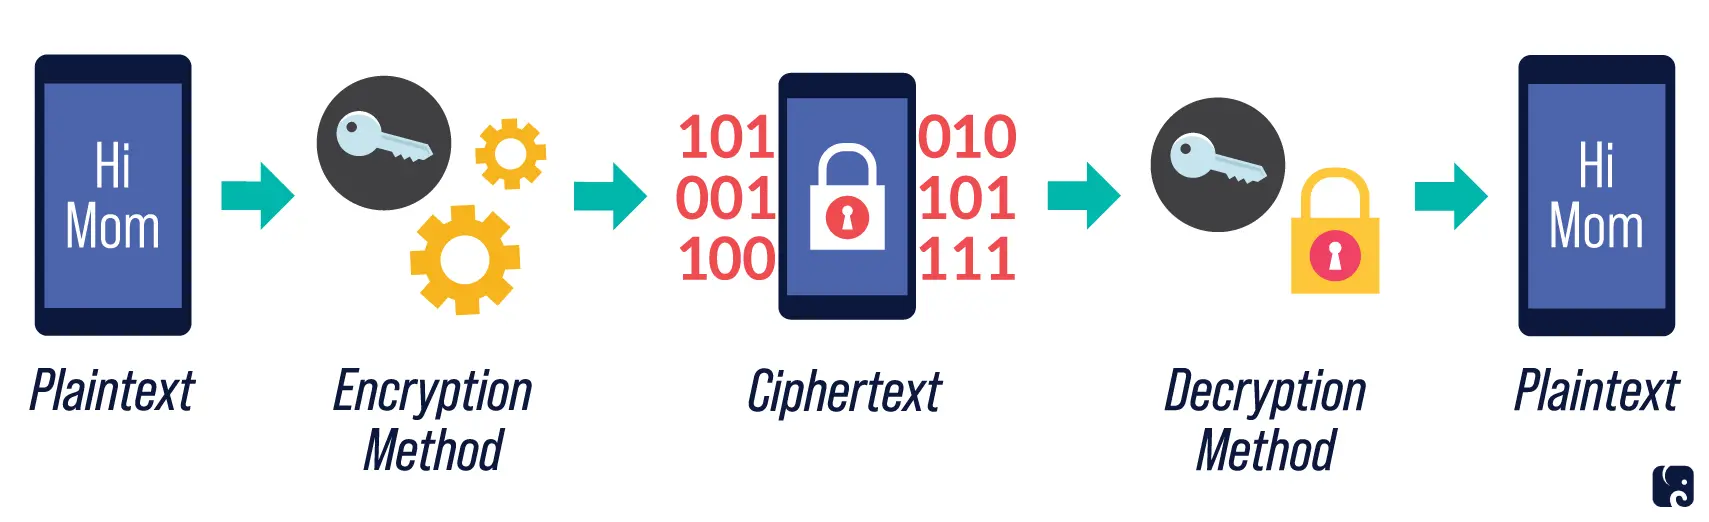
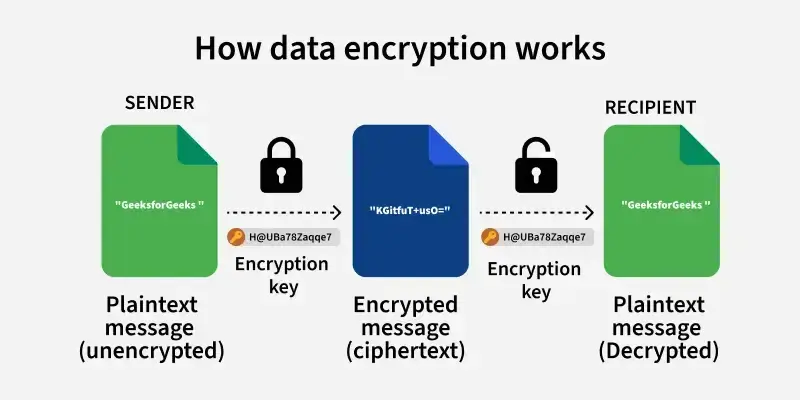
رمزگذاری End-to-End (E2E) یک روش است که در آن دادهها در نقطه آغازین (مثلاً دستگاه فرستنده) رمزگذاری میشوند و تنها در نقطه مقصد (دستگاه گیرنده) و بدون دخالت هیچ سروری یا شبکهای درمیان، رمزگشایی میشوند. این روش به این معنی است که حتی اگر دادهها در حین انتقال از طریق شبکههای عمومی یا سرورهای میانی عبور کنند، هیچکس جز فرستنده و گیرنده نمیتواند محتوای اصلی آنها را بخواند.
این روش در واقع یک سیستم محافظت از حریم خصوصی است که اطمینان میدهد تنها دو طرف ارتباطی (فرستنده و گیرنده) قادر به خواندن اطلاعات هستند. این ویژگی، رمزگذاری End-to-End را به یکی از امنترین روشهای انتقال داده در دنیای دیجیتال تبدیل کرده است.
چگونه رمزگذاری End-to-End کار میکند؟
برای درک بهتر نحوه عملکرد رمزگذاری End-to-End، باید با مفاهیم کلیدی زیر آشنا شوید:
- کلیدهای رمزگذاری: در این روش، هر کاربر یک جفت کلید دارد؛ یک کلید عمومی برای رمزگذاری دادهها و یک کلید خصوصی برای رمزگشایی آنها. این کلیدها معمولاً با استفاده از الگوریتمهای ریاضی پیچیده مانند RSA یا ECC تولید میشوند.
- تبادل کلید: قبل از شروع ارتباط، فرستنده و گیرنده باید کلیدهای عمومی یکدیگر را به دست آورند. این تبادل معمولاً با استفاده از پروتکلهای امن مانند Diffie-Hellman انجام میشود.
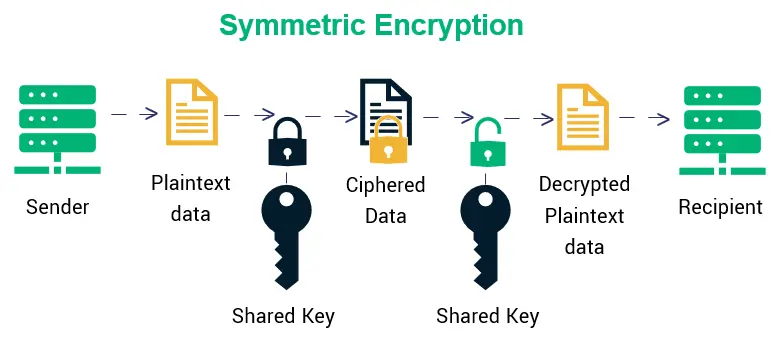
- رمزگذاری و رمزگشایی: هنگامی که فرستنده دادهها را رمزگذاری میکند، تنها گیرنده با استفاده از کلید خصوصی خود میتواند آنها را بخواند. این فرایند در هر دو طرف ارتباط تکرار میشود.
- عدم دخالت سرورهای میانی: حتی اگر دادهها از طریق سرورهای شرکتهای ارائهدهنده خدمات عبور کنند، این سرورها تنها دادههای رمزگذاری شده را مشاهده میکنند و نمیتوانند محتوای اصلی را بخوانند.
این مکانیسم به این معنی است که حتی اگر یک هکر بتواند به شبکه دسترسی پیدا کند، تنها دادههای رمزگذاری شده را مشاهده خواهد کرد که بدون کلید خصوصی قابل خواندن نیستند.
کاربردهای رمزگذاری End-to-End
رمزگذاری End-to-End در بسیاری از زمینهها استفاده میشود، از جمله:
- پیامرسانی امن: اپلیکیشنهای پیامرسان مانند Signal، WhatsApp و Telegram از این روش برای محافظت از محتوای پیامها استفاده میکنند. این ویژگی به کاربران اطمینان میدهد که حتی اگر پیامها از طریق سرورهای شرکت عبور کنند، هیچکس نمیتواند آنها را بخواند.
- ایمیلهای امن: سرویسهای ایمیل مانند ProtonMail از رمزگذاری End-to-End برای محافظت از محتوای ایمیلها استفاده میکنند. این به این معنی است که حتی ارائهدهنده سرویس ایمیل نیز نمیتواند محتوای ایمیلها را بخواند.
- پلتفرمهای ذخیرهسازی ابری: برخی از سرویسهای ذخیرهسازی ابری مانند Proton Drive یا Cryptomator از رمزگذاری End-to-End برای محافظت از فایلهای کاربران استفاده میکنند. این به کاربران این امکان را میدهد که فایلهای خود را حتی در برابر دسترسی مدیران سرویس نیز محافظت کنند.
- تراکنشهای مالی: در سیستمهای پرداخت آنلاین، رمزگذاری End-to-End برای محافظت از اطلاعات کارت اعتباری و اطلاعات مالی استفاده میشود. این روش اطمینان میدهد که حتی اگر دادهها در شبکه منتقل شوند، اطلاعات حساس در معرض خطر نباشند.
استفاده از این روش در هر کدام از این زمینهها به کاربران کمک میکند تا از حریم خصوصی و امنیت اطلاعات خود محافظت کنند.
مزایای رمزگذاری End-to-End
استفاده از رمزگذاری End-to-End چندین مزیت مهم دارد:
- حریم خصوصی کامل: تنها فرستنده و گیرنده قادر به خواندن دادهها هستند و هیچکس دیگر، حتی ارائهدهندگان سرویس، نمیتواند به محتوای اصلی دسترسی داشته باشد.
- امنیت در برابر حملات: حتی اگر شبکه مورد حمله قرار گیرد، دادههای رمزگذاری شده بدون کلید خصوصی قابل خواندن نیستند.
- کنترل بر دادهها: کاربران کنترل کامل بر دادههای خود دارند و میتوانند اطمینان حاصل کنند که اطلاعاتشان تنها در دست افراد مورد اعتماد قرار میگیرد.
- اطمینان در ارتباطات: این روش به ویژه در ارتباطات حساس مانند پیامرسانی، ایمیل و تراکنشهای مالی، اطمینان بیشتری را فراهم میآورد.
با این حال، باید توجه داشت که رمزگذاری End-to-End تنها یک بخش از امنیت کلی سیستم است و باید همراه با سایر روشهای امنیتی مانند استفاده از رمزهای قوی و بهروزرسانی نرمافزارها استفاده شود.
چالشها و محدودیتهای رمزگذاری End-to-End
در حالی که رمزگذاری End-to-End مزایای بسیاری دارد، اما برخی چالشها و محدودیتها نیز در استفاده از آن وجود دارد:
- مدیریت کلیدها: مدیریت کلیدهای رمزگذاری میتواند پیچیده باشد، به ویژه در سیستمهایی که تعداد زیادی کاربر دارند. از دست دادن کلید خصوصی میتواند منجر به از دست رفتن دسترسی به دادهها شود.
- کارایی: فرایند رمزگذاری و رمزگشایی ممکن است باعث کاهش سرعت انتقال دادهها شود، به ویژه در دستگاههای با توان محاسباتی محدود.
- دسترسی به دادهها: در برخی موارد، مانند بررسی قانونی یا دسترسی مدیران سیستم، رمزگذاری End-to-End ممکن است مانعی ایجاد کند، زیرا دادهها حتی برای ارائهدهندگان سرویس نیز غیرقابل خواندن هستند.
- کاربردیابی: در برخی از سیستمها، مانند پیامرسانهای گروهی، مدیریت کلیدها برای همه اعضای گروه میتواند چالشبرانگیز باشد.
این چالشها نشان میدهند که رمزگذاری End-to-End تنها یک راه حل کامل نیست و باید با توجه به نیازهای خاص هر سیستم و کاربر، استفاده شود.
چگونه میتوان از رمزگذاری End-to-End استفاده کرد؟
اگر تصمیم به استفاده از رمزگذاری End-to-End گرفتهاید، باید مراحل زیر را دنبال کنید:
- انتخاب سرویس مناسب: انتخاب سرویسهایی که از رمزگذاری End-to-End پشتیبانی میکنند، مانند Signal برای پیامرسانی یا ProtonMail برای ایمیل، بسیار مهم است.
- تولید و مدیریت کلیدها: اطمینان حاصل کنید که کلیدهای رمزگذاری شما به درستی تولید و ذخیره شدهاند. از دست دادن کلید خصوصی میتواند منجر به از دست رفتن دسترسی به دادهها شود.
- بهروزرسانی نرمافزار: استفاده از آخرین نسخه نرمافزارها و الگوریتمهای رمزگذاری برای اطمینان از امنیت بالا ضروری است.
- آموزش کاربران: اگر در یک سازمان استفاده میشود، آموزش کاربران در مورد اهمیت رمزگذاری و نحوه استفاده از آن میتواند امنیت سیستم را افزایش دهد.
با دنبال کردن این مراحل، میتوانید از مزایای رمزگذاری End-to-End بهرهمند شوید و امنیت اطلاعات خود را افزایش دهید.
آینده رمزگذاری End-to-End
با پیشرفت فناوری و افزایش نگرانیهای مربوط به حریم خصوصی، رمزگذاری End-to-End به یکی از مهمترین ابزارهای امنیت اطلاعات تبدیل شده است. در آینده، انتظار میرود که استفاده از این روش در بیشتر سرویسهای دیجیتال افزایش یابد، به ویژه در زمینههای حساس مانند سلامت، مالی و ارتباطات دولتی.
با این حال، چالشهای مربوط به مدیریت کلیدها، کارایی و دسترسی به دادهها همچنان نیاز به تحقیقات و توسعه بیشتر دارند. همچنین، افزایش استفاده از هوش مصنوعی و یادگیری ماشین ممکن است روشهای جدیدی برای بهبود امنیت و کارایی رمزگذاری End-to-End ارائه دهد.
در نهایت، رمزگذاری End-to-End یک ابزار قدرتمند برای محافظت از حریم خصوصی و امنیت اطلاعات است که میتواند در دنیای دیجیتال امروز بسیار مفید باشد. با درک بهتر نحوه عملکرد و مزایا و محدودیتهای آن، میتوانید تصمیم بهتری در مورد استفاده از این روش بگیرید.
برای اطلاعات بیشتر در مورد روشهای مختلف امنیت اطلاعات و آخرین تحولات در این زمینه، میتوانید به ماشین مگ مراجعه کنید.