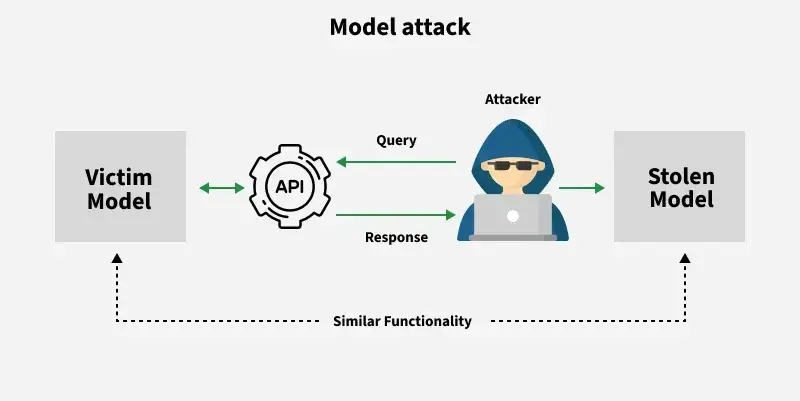
در دنیای امروزی که هوش مصنوعی به یکی از ابزارهای اساسی تبدیل شده است، استفاده از مدلهای مبتنی بر AI در کسبوکارها، سازمانها و حتی زندگی شخصی روز به روز افزایش مییابد. اما با این پیشرفت، خطرات جدیدی نیز به وجود آمده است؛ یکی از مهمترین این خطرات، نشت اطلاعات از مدلهای هوش مصنوعی است. این مشکل زمانی رخ میدهد که دادههای حساس یا شخصی که به مدل ارائه میشوند، به صورت غیرمجاز در دسترس افراد یا سیستمهای غیرمجاز قرار بگیرند.
نشت اطلاعات از مدلهای هوش مصنوعی میتواند به دلایل مختلفی رخ دهد، از جمله:
- نقص در طراحی و پیادهسازی مدل که منجر به ذخیرهسازی یا انتقال غیرمجاز دادهها میشود.
- هک شدن سیستمهای ذخیرهسازی یا پردازش دادههای ورودی/خروجی مدل.
- استفاده نادرست از دادههای آموزشی که حاوی اطلاعات شخصی یا محرمانه هستند.
- اشتراکگذاری غیرمجاز دادهها توسط کاربران یا توسعهدهندگان.
- استفاده از مدلهای پیشتrained که دادههای حساس را در خود ذخیره کردهاند.
این موضوع نه تنها برای افراد حقیقی بلکه برای سازمانها و شرکتها نیز خطرناک است. برای مثال، اگر یک شرکت دادههای مشتریان خود را در یک مدل هوش مصنوعی قرار دهد و این مدل به دلیل نقص فنی یا هک، اطلاعات را در معرض دید قرار دهد، ممکن است منجر به نقض حریم خصوصی، جریمههای قانونی و حتی از دست دادن اعتماد مشتریان شود.
اما چگونه میتوان از دادههای حساس در مدلهای هوش مصنوعی محافظت کرد؟ در ادامه، راهکارهایی ساده اما مؤثر برای شروع ارائه میدهیم:
1. انتخاب مدل و پلتفرم مناسب
همه مدلهای هوش مصنوعی یکسان نیستند. برخی از آنها طراحی شدهاند تا دادههای حساس را به صورت امن پردازش کنند. برای مثال:
- استفاده از مدلهای فدرال لرنینگ (Federated Learning) که دادهها را در دستگاههای محلی پردازش میکنند و تنها نتیجه نهایی را منتقل میکنند.
- انتخاب پلتفرمهایی که استانداردهای امنیتی مانند GDPR یا HIPAA را رعایت میکنند.
- استفاده از مدلهای پریتیند (Pre-trained) که دادههای آموزشی آنها از قبل فیلتر شده و حاوی اطلاعات شخصی نیستند.
در انتخاب مدل، باید به این نکته توجه کنید که برخی از مدلهای عمومی مانند چتبوتهای اینترنتی، دادههای ورودی را برای بهبود خود ذخیره میکنند. بنابراین، اگر دادههای حساسی را در این مدلها وارد میکنید، احتمال نشت اطلاعات وجود دارد.
2. انonimization و pseudonymization دادهها
یکی از روشهای مؤثر برای محافظت از دادههای حساس، anonimization یا pseudonymization است. در این روشها:
- anonimization: اطلاعات شخصی مانند نام، شماره تلفن یا آدرس از دادهها حذف میشوند و تنها دادههای عمومی باقی میمانند.
- pseudonymization: اطلاعات شخصی با شناسههای جایگزین (پسودونیم) جایگزین میشوند که امکان پیگیری مستقیم دادهها را از بین میبرد.
این روشها به شما این امکان را میدهند که از دادههای خود برای آموزش مدل استفاده کنید بدون اینکه خطر نشت اطلاعات شخصی وجود داشته باشد.
3. کنترل دسترسی و رمزگذاری
برای جلوگیری از نشت اطلاعات، باید از روشهای کنترل دسترسی و رمزگذاری استفاده کنید:
- رمزگذاری دادهها: دادههای حساس قبل از ذخیرهسازی یا انتقال باید رمزگذاری شوند. این کار حتی اگر دادهها هک شوند، امکان خواندن آنها را برای هکرها دشوار میکند.
- کنترل دسترسی: تنها افراد مجاز باید به دادهها یا مدل دسترسی داشته باشند. استفاده از سیستمهای مدیریت دسترسی (Access Control) مانند RBAC (Role-Based Access Control) میتواند کمک کند.
- آدرسدهی IP و شبکه: محدود کردن دسترسی به مدل تنها از طریق شبکههای امن و استفاده از VPN برای کاربران خارجی.
این روشها به شما کمک میکنند تا حتی در صورت رخ دادن یک حادثه امنیتی، دادههای حساس در معرض خطر قرار نگیرند.
4. آموزش کاربران و توسعهدهندگان
یکی از مهمترین عوامل در جلوگیری از نشت اطلاعات، آگاهی کاربران و توسعهدهندگان است. بسیاری از نشتهای اطلاعاتی به دلیل اشتباهات انسانی رخ میدهند، مانند:
- اشتراکگذاری غیرمجاز دادهها در گروههای کاربری یا پلتفرمهای عمومی.
- استفاده از کلمات عبور ضعیف یا عدم استفاده از دو مرحلهای.
- نادیده گرفتن پروتکلهای امنیتی در هنگام توسعه مدل.
برای جلوگیری از این مشکلات، باید:
- کاربران را در مورد خطرات نشت اطلاعات و روشهای پیشگیری آموزش دهید.
- پروتکلهای امنیتی را به صورت منظم بررسی و به روز کنید.
- از ابزارهای مدیریت رمز عبور و احراز هویت چندگانه استفاده کنید.
5. استفاده از ابزارهای امنیتی و نظارت
استفاده از ابزارهای امنیتی مانند:
- سیستمهای تشخیص نفوذ (IDS): برای شناسایی فعالیتهای مشکوک در شبکه.
- ابزارهای مدیریت داده (DLP – Data Loss Prevention): برای جلوگیری از انتقال غیرمجاز دادهها.
- نظارت بر فعالیتهای مدل: برای شناسایی رفتارهای غیرمعمول در مدل هوش مصنوعی.
این ابزارها میتوانند به شما کمک کنند تا در صورت رخ دادن یک حادثه، به سرعت واکنش نشان دهید و آسیب را به حداقل برسانید.
6. بررسی و به روزرسانی مداوم
امنیت دادهها یک فرآیند ثابت نیست و نیاز به بررسی و به روزرسانی مداوم دارد. باید:
- مدلهای هوش مصنوعی را به صورت دورهای بررسی کنید تا از وجود vulnerabilites جدید اطمینان حاصل کنید.
- پچهای امنیتی را به موقع نصب کنید.
- استراتژیهای امنیتی خود را با توجه به تغییرات جدید در تهدیدات به روز کنید.
این کار به شما کمک میکند تا همیشه یک قدم جلوتر از تهدیدات امنیتی باشید.
چگونه در صورت نشت اطلاعات اقدام کرد؟
اگر متوجه نشت اطلاعات از مدل هوش مصنوعی شدید، باید به سرعت اقدام کنید:
- مدل را از دسترسی عمومی جدا کنید.
- دادههای حساس را رمزگذاری یا پاک کنید.
- به سازمانهای مربوطه مانند کمیسیون حریم خصوصی گزارش دهید.
- از کاربران و مشتریان مطلع کنید (در صورت نیاز).
این اقدامات میتواند از گسترش آسیب جلوگیری کرده و اعتماد به سیستم شما را حفظ کند.
نکات پایانی
محافظت از دادههای حساس در مدلهای هوش مصنوعی نیازمند ترکیبی از تکنولوژی، پروتکلهای امنیتی و آگاهی است. با پیروی از راهکارهای ذکر شده، میتوانید خطر نشت اطلاعات را به حداقل برسانید و از دادههای خود در برابر تهدیدات محافظت کنید.
برای اطلاعات بیشتر در مورد آخرین روشهای امنیتی در هوش مصنوعی و راهکارهای پیشرفته، میتوانید به مقالات تخصصی ماشین مگ مراجعه کنید.