در دنیای دیجیتال امروز، امنیت اطلاعات و حفاظت از سیستمها و دادهها به یکی از چالشهای اصلی تبدیل شده است. با افزایش حملات سایبری و پیچیدگی روشهای نفوذ، روشهای سنتی امنیت مانند دیوار آتش و ضدویروس دیگر کافی نیستند. یکی از راهکارهای نوین که در سالهای اخیر توجه بسیاری را به خود جلب کرده است، امنیت مبتنی بر رفتار یا Behavior-Based Security است. این روش با تمرکز بر شناسایی الگوهای غیرعادی در رفتار کاربران یا سیستمها، میتواند به پیشگیری از حملات و کاهش آسیبپذیریها کمک کند.
مفهوم امنیت مبتنی بر رفتار
امنیت مبتنی بر رفتار یک رویکرد پیشگیرانه است که بر اساس تحلیل رفتار کاربران، دستگاهها یا حتی برنامهها عمل میکند. در این روش، سیستمها با یادگیری الگوی طبیعی و معمول فعالیتها، هرگونه انحراف یا رفتار غیرعادی را شناسایی و گزارش میدهند. این روش در واقع مانند یک ناظری عمل میکند که فعالیتهای روزانه را زیر نظر دارد و در صورت مشاهده هرگونه تغییر غیرمعمول، هشدار میدهد.
به عنوان مثال، اگر یک کاربر معمولاً در ساعتهای کاری فعالیت میکند و suddenاً در ساعتهای غیرمعمول به سیستم خود دسترسی پیدا کند، سیستم مبتنی بر رفتار این فعالیت را به عنوان غیرعادی تشخیص داده و ممکن است دسترسی را محدود کند یا هشدار دهد. این روش به ویژه در محیطهای سازمانی و شرکتهای بزرگ که تعداد زیادی کاربر و دستگاه دارند، بسیار مؤثر است.
چگونه سیستمهای مبتنی بر رفتار کار میکنند؟
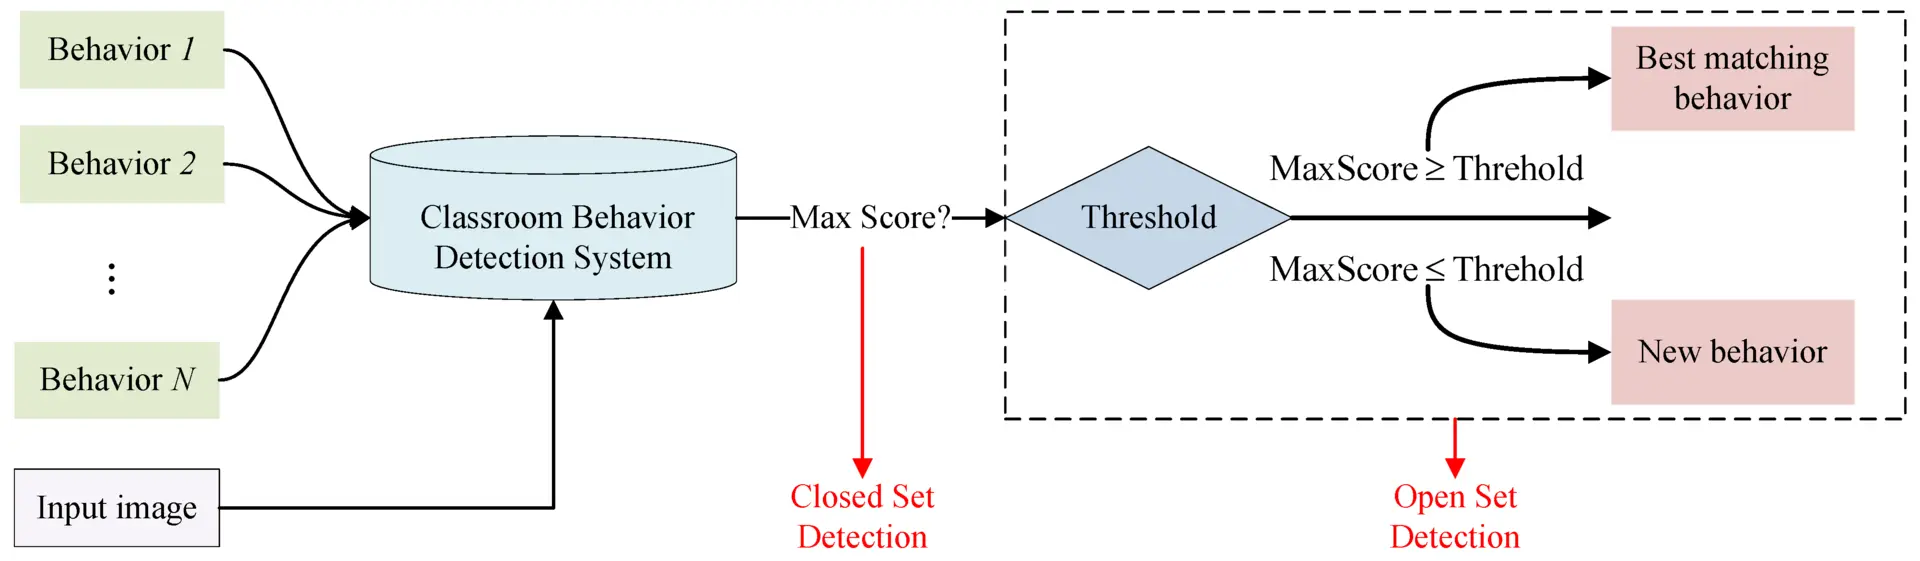
سیستمهای مبتنی بر رفتار از الگوریتمهای هوش مصنوعی و یادگیری ماشین برای تحلیل دادهها استفاده میکنند. این سیستمها ابتدا یک مدل از رفتار طبیعی کاربران یا سیستمها ایجاد میکنند. این مدل بر اساس دادههای تاریخی و فعالیتهای معمول ساخته میشود. سپس، هر فعالیت جدید با این مدل مقایسه میشود و در صورت تشخیص انحراف، سیستم اقدامات لازم را انجام میدهد.
برای مثال، یک سیستم مبتنی بر رفتار ممکن است:
- تغییرات غیرمعمول در زمان فعالیت کاربر را شناسایی کند (مانند فعالیت در ساعتهای غیرمعمول).
- تعداد غیرعادی درخواستهای دسترسی به دادهها یا برنامهها را تشخیص دهد.
- تغییرات غیرمعمول در مکان جغرافیایی کاربر را شناسایی کند (مانند ورود از یک کشور غیرمعمول).
- رفتارهای مشکوک در شبکه، مانند ترافیک غیرمعمول یا ارتباط با آدرسهای مشکوک، را شناسایی کند.
این سیستمها همچنین میتوانند با استفاده از تکنیکهای تحلیل دادههای بزرگ (Big Data) و پردازش زبان طبیعی (NLP)، رفتارهای پیچیدهتر را نیز تحلیل کنند. به این ترتیب، توانایی تشخیص حملات پیشرفتهتری مانند فیشینگ، مالویر یا حتی حملات داخلی افزایش مییابد.
تفاوت امنیت مبتنی بر رفتار با روشهای سنتی
در روشهای سنتی امنیت مانند دیوار آتش یا ضدویروس، سیستمها بر اساس قواعد و امضاهای شناختهشده عمل میکنند. این روشها تنها میتوانند حملات شناختهشده را تشخیص دهند و در برابر حملات جدید یا تغییر یافته بیتاثیر هستند. اما امنیت مبتنی بر رفتار با تمرکز بر رفتار واقعی، میتواند حتی حملات جدید و ناشناخته را نیز شناسایی کند.
به عنوان مثال، یک ضدویروس ممکن است نتواند یک نوع جدید از مالویر را تشخیص دهد، اما یک سیستم مبتنی بر رفتار میتواند با تحلیل رفتار غیرمعمول این مالویر، آن را شناسایی و از گسترش آن جلوگیری کند. این ویژگی باعث میشود که امنیت مبتنی بر رفتار به یک ابزار حیاتی در دفاع در برابر تهدیدات سایبری تبدیل شود.
چالشهای امنیت مبتنی بر رفتار
با وجود مزایای فراوان، امنیت مبتنی بر رفتار نیز با چالشهایی مواجه است. یکی از اصلیترین چالشها، مدیریت کاذب مثبتها (False Positives) است. در برخی موارد، سیستم ممکن است رفتارهای طبیعی را به اشتباه به عنوان غیرعادی تشخیص دهد و باعث ایجاد هشدارهای غیرضروری شود. این موضوع میتواند کاربران را خسته کند و باعث کاهش اعتماد به سیستم شود.
چالش دیگر، نیاز به دادههای دقیق و کافی برای آموزش الگوریتمها است. اگر دادههای تاریخی نادرست یا ناکافی باشند، سیستم ممکن است رفتارهای طبیعی را به عنوان غیرعادی تشخیص دهد یا بالعکس، رفتارهای مشکوک را نادیده بگیرد. بنابراین، جمعآوری و پردازش دادههای دقیق یکی از عوامل کلیدی در موفقیت این روش است.
همچنین، اجرای این سیستمها ممکن است نیاز به سرمایهگذاری اولیه بالا داشته باشد، زیرا نیاز به سختافزار و نرمافزار پیشرفته و تیمهای متخصص برای مدیریت و نگهداری دارد.
کاربردهای امنیت مبتنی بر رفتار
امنیت مبتنی بر رفتار در various حوزهها کاربرد دارد. برخی از مهمترین کاربردها عبارتند از:
- امنیت سازمانی: شناسایی رفتارهای مشکوک کارکنان یا دستگاههای سازمانی، مانند دسترسی غیرمجاز به دادهها یا انتقال اطلاعات حساس به خارج از سازمان.
- امنیت شبکه: تشخیص حملات سایبری مانند DDOS، نفوذ به سیستمها یا فعالیتهای مشکوک در شبکه.
- امنیت کاربر: محافظت از حسابهای کاربری در برابر حملات فیشینگ، سرقت هویت یا فعالیتهای غیرمعمول.
- امنیت دستگاههای IoT: شناسایی رفتارهای غیرمعمول در دستگاههای متصل به اینترنت، مانند تغییرات غیرمجاز در پیکربندی یا ارتباط با سرورهای مشکوک.
این روش همچنین در محیطهای مالی و بانکی بسیار مؤثر است، زیرا میتواند فعالیتهای مشکوک مانند سرقت اطلاعات کارتهای اعتباری یا انتقالهای غیرمجاز را شناسایی کند.
آینده امنیت مبتنی بر رفتار
با پیشرفت فناوریهای هوش مصنوعی و یادگیری ماشین، امنیت مبتنی بر رفتار به یکی از مهمترین ابزارهای دفاعی در برابر تهدیدات سایبری تبدیل خواهد شد. سیستمهای هوشمندتر و دقیقتری در حال توسعه هستند که میتوانند رفتارهای پیچیدهتر را تحلیل کنند و پاسخهای سریعتری ارائه دهند.
همچنین، با افزایش استفاده از هوش مصنوعی در امنیت سایبری، انتظار میرود که این روشها در آینده نزدیک به عنوان بخشی از استراتژیهای جامع امنیت سایبری در سازمانها و شرکتها ادغام شوند. این تغییرات نشان میدهد که امنیت مبتنی بر رفتار نه تنها یک روند موقت است، بلکه به یک نیاز اساسی در دنیای دیجیتال تبدیل خواهد شد.
برای اطلاعات بیشتر در مورد آخرین روشهای امنیت سایبری و فناوریهای مرتبط، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.