در چند دهه گذشته، پیشرفتهای چشمگیری در حوزه فناوری اطلاعات و ارتباطات رخ داده است. یکی از مهمترین این پیشرفتها، ظهور و توسعه کامپیوترهای کوانتومی است. این دستگاههای نوین که بر اساس اصول مکانیک کوانتومی کار میکنند، توانایی حل مشکلاتی را دارند که برای کامپیوترهای کلاسیک غیرممکن به نظر میرسند. اما یکی از بزرگترین چالشهایی که این فناوری به همراه دارد، تأثیر آن بر روی سیستمهای رمزنگاری فعلی است. در این مقاله، به بررسی تهدیدات کامپیوترهای کوانتومی برای رمزنگاری امروزی و جزئیات مهم مرتبط با این موضوع میپردازیم.
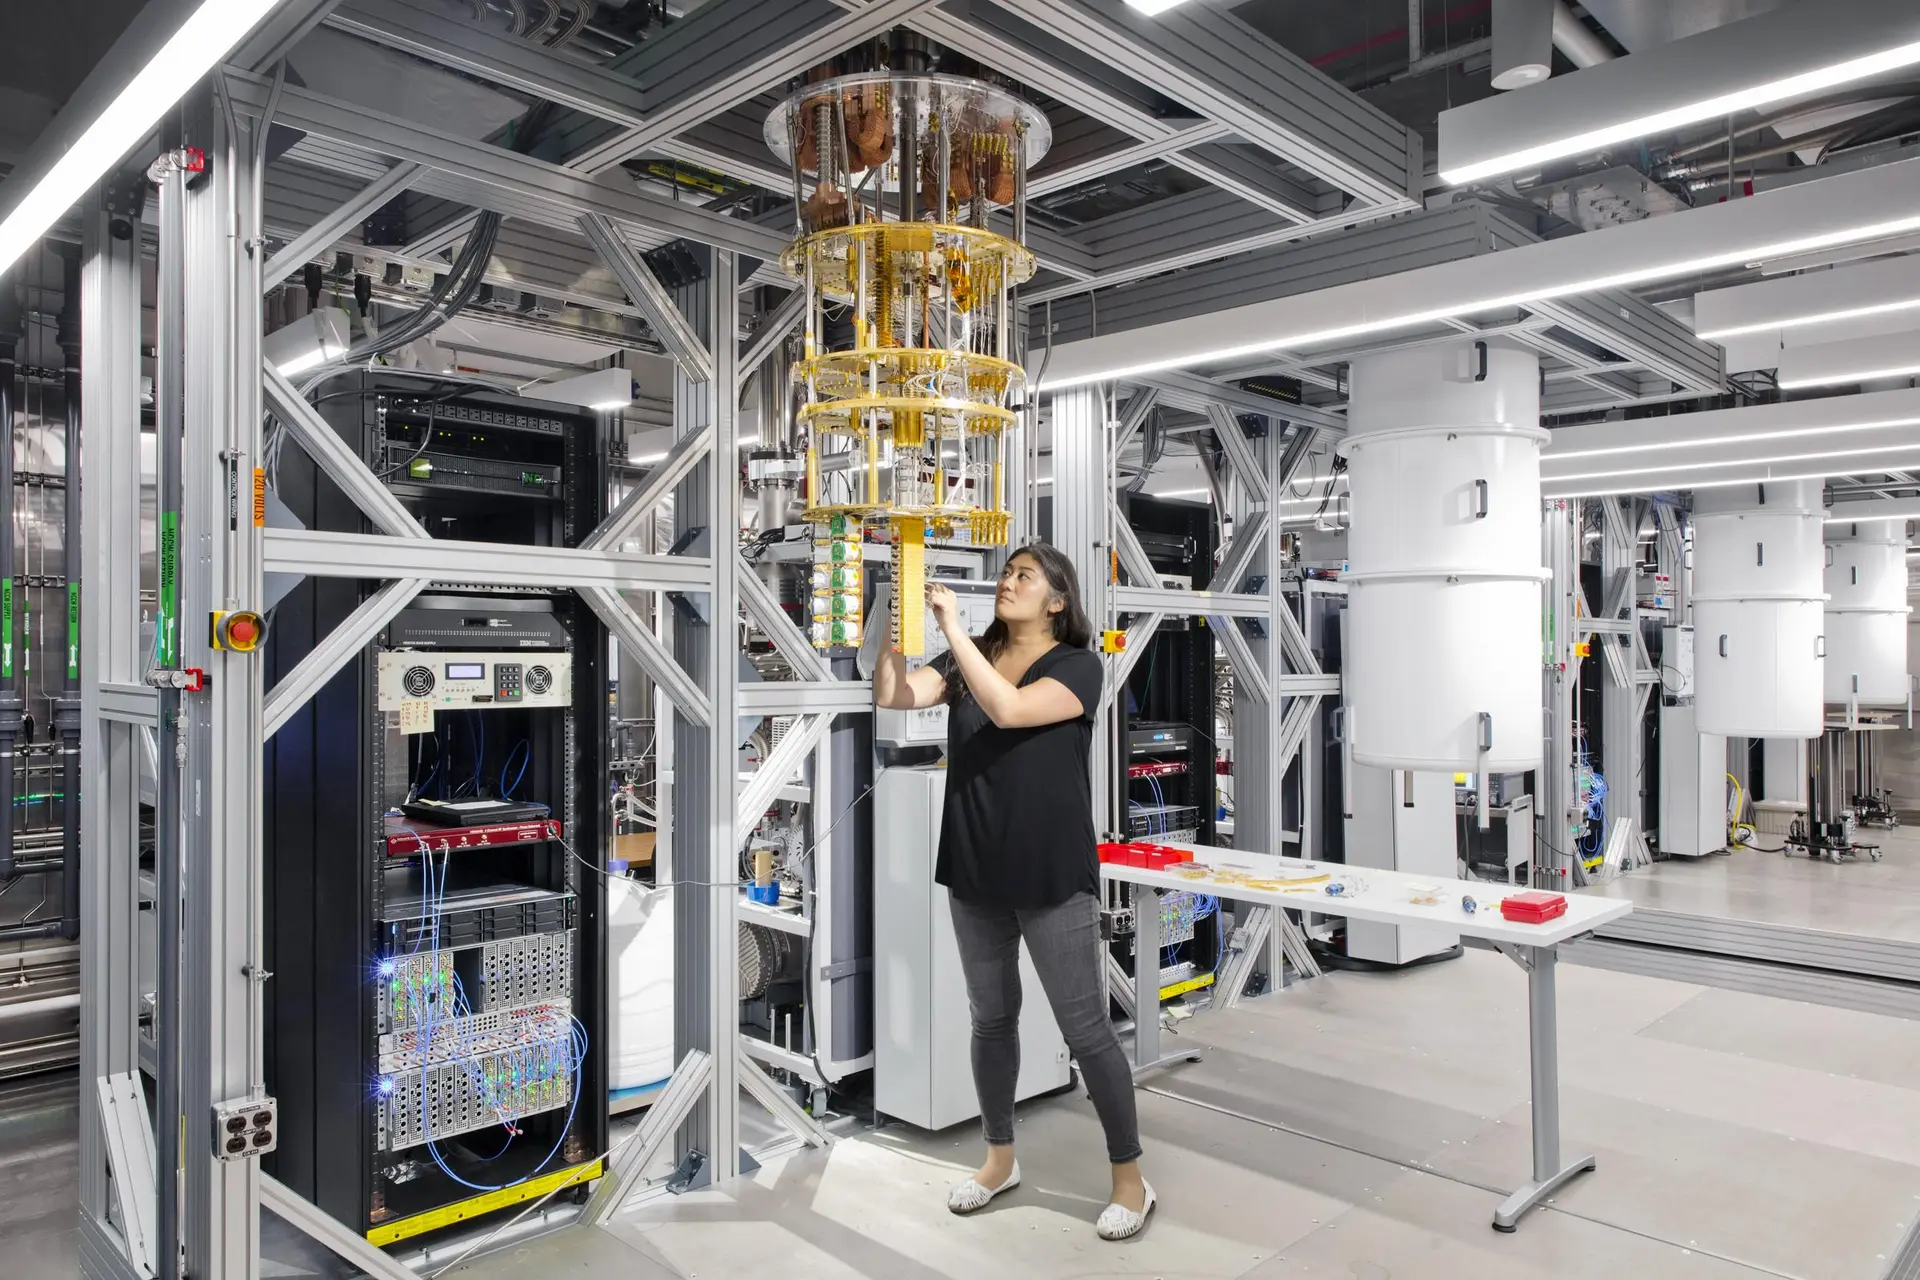
کامپیوترهای کوانتومی و اصول کار آنها
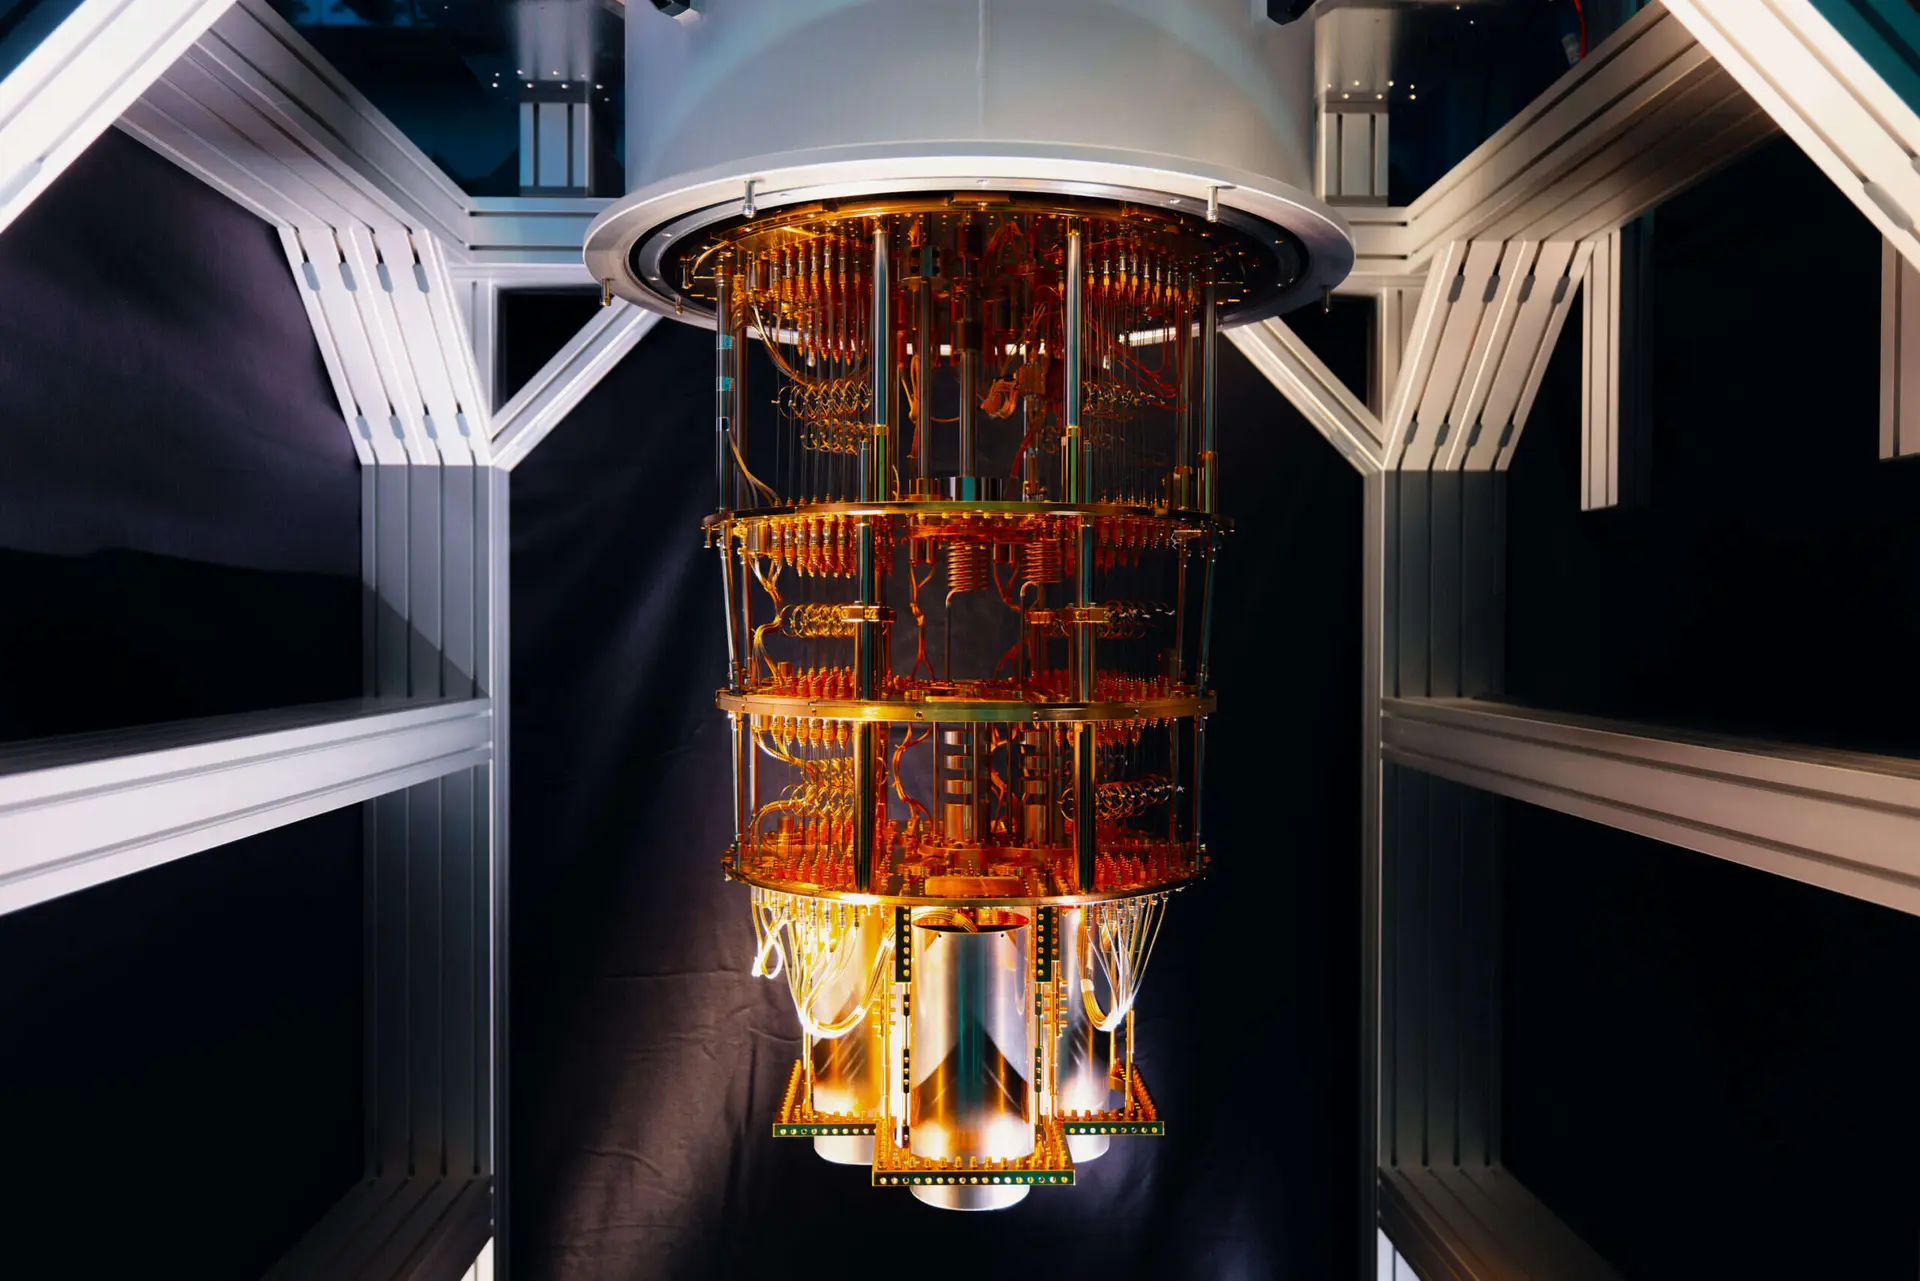
کامپیوترهای کوانتومی با استفاده از بیتهای کوانتومی یا کوبتها (qubits) کار میکنند. در حالی که بیتهای کلاسیک تنها دو حالت ۰ یا ۱ را دارند، کوبتها میتوانند در حالتهای فوقچگونی قرار گیرند و به صورت همزمان چندین حالت را نشان دهند. این ویژگی، به همراه پدیدههای مکانیک کوانتومی مانند درهمتنی (entanglement) و تداخل (interference)، امکان حل مسائل پیچیده با سرعت بسیار بالاتری را فراهم میآورد.
یکی از الگوریتمهای معروف که از قدرت کامپیوترهای کوانتومی بهره میبرد، الگوریتم شور (Shor’s algorithm) است. این الگوریتم قادر است به صورت مؤثر اعداد بزرگ را فاکتورایز کند، یعنی آنها را به ضرب دو عدد اول تقسیم کند. این موضوع برای سیستمهای رمزنگاری مبتنی بر کلید عمومی مانند RSA و ECC بسیار مهم است، زیرا امنیت این سیستمها به سختی فاکتورایز کردن اعداد بزرگ بستگی دارد.
چرا رمزنگاری فعلی در معرض خطر است؟
سیستمهای رمزنگاری امروزی مانند RSA، ECC و حتی برخی از پروتکلهای رمزنگاری متقارن مانند AES، بر اساس فرضیههای ریاضیاتی ساخته شدهاند که برای کامپیوترهای کلاسیک بسیار سخت یا غیرممکن به نظر میرسند. اما با ظهور کامپیوترهای کوانتومی، این فرضیهها به چالش کشیده میشوند.
به عنوان مثال، الگوریتم شور میتواند کلیدهای RSA را که بر اساس فاکتورایز کردن اعداد بزرگ ساخته شدهاند، به سرعت شکسته و رمزگشایی کند. این موضوع میتواند امنیت ارتباطات اینترنتی، تراکنشهای مالی، اطلاعات شخصی و حتی امنیت ملی را به خطر بیندازد.
همچنین، الگوریتم گروور (Grover’s algorithm) میتواند سرعت جستجوی دادهها را در سیستمهای رمزنگاری متقارن افزایش دهد. اگرچه این الگوریتم به اندازه الگوریتم شور قدرتمند نیست، اما میتواند امنیت برخی از سیستمهای رمزنگاری متقارن را کاهش دهد.
تاثیر کامپیوترهای کوانتومی بر انواع مختلف رمزنگاری
کامپیوترهای کوانتومی بر انواع مختلف رمزنگاری تأثیر متفاوتی میگذارند. در ادامه به بررسی این تأثیرات میپردازیم:
رمزنگاری کلید عمومی (Public Key Cryptography)
سیستمهای رمزنگاری کلید عمومی مانند RSA و ECC به شدت تحت تأثیر کامپیوترهای کوانتومی قرار میگیرند. این سیستمها بر اساس سختی فاکتورایز کردن اعداد بزرگ یا محاسبه لگاریتم گسسته ساخته شدهاند، که الگوریتم شور میتواند این مسائل را به سرعت حل کند.
به عنوان مثال، در سیستم RSA، امنیت به سختی فاکتورایز کردن عددی بزرگ به نام مدولوس (modulus) بستگی دارد. اگر یک کامپیوتر کوانتومی بتواند این عدد را فاکتورایز کند، کلید خصوصی مربوطه به سادگی قابل بازیابی خواهد بود.
رمزنگاری متقارن (Symmetric Cryptography)
سیستمهای رمزنگاری متقارن مانند AES، از یک کلید واحد برای رمزگذاری و رمزگشایی استفاده میکنند. الگوریتم گروور میتواند سرعت جستجوی کلید را در این سیستمها افزایش دهد، اما تأثیر آن به اندازه الگوریتم شور بر سیستمهای کلید عمومی نیست.
با این حال، افزایش سرعت جستجوی کلید میتواند امنیت سیستمهای رمزنگاری متقارن را کاهش دهد، به خصوص اگر طول کلیدها کوتاه باشند. برای مقابله با این تهدید، استفاده از کلیدهای طولانیتر توصیه میشود.
رمزنگاری هاش (Hash Functions)
فункشنهای هاش مانند SHA-256 نیز تحت تأثیر کامپیوترهای کوانتومی قرار میگیرند. الگوریتم گروور میتواند سرعت جستجوی ورودیهایی که هاش یکسان دارند را افزایش دهد، اما تأثیر آن بر امنیت این سیستمها محدودتر است.
با این حال، برای افزایش امنیت، استفاده از تابعهای هاش مقاوم در برابر حملات کوانتومی توصیه میشود.
چگونه میتوان در برابر تهدیدات کوانتومی محافظت کرد؟
با توجه به تهدیدات بالقوه کامپیوترهای کوانتومی، نیاز به توسعه روشهای جدید رمزنگاری احساس میشود. در این بخش به برخی از راهکارهای موجود برای مقابله با این تهدیدات میپردازیم:
رمزنگاری پساکوانتومی (Post-Quantum Cryptography)
رمزنگاری پساکوانتومی، مجموعهای از الگوریتمهای رمزنگاری است که طراحی شدهاند تا در برابر حملات کامپیوترهای کوانتومی مقاوم باشند. این الگوریتمها بر اساس مسائل ریاضیاتی ساخته شدهاند که حتی برای کامپیوترهای کوانتومی نیز سخت به نظر میرسند.
برخی از الگوریتمهای پساکوانتومی شامل:
- رمزنگاری شبکههای خطی (Lattice-based Cryptography)
- رمزنگاری مبتنی بر تابعهای هاش (Hash-based Cryptography)
- رمزنگاری کدگذاری (Code-based Cryptography)
- رمزنگاری مبتنی بر ایزومتری (Isogeny-based Cryptography)
این الگوریتمها در حال بررسی و توسعه توسط سازمانهای معتبر مانند NIST هستند تا بتوانند جایگزین مناسب برای سیستمهای رمزنگاری فعلی شوند.
به روزرسانی سیستمهای رمزنگاری فعلی
یکی از راهکارهای مهم، به روزرسانی سیستمهای رمزنگاری فعلی با استفاده از کلیدهای طولانیتر و الگوریتمهای مقاومتر است. به عنوان مثال، استفاده از کلیدهای 4096 بیتی در سیستم RSA به جای 2048 بیتی میتواند امنیت را در برابر حملات کوانتومی افزایش دهد.
همچنین، استفاده از پروتکلهای امنیتی جدید مانند TLS 1.3 که از الگوریتمهای مقاومتری استفاده میکند، میتواند کمککننده باشد.
استفاده از سیستمهای امنیتی چندلایه
استفاده از سیستمهای امنیتی چندلایه، مانند ترکیب رمزنگاری کلید عمومی و متقارن، میتواند امنیت کلی سیستم را افزایش دهد. همچنین، استفاده از روشهای احراز هویت چندعاملی و سیستمهای تشخیص نفوذ میتواند در برابر حملات مختلف محافظت کند.
چالشها و محدودیتهای فعلی کامپیوترهای کوانتومی
در حالی که کامپیوترهای کوانتومی تهدیدی جدی برای سیستمهای رمزنگاری فعلی به شمار میروند، اما هنوز چالشهای بسیاری در راه عملیاتی شدن کامل این فناوری وجود دارد.
محدودیتهای فنی و عملیاتی
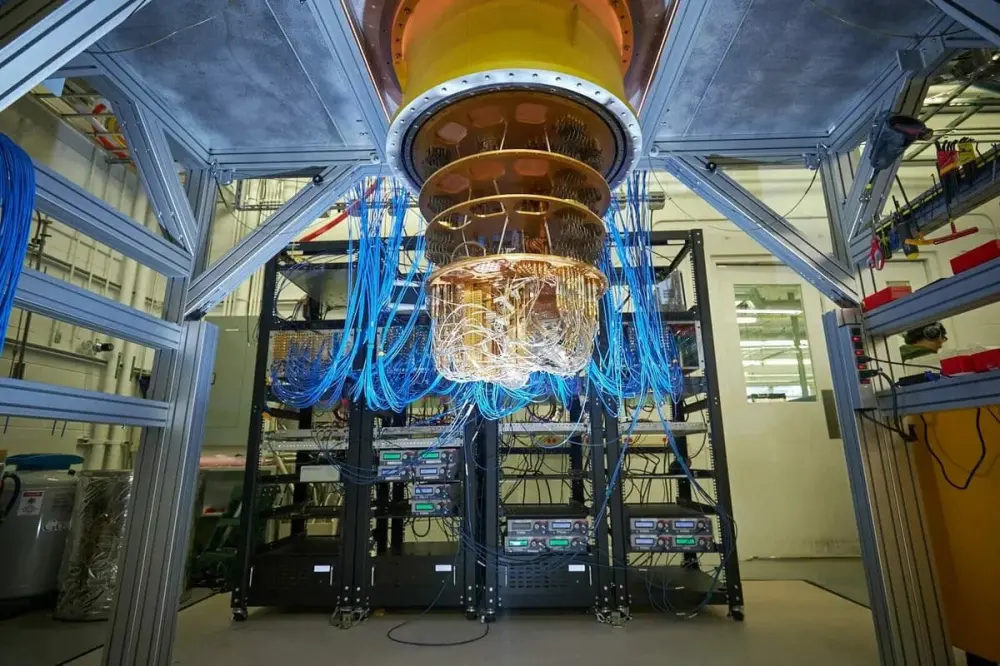
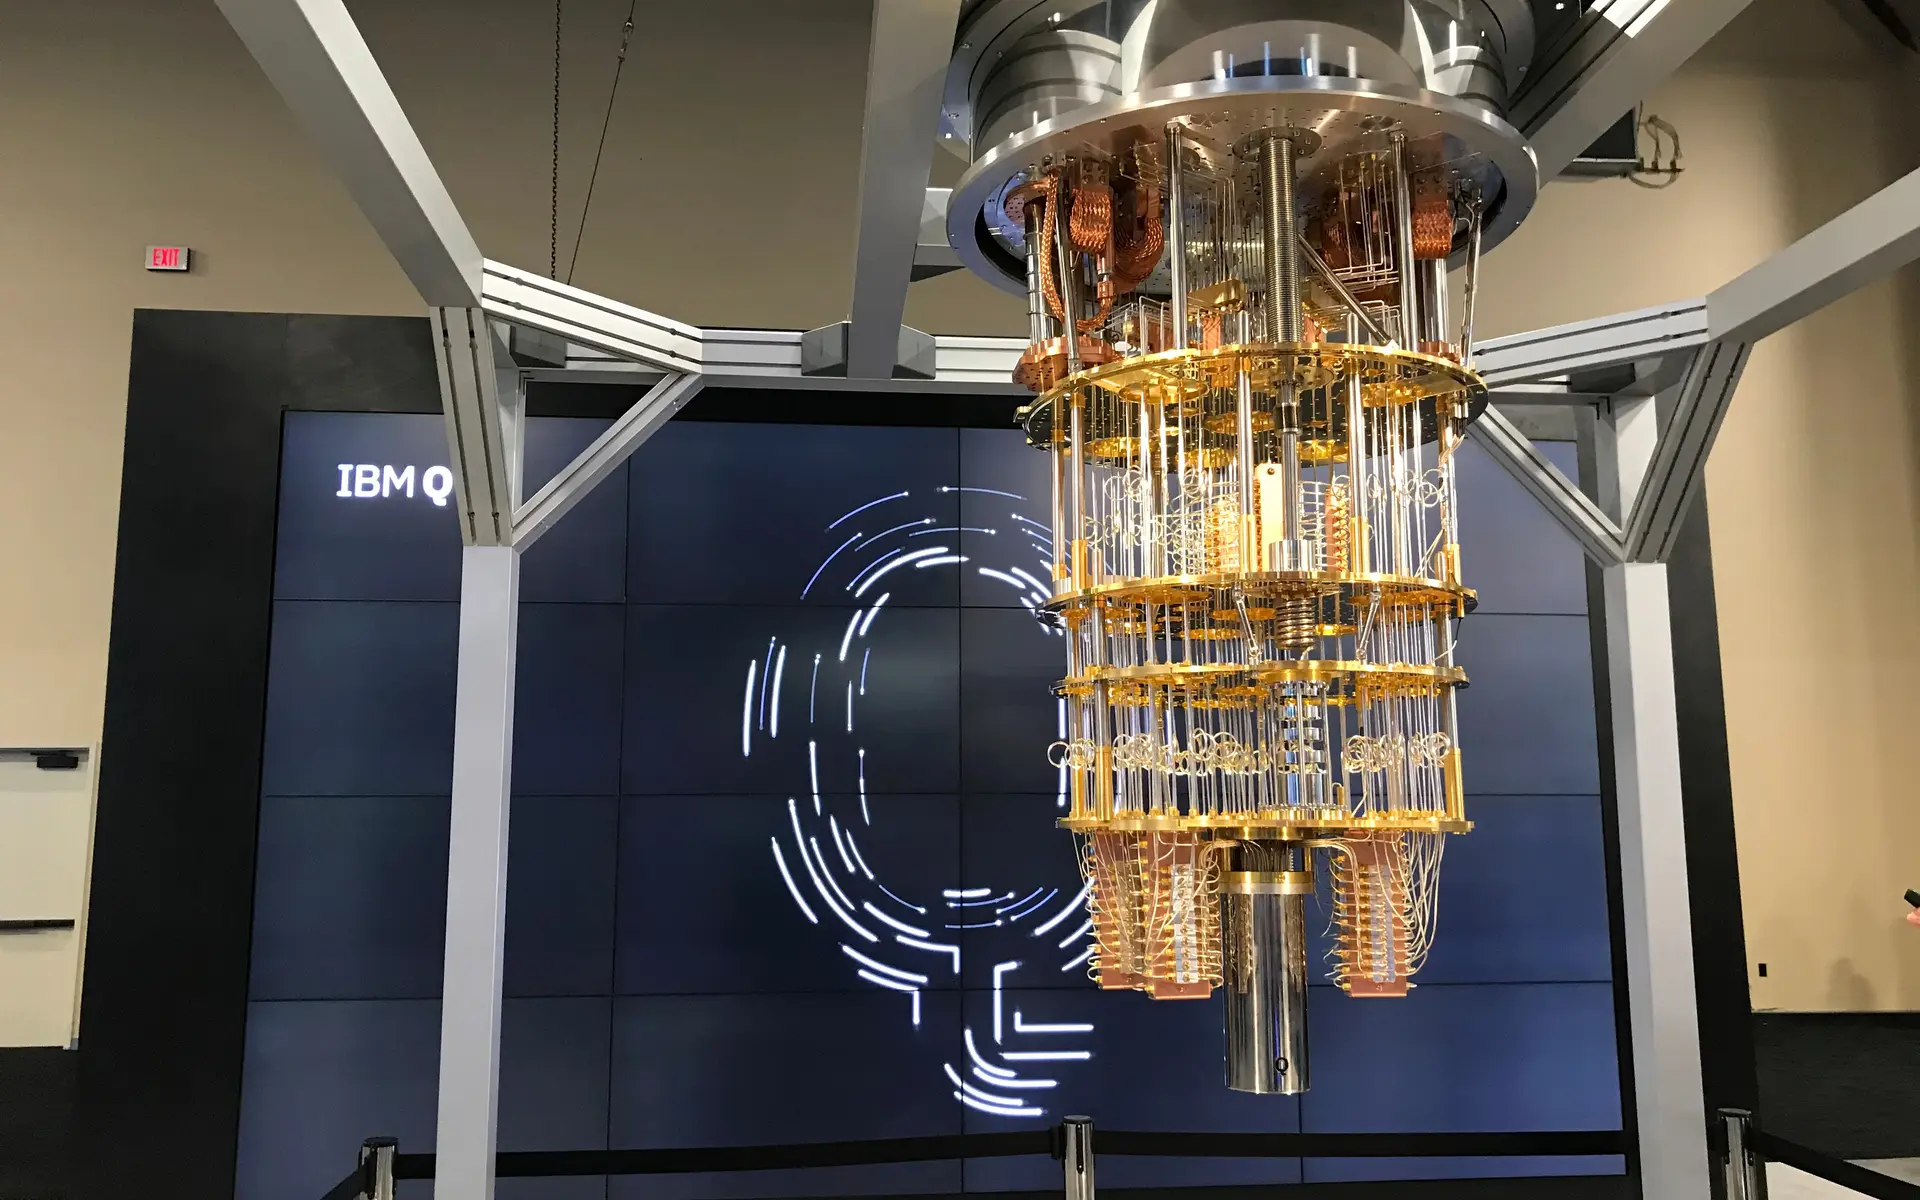
کامپیوترهای کوانتومی فعلی هنوز در مقیاس کوچک و با محدودیتهای بسیاری روبرو هستند. مشکلاتی مانند decoherence (از دست دادن حالت کوانتومی)، خطاهای کوانتومی و نیاز به محیطهای بسیار سرد و کنترلشده، از جمله این چالشها هستند.
همچنین، ساخت کامپیوترهای کوانتومی با تعداد زیادی کوبت که بتوانند الگوریتمهای پیچیده مانند شور را اجرا کنند، هنوز یک چالش بزرگ است.
زمانبندی تهدید کوانتومی
یکی از سوالات مهم این است که چه زمانی کامپیوترهای کوانتومی به اندازه کافی قدرتمند خواهند شد تا بتوانند سیستمهای رمزنگاری فعلی را شکسته و تهدیدی واقعی ایجاد کنند. برآوردهای مختلفی در این زمینه وجود دارد، اما اکثر کارشناسان معتقدند که این زمان ممکن است بین ۱۰ تا ۳۰ سال آینده باشد.
با این حال، با توجه به سرعت پیشرفت فناوری، لازم است که از امروز اقدامات لازم برای آمادهسازی سیستمهای امنیتی در برابر این تهدیدات انجام شود.
نتیجهگیری
کامپیوترهای کوانتومی بدون شک یکی از بزرگترین انقلابهای فناوری در دهههای آینده خواهند بود. اما این انقلاب همراه با تهدیداتی برای سیستمهای رمزنگاری فعلی است. با توجه به این تهدیدات، لازم است که سازمانها و شرکتها اقدامات لازم را برای آمادهسازی سیستمهای امنیتی خود در برابر حملات کوانتومی انجام دهند.
استفاده از الگوریتمهای پساکوانتومی، به روزرسانی سیستمهای رمزنگاری فعلی و استفاده از سیستمهای امنیتی چندلایه، از جمله راهکارهایی هستند که میتوانند در این زمینه مؤثر باشند. همچنین، پیگیری پیشرفتهای تحقیقاتی در حوزه کامپیوترهای کوانتومی و رمزنگاری پساکوانتومی میتواند کمککننده باشد.
برای اطلاعات بیشتر در مورد آخرین پیشرفتهای فناوری و راهکارهای امنیتی، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.