وردپرس به عنوان یکی از محبوبترین سیستمهای مدیریت محتوا برای ایجاد وبسایتها و بلاگها شناخته میشود. اما مانند هر پلتفرمی دیگر، فایلهای وردپرس نیز در معرض خطرات امنیتی مختلفی قرار دارند. از هک شدن گرفته تا دستکاری اطلاعات، هر روز هزاران سایت در سراسر جهان به دلیل عدم توجه به امنیت، آسیب میبینند. در این راهنما قدمبهقدم به بررسی مراحل سترسی فایلهای وردپرس میپردازیم تا بتوانید با انجام اقدامات ساده اما مؤثر، امنیت سایت خود را افزایش دهید.
چرا سترسی فایلهای وردپرس اهمیت دارد؟
فایلهای وردپرس شامل کدهای اصلی، پلاگینها، تمها، فایلهای رسانهای و اطلاعات کاربران هستند. هر یک از این فایلها میتواند در صورت دستکاری یا دسترسی غیرمجاز، باعث آسیب جدی به سایت شما شود. برای مثال:
- دزدی اطلاعات کاربران یا اطلاعات مالی
- تغییر محتوای سایت بدون اجازه شما
- افزایش ترافیک غیرمجاز یا اسپم
- تخریب کامل دادهها یا دسترسی به سرور شما
با انجام مراحل سترسی منظم، میتوانید از این خطرات جلوگیری کرده و اطمینان حاصل کنید که سایت شما در برابر حملات مختلف محافظت شده است.
مرحله اول: پشتیبانگیری از فایلها
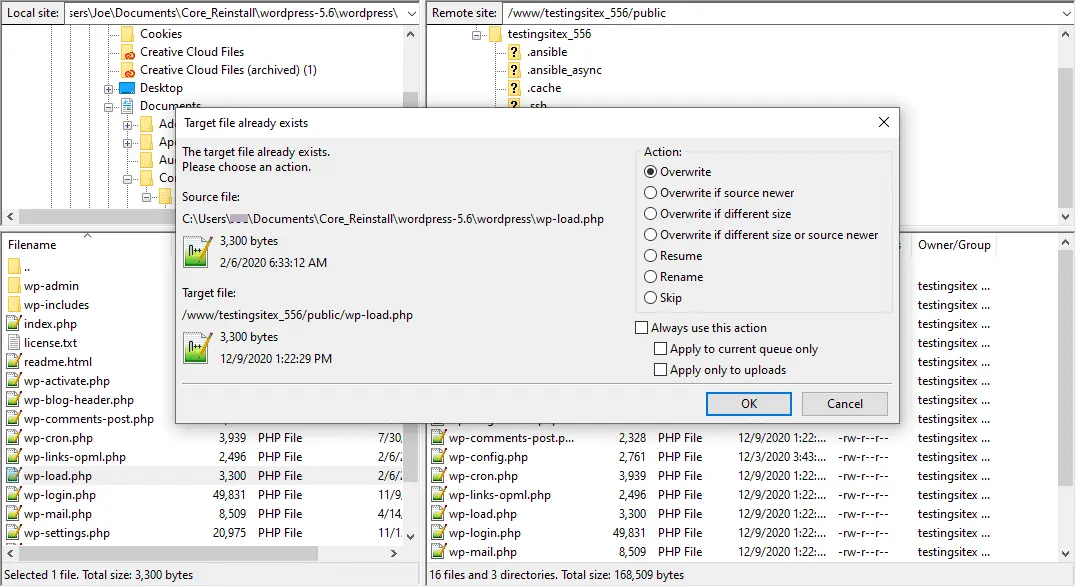
قبل از هر اقدامی، باید از تمام فایلهای وردپرس خود یک نسخه پشتیبان تهیه کنید. این کار در صورت بروز مشکل، به شما امکان بازگردانی سایت را میدهد. برای پشتیبانگیری میتوانید از پلاگینهای تخصصی مانند UpdraftPlus یا WP Backup استفاده کنید. همچنین میتوانید از طریق FTP یا کنترل پنل میزبانی، فایلهای اصلی وردپرس را دانلود کنید.
در این مرحله، علاوه بر فایلهای اصلی وردپرس، باید:
- پشتیبانگیری از پایگاه داده (MySQL) را انجام دهید.
- فایلهای رسانهای (عکسها، ویدئوها و فایلهای بارگذاری شده) را نیز ذخیره کنید.
- پشتیبانگیری را در مکان خارج از سرور (مانند هارد خارجی یا فضای ابری) انجام دهید.
مرحله دوم: بررسی فایلهای اصلی وردپرس
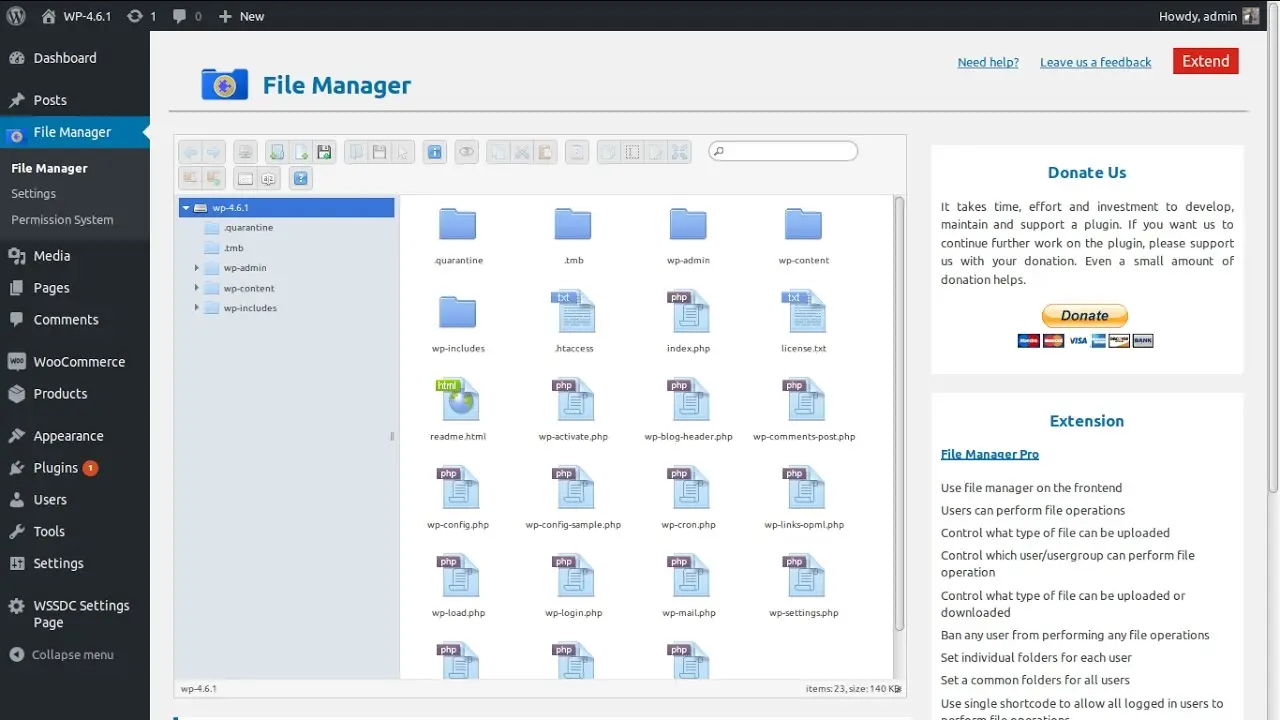
فایلهای اصلی وردپرس شامل wp-config.php, wp-admin, wp-includes و فایلهای اصلی هسته وردپرس هستند. این فایلها باید بهطور منظم بررسی شوند تا از دستکاری یا تغییرات غیرمجاز جلوگیری شود.
برای بررسی فایلها:
- از طریق FTP یا کنترل پنل میزبانی، به پوشه اصلی وردپرس دسترسی پیدا کنید.
- فایل wp-config.php را بررسی کنید. این فایل شامل اطلاعات مهمی مانند نام کاربری، رمز عبور و اطلاعات پایگاه داده است. اطمینان حاصل کنید که این فایل در دسترس افراد غیرمجاز قرار نگرفته است.
- فایلهای wp-admin و wp-includes را با نسخه اصلی وردپرس مقایسه کنید. اگر تغییراتی در این فایلها مشاهده کردید، احتمالاً سایت شما هک شده است.
مرحله سوم: بررسی پلاگینها و تمها
پلاگینها و تمهای وردپرس یکی از اصلیترین منابع آسیبپذیریها هستند. بسیاری از پلاگینها و تمها به دلیل عدم بهروزرسانی یا کدهای ضعیف، در معرض حملات قرار میگیرند.
برای سترسی پلاگینها و تمها:
- لیست پلاگینهای فعال را بررسی کنید و از پلاگینهایی که استفاده نمیکنید، حذف کنید.
- تمام پلاگینها و تمها را به آخرین نسخه بهروزرسانی کنید.
- پلاگینها و تمهای ناشناخته یا از منابع غیررسمی را حذف کنید.
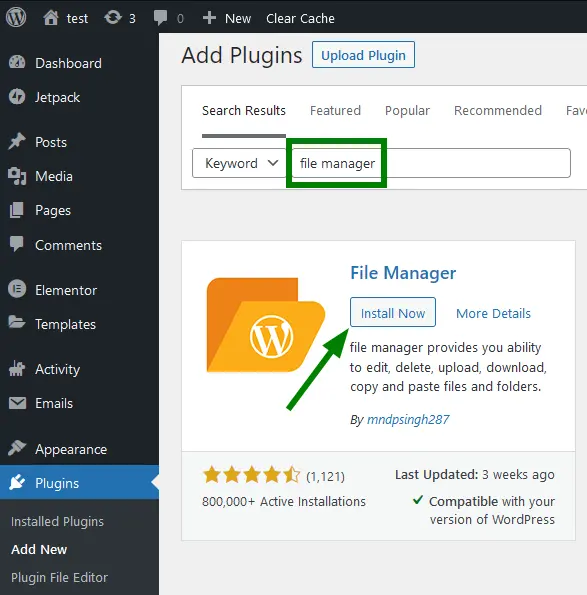
- از پلاگینهای امنیتی مانند Wordfence یا Sucuri برای اسکن پلاگینها و تمها استفاده کنید.
مرحله چهارم: بررسی فایلهای رسانهای
فایلهای رسانهای مانند عکسها، ویدئوها و فایلهای بارگذاری شده نیز میتوانند در معرض خطر قرار گیرند. برای مثال، یک هکر ممکن است فایلهای شما را تغییر داده یا فایلهای مخرب را جایگزین کند.
برای سترسی فایلهای رسانهای:
- فایلهای جدید یا تغییرات غیرمعمول در پوشه wp-content/uploads را بررسی کنید.
- از پلاگینهای امنیتی برای اسکن فایلهای رسانهای استفاده کنید.
- فایلهای مشکوک را حذف یا جایگزین کنید.
مرحله پنجم: بررسی فایلهای مخفی و غیرمعمول
در برخی موارد، هکرها فایلهای مخفی یا غیرمعمول را در سرور شما ایجاد میکنند. این فایلها ممکن است برای دسترسی غیرمجاز یا اجرای کدهای مخرب استفاده شوند.
برای شناسایی فایلهای مخفی:
- از طریق FTP یا کنترل پنل، تمام فایلها و پوشههای موجود در سرور را بررسی کنید.
- فایلهایی با نامهای غیرمعمول یا فایلهایی که به صورت مخفی ایجاد شدهاند را شناسایی کنید.
- فایلهای مشکوک را حذف کرده و سرور خود را اسکن کنید.
مرحله ششم: بهروزرسانی وردپرس و محیط سرور
یکی از مهمترین اقدامات برای سترسی فایلهای وردپرس، بهروزرسانی هسته وردپرس، پلاگینها، تمها و محیط سرور است. بهروزرسانیهای منظم باعث میشود که آسیبپذیریهای شناخته شده برطرف شوند.
برای بهروزرسانی:
- وردپرس را به آخرین نسخه بهروزرسانی کنید.
- تمام پلاگینها و تمها را به آخرین نسخه بهروزرسانی کنید.
- نرمافزارهای سرور مانند PHP، MySQL و کنترل پنل را بهروزرسانی کنید.
مرحله هفتم: استفاده از ابزارهای امنیتی
استفاده از ابزارهای امنیتی میتواند به شما کمک کند تا فایلهای وردپرس خود را بهطور مداوم بررسی و از حملات جلوگیری کنید. برخی از ابزارهای معروف شامل:
- Wordfence: برای اسکن فایلها، بررسی فعالیتهای مشکوک و ایجاد دیوار آتش.
- Sucuri: برای اسکن فایلها و تشخیص حملات.
- iThemes Security: برای افزایش امنیت وردپرس با تنظیمات پیشرفته.
این ابزارها میتوانند به شما کمک کنند تا فایلهای وردپرس را بهطور خودکار بررسی کرده و در صورت شناسایی هرگونه مشکل، هشدار دهند.
مرحله هشتم: تنظیمات دسترسی و مجوزها
تنظیمات دسترسی و مجوزهای فایلها نیز نقش مهمی در سترسی فایلهای وردپرس دارند. اگر مجوزهای نادرست تنظیم شوند، هکرها میتوانند به فایلهای شما دسترسی پیدا کنند.
برای تنظیم مجوزها:
- مجوز فایلهای اصلی وردپرس را به 644 و مجوز پوشهها را به 755 تنظیم کنید.
- فایل wp-config.php را با مجوز 640 یا 644 تنظیم کنید.
- از استفاده از مجوزهای بیش از حد مانند 777 خودداری کنید.
با انجام این مراحل، میتوانید امنیت فایلهای وردپرس خود را افزایش داده و از حملات مختلف محافظت کنید. برای اطلاعات بیشتر در مورد امنیت وردپرس و راهکارهای پیشرفته، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.