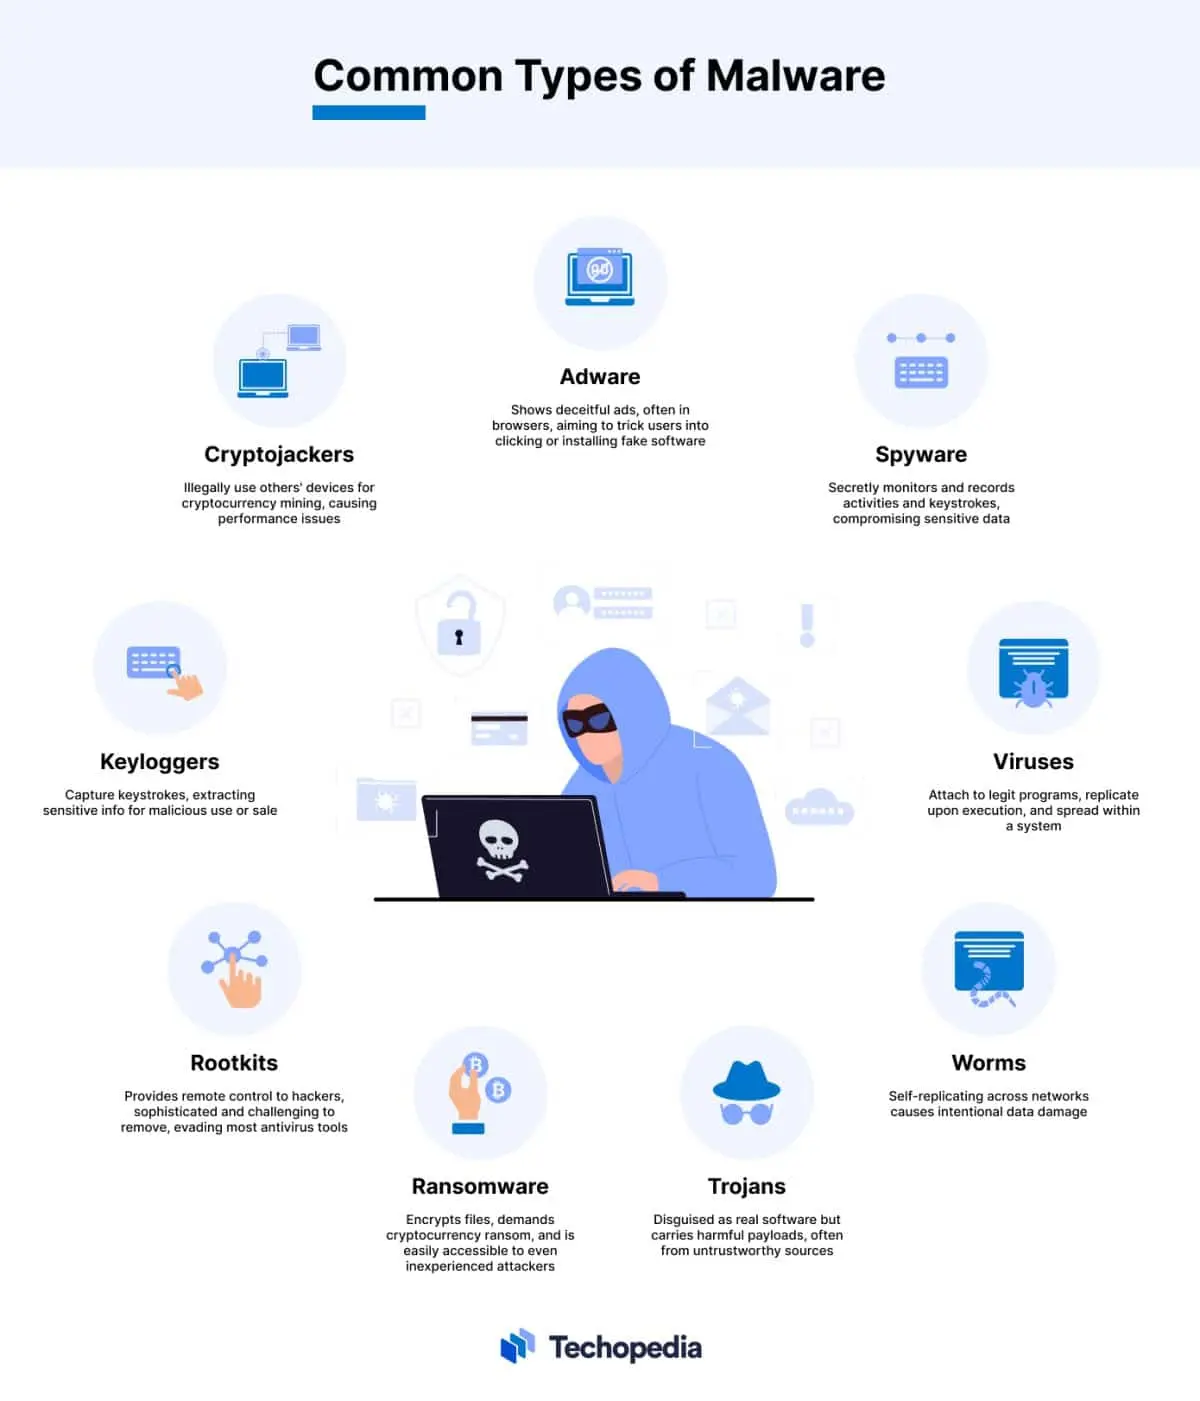
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران و سازمانها است. هر روز هزاران حمله سایبری مختلف از جمله ویروسها، spyware، malware و حملات DDoS به سیستمها و شبکهها انجام میشود. در این میان، یکی از مهمترین ابزارهای دفاعی که میتواند از سیستمهای شما در برابر این تهدیدات محافظت کند، فایروال است. اما فایروال دقیقاً چیست؟ چگونه کار میکند؟ و چگونه میتواند ترافیک مخرب را مسدود کند؟ در این راهنما کامل، به بررسی این سوالات میپردازیم و شما را با نحوه عملکرد فایروال و اهمیت آن در امنیت شبکه آشنا میکنیم.
فایروال چیست؟
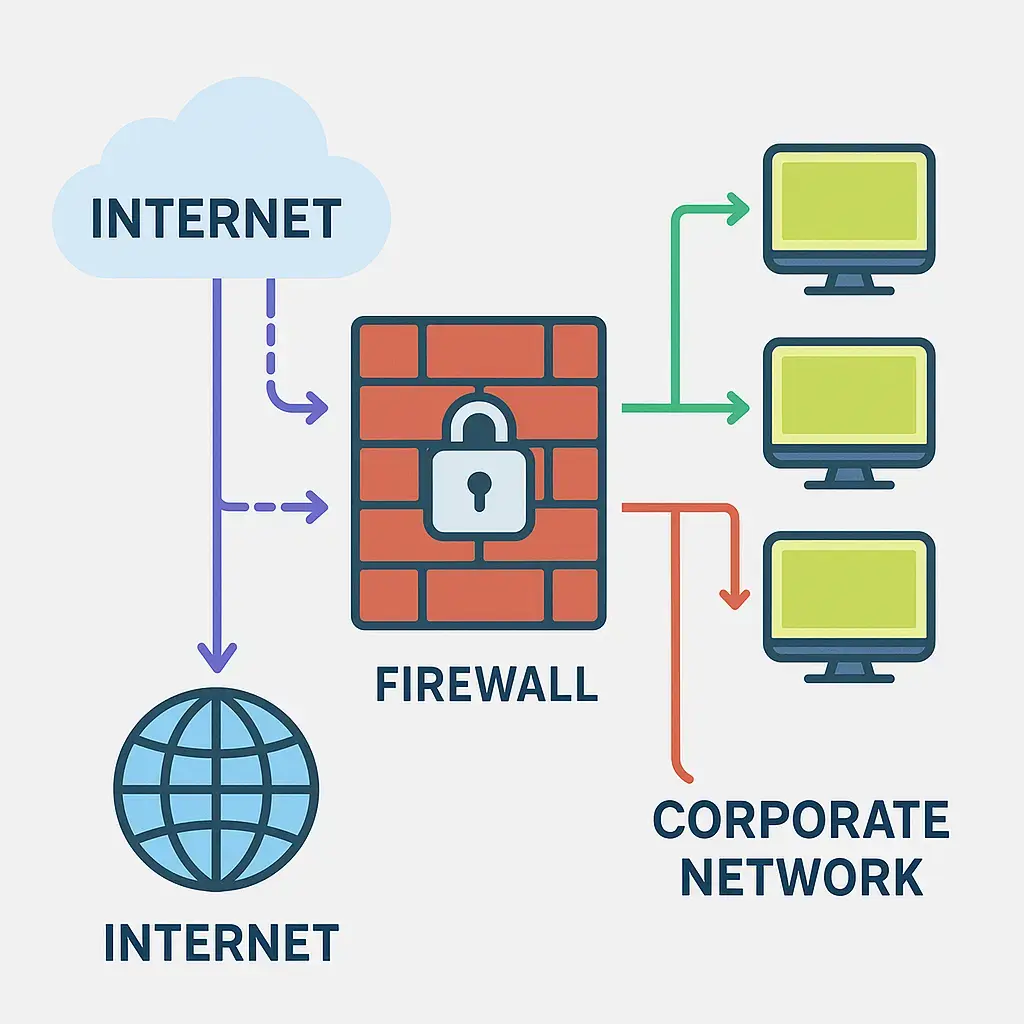
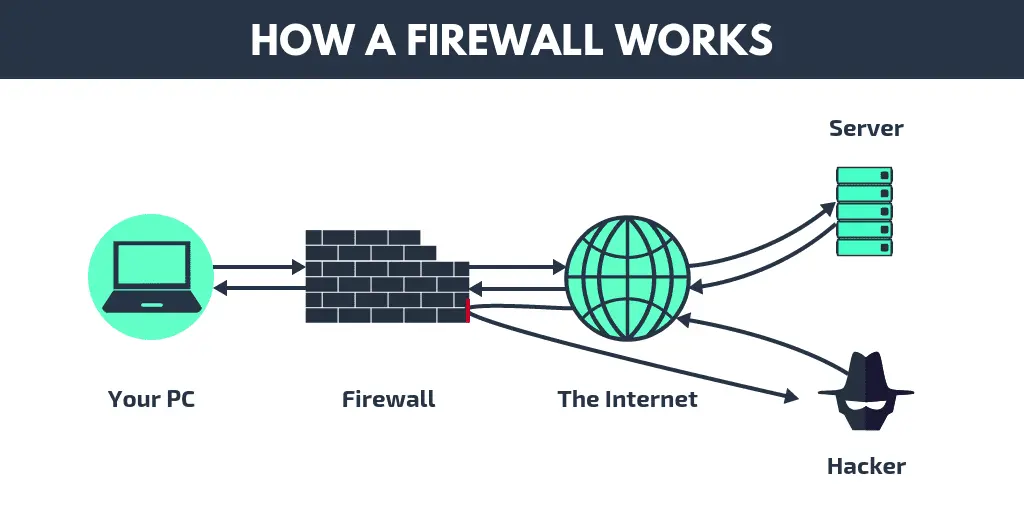
فایروال یک نرمافزار یا دستگاه سختافزاری است که به عنوان یک دیوار محافظ بین شبکه داخلی شما و اینترنت عمل میکند. این دیوار به شما امکان میدهد تا کنترل دقیقی بر ترافیک ورودی و خروجی شبکه داشته باشید. فایروال با بررسی بستههای دادهای که بین شبکه شما و اینترنت منتقل میشوند، میتواند ترافیک مشکوک یا مخرب را شناسایی و مسدود کند.
فایروالها میتوانند در دو شکل اصلی وجود داشته باشند:
- فایروال سختافزاری: این نوع فایروال به صورت دستگاه فیزیکی مانند روترهای پیشرفته یا دستگاههای شبکه طراحی شده است. این دستگاهها معمولاً در شبکههای بزرگ سازمانی استفاده میشوند.
- فایروال نرمافزاری: این نوع فایروال به صورت نرمافزار روی کامپیوتر یا سرور نصب میشود. بسیاری از سیستمعاملها مانند ویندوز و مکاواس دارای فایروال داخلی هستند.
همچنین، فایروالها میتوانند بر اساس روشهای مختلفی مانند فیلترینگ بسته، فیلترینگ حالت یا فایروال پروکسی کار کنند. هر یک از این روشها دارای مزایا و معایب خاص خود هستند که در ادامه به آنها اشاره خواهیم کرد.
چگونه فایروال ترافیک مخرب را مسدود میکند؟
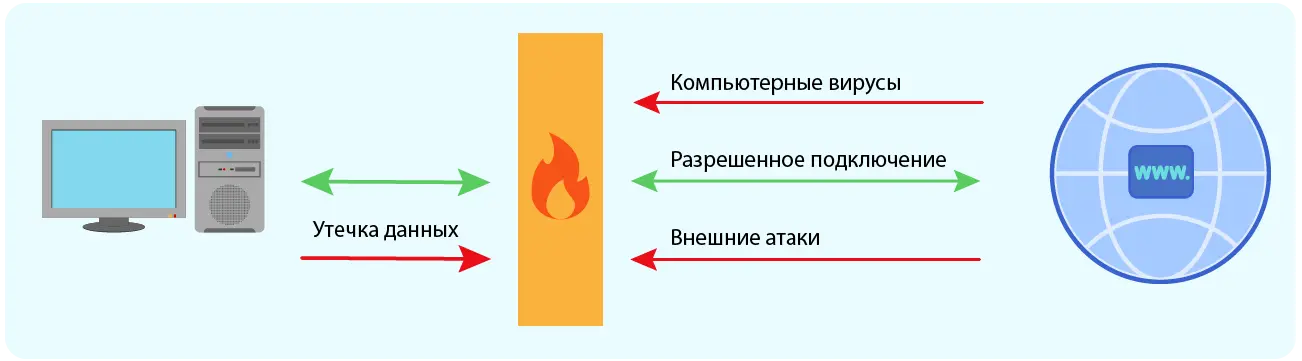
فایروال با استفاده از مجموعهای از قوانین و سیاستهای امنیتی، ترافیک شبکه را بررسی و فیلتر میکند. این قوانین میتوانند بر اساس موارد زیر تنظیم شوند:
- آدرس IP: فایروال میتواند ترافیک از آدرسهای IP مشکوک یا شناختهشده را مسدود کند.
- پورت: هر برنامه یا سرویس شبکه از پورتهای خاصی استفاده میکند. فایروال میتواند ترافیک ورودی یا خروجی از پورتهای غیرمجاز را مسدود کند.
- پروتکل: فایروال میتواند پروتکلهای مختلف مانند HTTP، HTTPS، FTP و غیره را فیلتر کند.
- محتوا: برخی فایروالها میتوانند محتوای بستههای دادهای را بررسی کرده و ترافیک مشکوک را شناسایی کنند.
فایروالها همچنین میتوانند با استفاده از روشهای پیشرفتهتری مانند:
- شناسایی الگو (Signature-based): این روش شامل مقایسه ترافیک شبکه با پایگاهدادهای از الگوهای شناختهشده حملات است.
- شناسایی رفتار (Behavior-based): این روش بر اساس رفتار غیرمعمول شبکه یا برنامهها، ترافیک مشکوک را شناسایی میکند.
- فایروال حالت: این نوع فایروال علاوه بر بررسی بستههای ورودی، وضعیت ارتباطات شبکه را نیز در نظر میگیرد و تصمیم میگیرد که آیا ترافیک باید اجازه عبور پیدا کند یا خیر.
با استفاده از این روشها، فایروال میتواند ترافیک مخرب مانند ویروسها، spyware، حملات DDoS و حتی تلاشهای نفوذی را شناسایی و مسدود کند.
انواع مختلف فایروال و کاربردهای آنها
فایروالها در انواع مختلفی طراحی شدهاند و هر یک برای کاربردهای خاصی مناسب هستند. در ادامه به برخی از انواع رایج فایروالها و کاربردهای آنها میپردازیم:
- فایروال شبکه: این نوع فایروال در سطح شبکه کار میکند و معمولاً در روترها یا دستگاههای جداگانه نصب میشود. این فایروالها میتوانند ترافیک بین شبکه داخلی و اینترنت را فیلتر کنند.
- فایروال میزبان: این فایروالها روی هر کامپیوتر یا سرور نصب میشوند و ترافیک ورودی و خروجی از آن دستگاه را کنترل میکنند. بسیاری از سیستمعاملها مانند ویندوز و مکاواس دارای فایروال داخلی هستند.
- فایروال وب: این نوع فایروال مخصوص فیلتر کردن ترافیک وب است و میتواند دسترسی به وبسایتهای خطرناک یا غیرمجاز را محدود کند.
- فایروال پروکسی: این فایروالها به عنوان یک واسط بین کاربر و اینترنت عمل میکنند و تمام ترافیک شبکه از طریق آنها عبور میکند. این نوع فایروالها میتوانند ترافیک را به صورت مرکزی کنترل کنند.
- فایروال حالت: این فایروالها علاوه بر بررسی بستههای شبکه، وضعیت ارتباطات را نیز در نظر میگیرند و میتوانند ترافیک غیرمجاز را بهتر شناسایی کنند.
هر یک از این انواع فایروالها برای نیازهای مختلفی طراحی شدهاند و انتخاب نوع مناسب فایروال بستگی به ساختار شبکه و نیازهای امنیتی شما دارد.
چگونه فایروال را پیکربندی کنیم؟
پیکربندی فایروال به گونهای که به بهترین نحو از شبکه شما محافظت کند، بسیار مهم است. در این بخش به برخی از نکات کلیدی برای پیکربندی فایروال میپردازیم:
- تعیین سیاستهای امنیتی: باید سیاستهای امنیتی خود را بر اساس نیازهای شبکه تعیین کنید. این سیاستها میتوانند شامل محدودیتهای دسترسی، فیلتر کردن پورتها و پروتکلها و غیره باشند.
- بهروزرسانی فایروال: فایروالها مانند سایر نرمافزارها نیاز به بهروزرسانی دارند. بهروزرسانیهای فایروال معمولاً شامل اصلاح اشکال امنیتی و اضافه کردن پشتیبانی برای پروتکلهای جدید است.
- محدود کردن دسترسی: باید دسترسی به شبکه را برای کاربران و دستگاههای غیرمجاز محدود کنید. این کار میتواند با استفاده از فیلتر کردن آدرسهای IP یا محدود کردن دسترسی به پورتهای خاص انجام شود.
- مانیتورینگ: باید فعالیتهای شبکه را بهطور مداوم مانیتور کنید تا بتوانید هرگونه فعالیت مشکوک را شناسایی و بررسی کنید.
- پشتیبانی از VPN: اگر از VPN استفاده میکنید، باید فایروال را به گونهای پیکربندی کنید که ترافیک VPN را نیز کنترل کند.
پیکربندی فایروال ممکن است برای افراد غیرمتخصص کمی پیچیده به نظر برسد، اما با مطالعه راهنماهای مربوطه و استفاده از ابزارهای پیکربندی، میتوانید به راحتی فایروال خود را تنظیم کنید.
مزایا و معایب استفاده از فایروال
استفاده از فایروال دارای مزایا و معایبی است که باید قبل از استفاده از آنها در نظر بگیرید:
- مزایا:
- افزایش امنیت شبکه و محافظت در برابر حملات سایبری.
- کنترل دقیق ترافیک ورودی و خروجی.
- پیشگیری از نفوذ غیرمجاز به شبکه.
- کاهش خطر آلودگی سیستم به ویروسها و spyware.
- معایب:
- پیکربندی نادرست فایروال ممکن است باعث محدودیت بیش از حد ترافیک شود.
- فایروالها ممکن است باعث کاهش سرعت شبکه شوند، اگر قوانین پیچیدهای داشته باشند.
- فایروالهای قدیمی ممکن است نتوانند با تهدیدات جدید مقابله کنند.
با در نظر گرفتن این مزایا و معایب، میتوانید تصمیم بگیرید که آیا استفاده از فایروال برای شبکه شما مناسب است یا خیر.
نکات مهم برای افزایش امنیت با استفاده از فایروال
برای اینکه فایروال به بهترین نحو از شبکه شما محافظت کند، باید به برخی نکات مهم توجه کنید:
- همیشه فایروال خود را بهروز نگه دارید.
- قوانین فایروال را بهطور منظم بررسی و بهروز کنید.
- از فایروالهای معتبر و شناختهشده استفاده کنید.
- ترافیک شبکه را بهطور مداوم مانیتور کنید.
- از ترکیبی از فایروالهای سختافزاری و نرمافزاری استفاده کنید.
- در صورت نیاز، از خدمات امنیتی حرفهای برای پیکربندی فایروال استفاده کنید.
با رعایت این نکات، میتوانید امنیت شبکه خود را بهطور قابل توجهی افزایش دهید و از حملات سایبری محافظت کنید.
فایروال در دنیای امروز
با افزایش تهدیدات سایبری و پیچیدگی حملات، فایروالها نیز در حال تکامل هستند. امروزه فایروالها با استفاده از هوش مصنوعی و یادگیری ماشین میتوانند بهطور خودکار تهدیدات جدید را شناسایی و با آنها مقابله کنند. همچنین، فایروالهای جدید با استفاده از تکنولوژیهای پیشرفتهای مانند SD-WAN و Zero Trust میتوانند امنیت شبکه را به سطح جدیدی برسانند.
در دنیای امروز، استفاده از فایروال دیگر یک انتخاب نیست، بلکه یک نیاز اساسی برای هر سازمان و کاربر است. با استفاده از فایروالها میتوانید از اطلاعات خود محافظت کرده و در برابر تهدیدات سایبری مقاومت کنید.
اگر میخواهید اطلاعات بیشتری در مورد امنیت شبکه و ابزارهای مختلف امنیتی کسب کنید، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید. این سایت دارای مقالات مفیدی در زمینه فناوری و امنیت است که میتواند به شما کمک کند تا با آخرین روشهای محافظت از شبکه خود آشنا شوید.