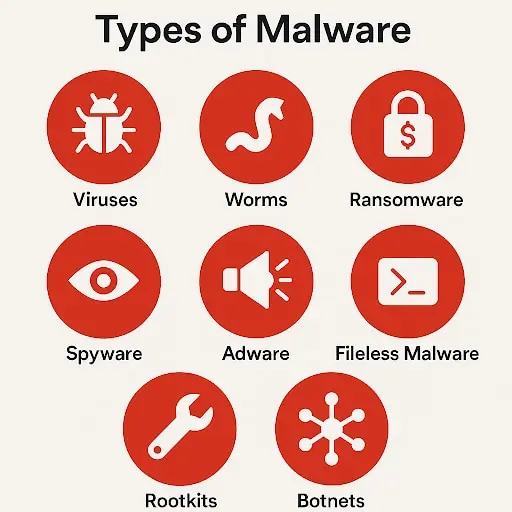
در دنیای امنیتی سایبری، روتکیتها به عنوان یکی از خطرناکترین و پنهانکارترین تهدیدات شناخته میشوند. این نرمافزارهای مخرب نه تنها به سیستمهای شما نفوذ میکنند، بلکه با تغییر در هسته سیستمعامل یا تغییر در رفتار نرمافزارهای امنیتی، خود را پنهان میکنند و شناسایی آنها را به چالش میکشند. اما روتکیت دقیقاً چیست؟ چرا شناسایی آن دشوار است؟ و چه اقداماتی باید قبل از مواجهه با آن انجام داد؟ در این مقاله به بررسی این موضوعات میپردازیم.
روتکیت چیست؟
روتکیت (Rootkit) یک مجموعه از ابزارها یا کدهای مخرب است که توسط هکرها برای پنهان کردن فعالیتهای خود در یک سیستم آلوده استفاده میشود. نام روتکیت از ترکیب دو کلمه انگلیسی «root» (ریشه یا دسترسی کامل به سیستم) و «kit» (کیت یا مجموعه ابزار) تشکیل شده است. این ابزارها به هکر اجازه میدهند تا به صورت مخفیانه در سیستم فعالیت کنند، فایلها و اطلاعات حساس را دزدی کنند، یا حتی کنترل کامل سیستم را در دست بگیرند.
روتکیتها معمولاً در سه مرحله اصلی عمل میکنند:
- نفوذ: هکر با استفاده از روشهای مختلف مانند فیشینگ، بهرهبرداری از آسیبپذیریهای نرمافزاری یا استفاده از نرمافزارهای مخرب دیگر، به سیستم نفوذ میکند.
- پنهانکاری: روتکیت با تغییر در هسته سیستمعامل یا تغییر در رفتار نرمافزارهای امنیتی، خود را از دید کاربران و حتی برخی ابزارهای ضدویروس پنهان میکند.
- کنترل: هکر با استفاده از دسترسی ریشهای، میتواند فایلها را تغییر دهد، اطلاعات را دزدی کند، یا حتی سیستم را برای فعالیتهای غیرقانونی استفاده کند.
روتکیتها میتوانند در سیستمهای مختلفی از جمله کامپیوترهای شخصی، سرورها، دستگاههای موبایل و حتی دستگاههای اینترنت اشیا (IoT) یافت شوند. این تهدیدات میتوانند به صورت فیزیکی (به عنوان مثال، نصب روی دیسک سخت) یا به صورت نرمافزاری (به عنوان مثال، نصب در حافظه رم) عمل کنند.
چرا شناسایی روتکیت دشوار است؟
شناسایی روتکیتها یکی از چالشبرانگیزترین مسائل در زمینه امنیتی سایبری است. دلیل اصلی این دشواری، توانایی روتکیتها در پنهانکاری و تغییر رفتار سیستم است. در ادامه به برخی از دلایل اصلی این دشواری میپردازیم:
- پنهانکاری در هسته سیستم: بسیاری از روتکیتها در هسته سیستمعامل یا در لایههای پایینتری از سیستم نصب میشوند. این باعث میشود که حتی نرمافزارهای ضدویروس نیز نتوانند آنها را شناسایی کنند، زیرا این نرمافزارها معمولاً در لایههای بالاتر سیستم عمل میکنند.
- تغییر در رفتار نرمافزارهای امنیتی: روتکیتها میتوانند رفتار نرمافزارهای ضدویروس یا فایروال را تغییر دهند و باعث شوند که این نرمافزارها فعالیتهای مخرب را شناسایی نکنند.
- استفاده از تکنیکهای پنهانکاری: روتکیتها از تکنیکهایی مانند تغییر در فایلهای سیستم، تغییر در ثبتهای رجیستری ویندوز، یا حتی تغییر در خروجی دستورهای سیستم استفاده میکنند تا خود را پنهان کنند.
- عدم آگاهی کاربران: بسیاری از کاربران از وجود روتکیتها اطلاعی ندارند و نشانههای آلودگی را به اشتباه به عنوان مشکلات سیستم یا رفتار عادی نرمافزارها میدانند.
این ویژگیها باعث میشود که شناسایی روتکیتها به ابزارهای تخصصی و روشهای پیشرفته نیاز داشته باشد. در ادامه به برخی از روشهای شناسایی روتکیتها اشاره میکنیم.
نشانههای آلودگی به روتکیت
اگر سیستم شما آلوده به روتکیت شده باشد، ممکن است برخی از نشانههای زیر را مشاهده کنید:
- کاهش قابل توجه عملکرد سیستم یا افزایش مصرف منابع مانند CPU و رم.
- باز شدن برنامههای غیرمعمول یا تغییر در تنظیمات سیستم.
- وجود فایلها یا فرآیندهایی که شما نصب نکردهاید.
- تغییر در رفتار نرمافزارهای امنیتی مانند ضدویروس یا فایروال.
- دریافت ایمیلهای غیرمعمول یا تغییر در تنظیمات حسابهای اینترنتی.
اگر یکی یا چند مورد از این نشانهها را مشاهده کردید، باید فوراً اقدامات امنیتی را آغاز کنید. اما قبل از اقدام، باید بدانید که چگونه میتوانید روتکیت را شناسایی و حذف کنید.
چگونه روتکیت را شناسایی کنیم؟
شناسایی روتکیتها نیاز به استفاده از ابزارهای تخصصی و روشهای پیشرفته دارد. در این بخش به برخی از روشهای شناسایی روتکیتها اشاره میکنیم:
- استفاده از ابزارهای ضدویروس پیشرفته: برخی از ضدویروسها مانند Kaspersky، Bitdefender یا ESET دارای موتورهای تشخیص پیشرفتهای هستند که میتوانند روتکیتها را شناسایی کنند. اما باید توجه داشت که این ابزارها نیز ممکن است در شناسایی برخی روتکیتها موفق نباشند.
- استفاده از ابزارهای تحلیل سیستم: ابزارهایی مانند Process Explorer، Autoruns یا RootkitRevealer میتوانند به شما کمک کنند تا فرآیندهای مخفی یا تغییرات غیرمعمول در سیستم را شناسایی کنید.
- بررسی فایلهای سیستم: بررسی فایلهای سیستم با استفاده از ابزارهایی مانند MD5 یا SHA-1 میتواند به شما کمک کند تا تغییرات غیرمعمول در فایلها را شناسایی کنید.
- استفاده از سیستمهای عامل جایگزین: در برخی موارد، استفاده از یک سیستمعامل جایگزین مانند Linux میتواند به شما کمک کند تا روتکیتها را شناسایی کنید، زیرا این سیستمها ممکن است کمتر آسیبپذیر باشند.
- بررسی شبکه: بررسی ترافیک شبکه با استفاده از ابزارهایی مانند Wireshark میتواند به شما کمک کند تا فعالیتهای غیرمعمول شبکه را شناسایی کنید.
اگر پس از انجام این بررسیها، هنوز مشکوک به آلودگی سیستم به روتکیت هستید، بهترین اقدام این است که از یک متخصص امنیتی سایبری کمک بگیرید.
چگونه از آلودگی به روتکیت جلوگیری کنیم؟
پیشگیری از آلودگی به روتکیتها به همان اندازه شناسایی آنها مهم است. در این بخش به برخی از روشهای پیشگیری از آلودگی به روتکیتها اشاره میکنیم:
- نصب و بهروزرسانی نرمافزارهای امنیتی: استفاده از نرمافزارهای ضدویروس و فایروال پیشرفته و بهروزرسانی مداوم آنها میتواند خطر آلودگی به روتکیتها را کاهش دهد.
- استفاده از سیستمعامل و نرمافزارهای معتبر: استفاده از سیستمعامل و نرمافزارهای معتبر و بهروزرسانی آنها میتواند از نفوذ روتکیتها جلوگیری کند.
- عدم استفاده از نرمافزارهای غیرمجاز: نصب نرمافزارهای غیرمجاز یا از منابع غیرموثق میتواند خطر آلودگی به روتکیتها را افزایش دهد.
- استفاده از حساب کاربری با دسترسی محدود: استفاده از حساب کاربری با دسترسی محدود (Non-Administrator) میتواند از تغییرات غیرمجاز در سیستم جلوگیری کند.
- پایگاه دادههای امنیتی: استفاده از ابزارهایی مانند Windows Defender Offline یا ابزارهای مشابه میتواند به شما کمک کند تا روتکیتها را در محیطی جدا از سیستم اصلی شناسایی و حذف کنید.
در نهایت، آگاهی از تهدیدات سایبری و انجام اقدامات پیشگیرانه میتواند به شما کمک کند تا از آلودگی به روتکیتها جلوگیری کنید. اگر به دنبال اطلاعات بیشتر در زمینه امنیتی سایبری و روشهای پیشگیری از تهدیدات مختلف هستید، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.