در دنیای دیجیتال امروز، امنیت حسابهای آنلاین یکی از مهمترین نگرانیهای کاربران و سازمانها است. یکی از رایجترین روشهای نفوذ به سیستمها و حسابهای شخصی یا سازمانی، حمله بروت فورس (Brute Force) است. این نوع حمله با استفاده از روشهای تکراری و سیستماتیک برای حدس زدن کلمه عبور یا کلیدهای رمزنگاری، سعی در دسترسی غیرمجاز به اطلاعات دارد. در این مقاله، به توضیح دقیق حمله بروت فورس، روشهای محافظت در برابر آن و همچنین اشتباهات رایجی که کاربران ممکن است مرتکب شوند، میپردازیم.
حمله بروت فورس چیست؟
حمله بروت فورس به معنای تلاش برای حدس زدن کلمه عبور یا کلیدهای رمزنگاری با استفاده از روشهای تکراری و سیستماتیک است. در این روش، مهاجم با استفاده از نرمافزارهای خودکار، ترکیبات مختلفی از حروف، اعداد و نمادها را تست میکند تا به کلمه عبور صحیح برسد. این روش میتواند به صورت دستی یا با استفاده از ابزارهای پیشرفته و خودکار انجام شود.
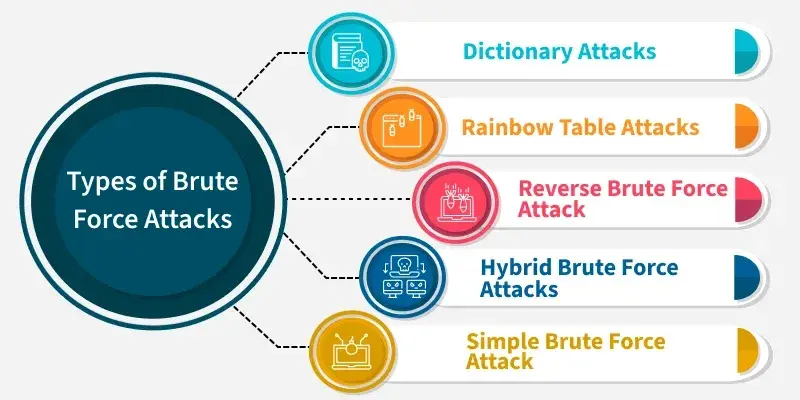
حمله بروت فورس میتواند به دو شکل اصلی انجام شود:
- حمله بروت فورس ساده: در این روش، مهاجم با استفاده از ترکیبات پیشبینیپذیر مانند کلمات ساده، تاریخ تولد، نام خانوادگی یا ترکیبات عددی مانند “123456” سعی در حدس زدن کلمه عبور دارد.
- حمله بروت فورس dictionary: در این روش، مهاجم از یک لیست پیشفرض از کلمات عبور رایج استفاده میکند تا سریعتر به نتیجه برسد.
- حمله بروت فورس ترکیبی: این روش ترکیبی از روشهای بالا است و شامل استفاده از ترکیبات پیچیدهتری از حروف، اعداد و نمادها است.
این نوع حملات میتواند به سیستمهای مختلفی مانند حسابهای ایمیل، شبکههای اجتماعی، وبسایتها، پایگاههای داده و حتی دستگاههای متصل به اینترنت مانند روترها و دوربینهای نظارت حمله کند.
چگونه از حسابها در برابر حمله بروت فورس محافظت کنیم؟
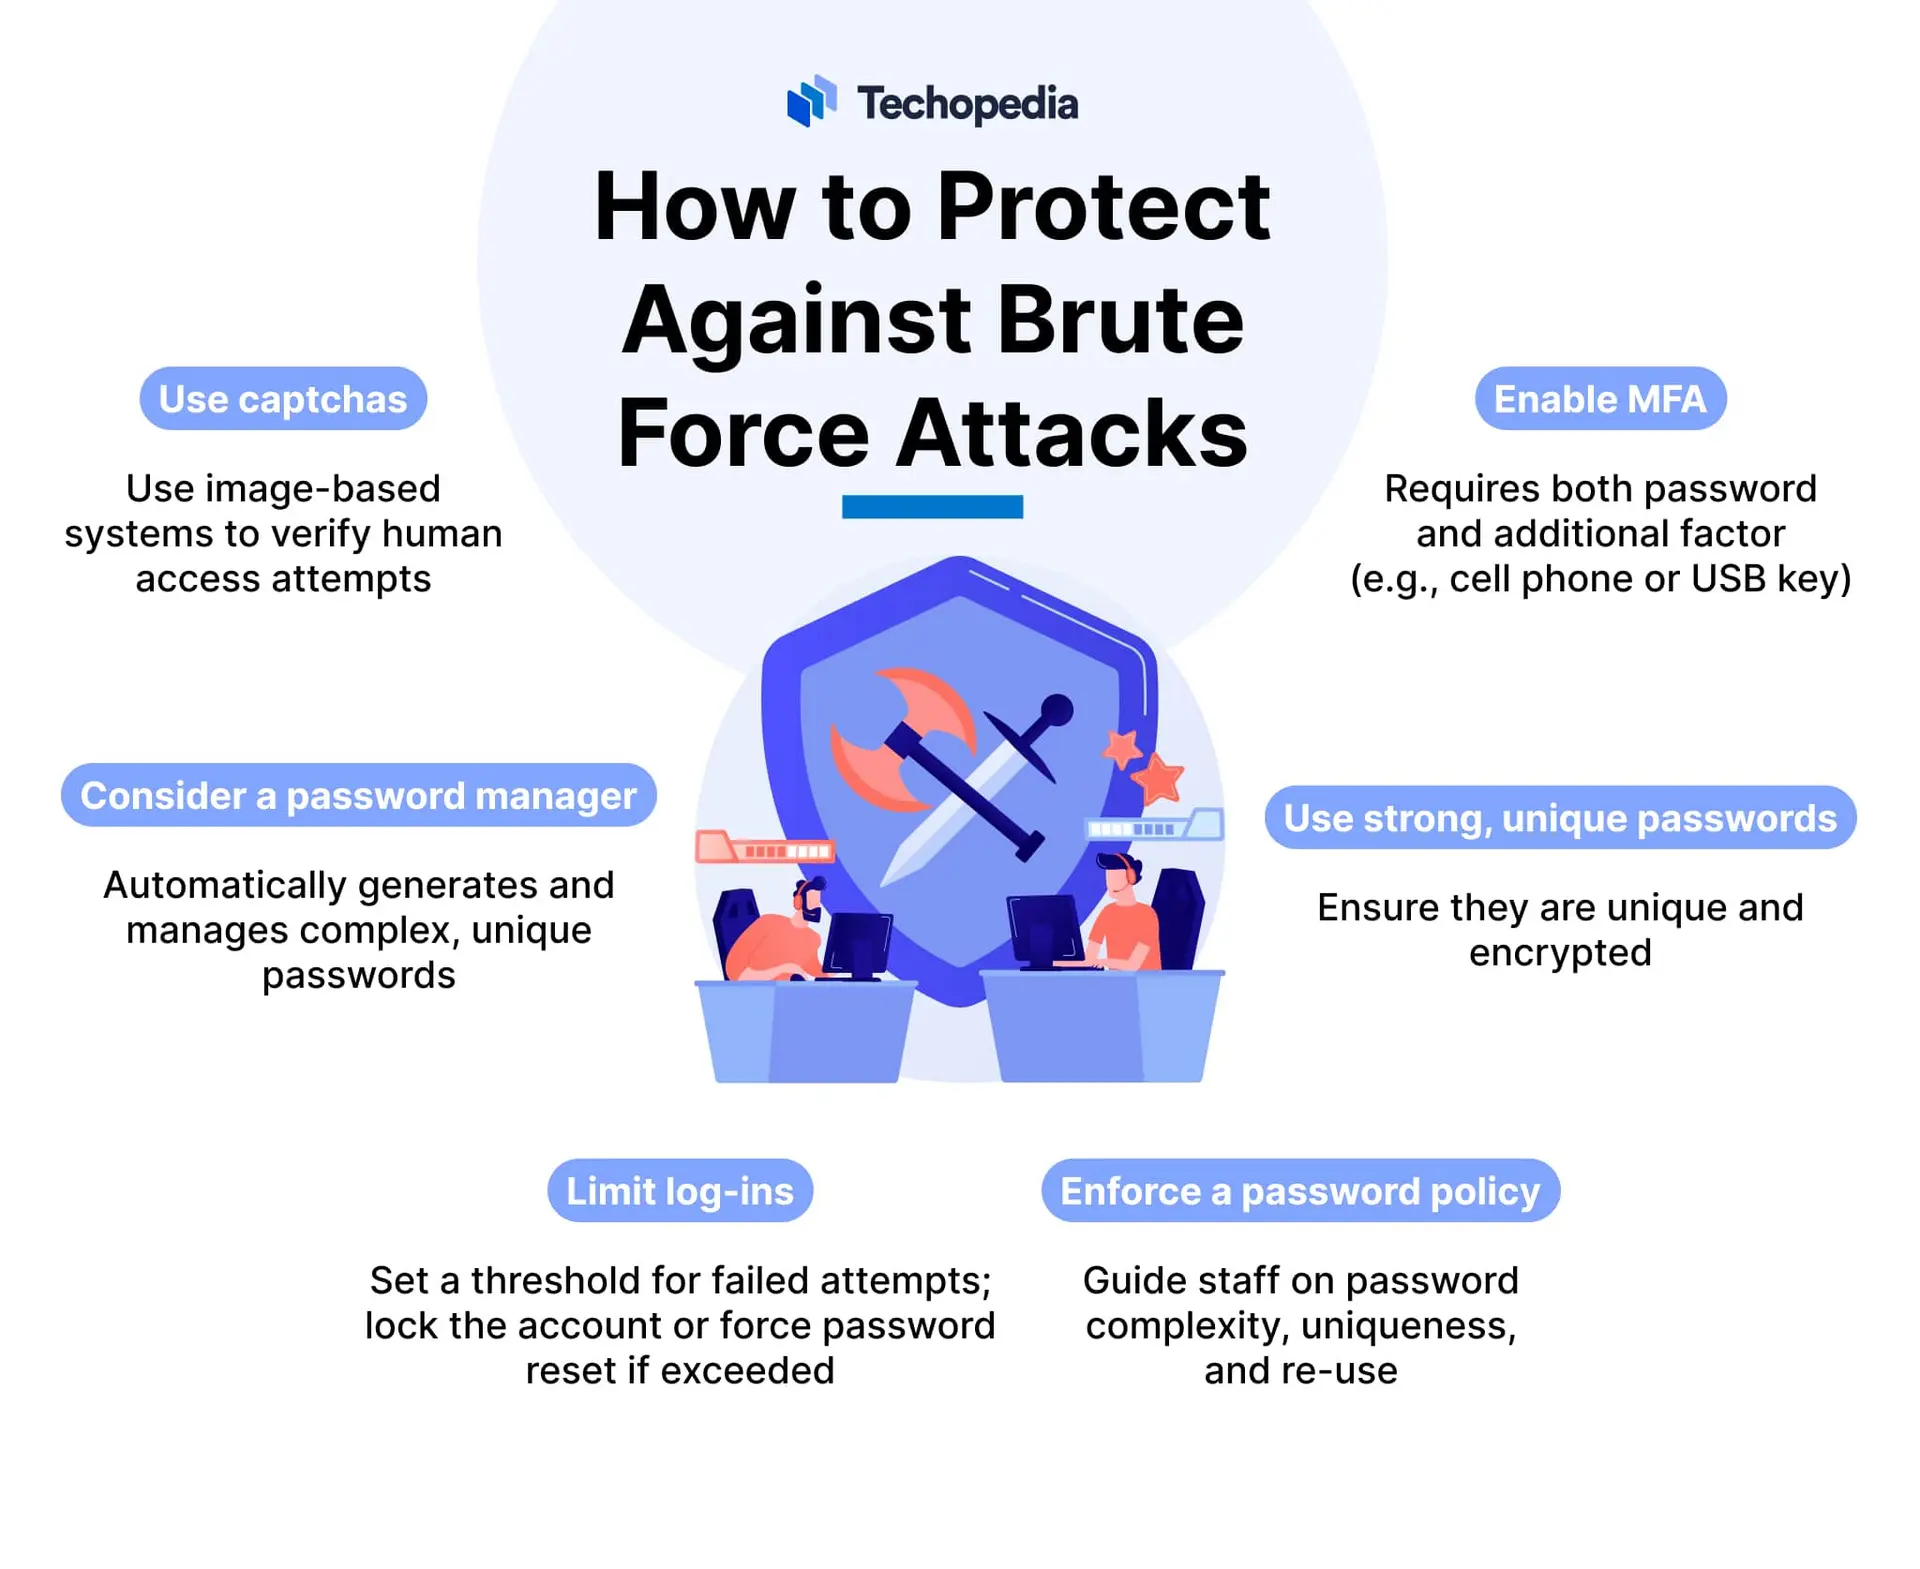
برای محافظت در برابر حملات بروت فورس، میتوانید از روشهای مختلفی استفاده کنید. برخی از این روشها شامل تنظیمات سادهای هستند که میتوانید در حسابهای خود اعمال کنید، در حالی که برخی دیگر نیاز به استفاده از ابزارهای امنیتی پیشرفتهتر دارند.
1. استفاده از کلمه عبور قوی
اولین و مهمترین قدم برای محافظت در برابر حملات بروت فورس، استفاده از کلمه عبور قوی است. کلمه عبور قوی باید شامل ترکیبی از حروف بزرگ و کوچک، اعداد و نمادها باشد و حداقل ۱۲ کاراکتر طول داشته باشد. همچنین باید از کلمات ساده، تاریخ تولد یا اطلاعات شخصی دیگر استفاده نکنید.
2. فعالسازی دو مرحلهای (۲FA)
فعالسازی دو مرحلهای یکی از بهترین روشهای محافظت در برابر حملات بروت فورس است. در این روش، علاوه بر کلمه عبور، نیاز به یک کد تأیید اضافی از طریق پیامک، اپلیکیشن مخصوص یا دستگاه فیزیکی مانند کلید امنیتی دارید. این روش حتی اگر مهاجم به کلمه عبور شما دسترسی پیدا کند، نمیتواند به حساب شما وارد شود.
3. محدودیت تعداد تلاش برای ورود
اکثر سرویسها و پلتفرمها امکان محدودیت تعداد تلاش برای ورود را فراهم میکنند. این ویژگی باعث میشود که پس از چند تلاش ناموفق، حساب شما برای مدتی قفل شود و مهاجم نتواند با استفاده از روشهای خودکار به حساب شما دسترسی پیدا کند.
4. استفاده از VPN و شبکههای امن
استفاده از شبکههای امن مانند VPN میتواند از شما در برابر حملات بروت فورس محافظت کند. VPN با ایجاد یک تونل امن بین دستگاه شما و اینترنت، اطلاعات شما را رمزنگاری میکند و از دسترسی غیرمجاز به اطلاعات شما جلوگیری میکند.
5. بهروزرسانی نرمافزار و سیستم عامل
بهروزرسانی منظم نرمافزارها و سیستم عامل میتواند از شما در برابر آسیبپذیریهای امنیتی جدید محافظت کند. بسیاری از حملات بروت فورس از طریق آسیبپذیریهای موجود در نسخههای قدیمی نرمافزارها انجام میشود.
6. استفاده از ابزارهای امنیتی پیشرفته
ابزارهای امنیتی مانند فایروالها، آنتیویروسها و سیستمهای تشخیص نفوذ میتوانند از شما در برابر حملات بروت فورس محافظت کنند. این ابزارها میتوانند فعالیتهای مشکوک را تشخیص داده و از دسترسی غیرمجاز به سیستم شما جلوگیری کنند.
اشتباهات رایج در محافظت در برابر حمله بروت فورس
در حالی که روشهای مختلفی برای محافظت در برابر حملات بروت فورس وجود دارد، بسیاری از کاربران به دلیل عدم آگاهی یا سهلانگاری، مرتکب اشتباهاتی میشوند که باعث افزایش خطرات امنیتی میشود. برخی از این اشتباهات شامل:
- استفاده از کلمه عبور ساده: بسیاری از کاربران از کلمات عبور ساده مانند “123456” یا “password” استفاده میکنند که بسیار آسیبپذیر هستند.
- استفاده از یک کلمه عبور برای همه حسابها: استفاده از یک کلمه عبور برای همه حسابها در صورت نفوذ به یکی از حسابها، باعث دسترسی مهاجم به همه حسابهای شما میشود.
- نادیده گرفتن فعالسازی دو مرحلهای: بسیاری از کاربران به دلیل عدم آگاهی یا سهلانگاری، دو مرحلهای را فعال نمیکنند که این کار میتواند خطرات امنیتی را افزایش دهد.
- نادیده گرفتن هشدارهای امنیتی: نادیده گرفتن هشدارهای امنیتی مانند تلاشهای ناموفق برای ورود یا فعالیتهای مشکوک میتواند باعث افزایش خطرات امنیتی شود.
- استفاده از شبکههای عمومی و غیرامن: استفاده از شبکههای عمومی مانند وایفایهای عمومی میتواند اطلاعات شما را در معرض خطر قرار دهد.
برای کاهش خطرات امنیتی، باید از این اشتباهات اجتناب کنید و روشهای مناسب برای محافظت در برابر حملات بروت فورس را پیادهسازی کنید.
نکات کاربردی برای افزایش امنیت حسابها
به علاوه روشهای بالا، میتوانید از نکات کاربردی دیگری برای افزایش امنیت حسابهای خود استفاده کنید:
- استفاده از مدیر کلمه عبور: مدیر کلمه عبور میتواند به شما کمک کند تا کلمات عبور قوی و منحصر به فرد برای هر حساب ایجاد کنید و از ذخیرهسازی آنها در یک مکان امن استفاده کنید.
- پایش فعالیتهای حساب: بررسی منظم فعالیتهای حساب شما میتواند به شما کمک کند تا فعالیتهای مشکوک را تشخیص داده و در صورت نیاز اقدامات لازم را انجام دهید.
- استفاده از رمزنگاری: استفاده از پروتکلهای رمزنگاری مانند HTTPS برای ارتباطات اینترنتی میتواند از اطلاعات شما در برابر دسترسی غیرمجاز محافظت کند.
- آموزش کاربران: آموزش کاربران در مورد خطرات امنیتی و روشهای محافظت در برابر حملات بروت فورس میتواند به افزایش سطح امنیت کلی کمک کند.
در نهایت، محافظت در برابر حملات بروت فورس نیاز به ترکیبی از روشهای فنی و رفتاری دارد. با پیروی از این راهنماییها و استفاده از ابزارهای مناسب، میتوانید امنیت حسابهای خود را افزایش داده و از خطرات احتمالی محافظت کنید.
برای اطلاعات بیشتر در مورد روشهای پیشرفتهتر امنیتی و آخرین تکنولوژیهای محافظت در برابر حملات سایبری، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.