
در دنیای امنیتی سیستمها و شبکهها، ابزارهای مختلفی برای تشخیص و پیشگیری از تهدیدات وجود دارند. یکی از این ابزارها که در سالهای اخیر توجه بسیاری را به خود جلب کرده، **تریپس** (Tripwire) است. اگر با این ابزار آشنا نیستید یا میخواهید بدانید چگونه میتواند به امنیت سیستم شما کمک کند، این راهنما برای شما مناسب است. در این مقاله به بررسی تعریف تریپس، کاربردهای آن، نحوه عملکرد، مزایا و معایب، و همچنین راهنمایی برای شروع کار با این ابزار میپردازیم.
تریپس چیست؟
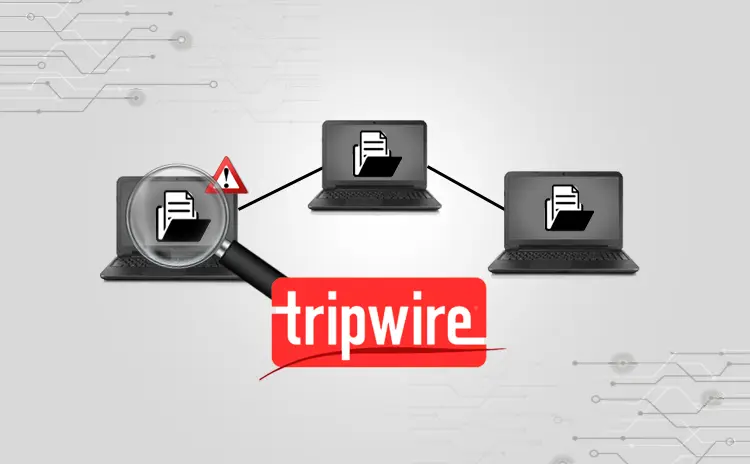
تریپس یک ابزار **کنترل تغییرات** (Change Control) است که برای نظارت بر فایلها، دایرکتوریها و پیکربندیهای سیستمهای کامپیوتری استفاده میشود. این ابزار به شما امکان میدهد تا تغییرات غیرمجاز در سیستم را تشخیص دهید و از این طریق از امنیت و یکپارچگی دادهها محافظت کنید. تریپس به عنوان یک سیستم **تشخیص نفوذ** (Intrusion Detection System) عمل میکند و تغییرات غیرمنتظره را گزارش میدهد.
تریپس در ابتدا توسط **Gene Kim** و **Gene Spafford** در سال ۱۹۹۲ توسعه یافت و به عنوان یک ابزار متنباز (Open Source) در دسترس قرار گرفت. این ابزار در ابتدا برای سیستمهای یونیکس طراحی شد، اما امروزه با پشتیبانی از سیستمهای مختلفی مانند لینوکس، ویندوز و مکاواس، کاربرد گستردهای پیدا کرده است.
چه خسارتی تریپس میتواند پیشگیری کند؟
تریپس با نظارت بر تغییرات در سیستم، میتواند از خسارات زیر جلوگیری کند:
- حملههای نفوذی: اگر یک هکر به سیستم شما دسترسی پیدا کند، تریپس تغییرات غیرمجاز در فایلها یا پیکربندیها را تشخیص داده و شما را مطلع میکند.
- ویرایش غیرمجاز فایلها: تغییرات غیرمجاز در فایلهای مهم مانند اسکریپتها، پیکربندیهای شبکه یا فایلهای پیکربندی سیستم عامل میتواند منجر به خرابی یا آسیبپذیری شود. تریپس این تغییرات را شناسایی میکند.
- حذف یا تغییر دادههای حساس: اگر دادههای مهمی مانند فایلهای پیکربندی، کلیدهای رمزنگاری یا اطلاعات شخصی حذف یا تغییر کنند، تریپس این تغییرات را گزارش میدهد.
- تغییرات غیرمجاز در نرمافزار: اگر یک نرمافزار بدون اطلاع شما به روزرسانی شود یا تغییر کند، تریپس این تغییرات را تشخیص میدهد.
- پیشگیری از خرابی سیستم: تغییرات غیرمجاز در فایلهای سیستم میتواند منجر به خرابی یا عملکرد نامناسب سیستم شود. تریپس با شناسایی این تغییرات، میتواند از چنین مشکلاتی جلوگیری کند.
چگونه تریپس کار میکند؟
تریپس با استفاده از یک **بازهای از امضاهای دیجیتال** (Digital Signatures) یا **چکسام** (Checksum) برای فایلها و دایرکتوریها، تغییرات را تشخیص میدهد. این ابزار در دو حالت اصلی کار میکند:
- حالت بازسازی (Baseline Mode): در این حالت، تریپس یک تصویر پایه از سیستم شما ایجاد میکند. این تصویر شامل اطلاعاتی مانند نام فایلها، اندازه، تاریخ تغییر، و چکسام فایلها است.
- حالت نظارت (Monitoring Mode): پس از ایجاد تصویر پایه، تریپس به طور مداوم سیستم را نظارت میکند و هرگونه تغییر در فایلها یا پیکربندیها را با تصویر پایه مقایسه میکند. اگر تغییری غیرمجاز تشخیص داده شود، هشدار داده میشود.
تریپس همچنین میتواند با استفاده از **پروتکلهای امنیتی** مانند SSH یا TLS، ارتباطات خود را محافظت کند و از تغییرات غیرمجاز در کانال ارتباطی جلوگیری کند.
مزایا و معایب تریپس
مزایا:
- تشخیص سریع تغییرات غیرمجاز در سیستم.
- کاهش خطر نفوذ و تغییرات مخرب.
- پشتیبانی از سیستمهای مختلفی مانند لینوکس، یونیکس و ویندوز.
- ابزار متنباز و رایگان.
- قابلیت پیکربندی بالا برای نیازهای مختلف.
معایب:
- نیاز به پیکربندی دقیق و تنظیمات اولیه.
- ممکن است در سیستمهای بزرگ و پیچیده، بار پردازشی ایجاد کند.
- در برخی موارد، ممکن است هشدارهای کاذب ایجاد کند.
- نیاز به دانش فنی برای استفاده مؤثر.
راهنمای شروع کار با تریپس
اگر تصمیم گرفتهاید از تریپس برای افزایش امنیت سیستم خود استفاده کنید، این مراحل را دنبال کنید:
۱. نصب تریپس
تریپس به عنوان یک ابزار متنباز در دسترس است و میتوانید آن را از منابع رسمی مانند SourceForge دانلود و نصب کنید. برای سیستمهای لینوکس، میتوانید از مدیر بستههای خود استفاده کنید:
sudo apt-get install tripwire
یا برای سیستمهای مبتنی بر Red Hat:
sudo yum install tripwire
۲. پیکربندی تریپس
پس از نصب، باید فایلهای پیکربندی تریپس را تنظیم کنید. این فایلها شامل:
- twpol.txt: این فایل شامل سیاستهای تریپس است که مشخص میکند کدام فایلها باید نظارت شوند.
- twcfg.txt: این فایل شامل پیکربندیهای عمومی مانند مسیرهای نظارت و روشهای گزارشدهی است.
برای پیکربندی اولیه، میتوانید از نمونههای پیشفرض استفاده کنید و سپس آنها را بر اساس نیازهای خود تنظیم کنید.
۳. ایجاد تصویر پایه (Baseline)
پس از پیکربندی، باید یک تصویر پایه از سیستم خود ایجاد کنید. این تصویر شامل اطلاعات فایلها و دایرکتوریهای مورد نظارت است:
sudo tripwire --init
این دستور یک فایل با نام tw.db ایجاد میکند که شامل اطلاعات پایه است.
۴. اجرای تریپس برای نظارت
پس از ایجاد تصویر پایه، میتوانید تریپس را برای نظارت مداوم فعال کنید:
sudo tripwire --check
این دستور سیستم را بررسی میکند و هرگونه تغییر غیرمجاز را گزارش میدهد.
۵. بررسی گزارشها
تریپس گزارشهای خود را در یک فایل با نام report.txt ذخیره میکند. شما باید این گزارشها را به طور منظم بررسی کنید و در صورت مشاهده تغییرات غیرمجاز، اقدامات لازم را انجام دهید.
نکات مهم برای استفاده از تریپس
برای استفاده مؤثر از تریپس، به این نکات توجه کنید:
- همیشه یک تصویر پایه به روز داشته باشید.
- پیکربندیهای تریپس را به طور منظم بررسی و به روزرسانی کنید.
- از هشدارهای تریپس به عنوان یک ابزار تشخیصی استفاده کنید و اقدامات لازم را برای حل مشکلات انجام دهید.
- تریپس را در کنار سایر ابزارهای امنیتی مانند فایروالها و سیستمهای تشخیص نفوذ استفاده کنید.
تریپس یک ابزار قدرتمند برای افزایش امنیت سیستم شما است، اما برای استفاده مؤثر از آن، نیاز به دانش فنی و پیکربندی دقیق دارید. اگر میخواهید با ابزارهای امنیتی دیگر نیز آشنا شوید، میتوانید در ماشین مگ مقالات مرتبط را مطالعه کنید.