در دنیای دیجیتال امروز، امنیت اطلاعات به یکی از مهمترین نگرانیهای افراد و سازمانها تبدیل شده است. اگرچه بسیاری از مردم فکر میکنند که تنها راه نفوذ به سیستمها و اطلاعات شخصی، استفاده از نرمافزارهای مخرب یا هک کردن است، اما واقعیت این است که یکی از رایجترین و مؤثرترین روشهای نفوذ، مهندسی اجتماعی است. این روش که بر اساس بهرهبرداری از رفتار انسانی و اعتماد افراد بنا شده است، میتواند به مهاجم اجازه دهد تا بدون نیاز به مهارتهای فنی پیشرفته، به اطلاعات حساس دسترسی پیدا کند.
مهندسی اجتماعی چیست؟ این اصطلاح به مجموعهای از تکنیکها و روشهای روانشناختی اشاره دارد که مهاجم با استفاده از آنها، سعی میکند اعتماد فرد یا سازمان را به دست آورد و سپس از این اعتماد برای دستیابی به اهداف خود استفاده کند. این روشها میتوانند از طریق تماس تلفنی، ایمیل، پیامک، شبکههای اجتماعی یا حتی گفتگوهای حضوری انجام شوند.
در این راهنما، به بررسی کامل مهندسی اجتماعی، روشهای مختلف آن، چگونگی شناسایی و جلوگیری از آنها، و همچنین راهکارهایی برای افزایش آگاهی در برابر این حملات میپردازیم.
چگونه مهاجمها از اعتماد انسان سوءاستفاده میکنند؟
مهندسی اجتماعی بر اساس این اصل بنا شده است که انسانها بهطور طبیعی به یکدیگر اعتماد میکنند و تمایل دارند تا با همکاری و کمک به دیگران، به اهداف مشترک برسند. مهاجمها از این ویژگی انسانی استفاده میکنند و با ایجاد موقعیتهایی که در آن فرد احساس مسئولیت یا تعهد میکند، سعی میکنند اعتماد او را به دست آورند.
برای مثال، یک مهاجم ممکن است خود را به عنوان یک کارمند شرکت یا یک فرد نیازمند معرفی کند و از فرد بخواهد که اطلاعات شخصی یا مالی خود را فاش کند. در برخی موارد، مهاجم ممکن است از احساساتی مانند ترس، عجله، یا حس مسئولیت استفاده کند تا فرد را به انجام کاری که در شرایط عادی انجام نمیداد، ترغیب کند.
یکی از روشهای رایج مهندسی اجتماعی، استفاده از اطلاعات عمومی است. مهاجمها با جستجوی اطلاعات عمومی در شبکههای اجتماعی یا سایر منابع، سعی میکنند اطلاعاتی مانند نام، شغل، تاریخ تولد، یا حتی اطلاعات خانوادگی فرد را به دست آورند و سپس از این اطلاعات برای ایجاد اعتماد بیشتر استفاده کنند.
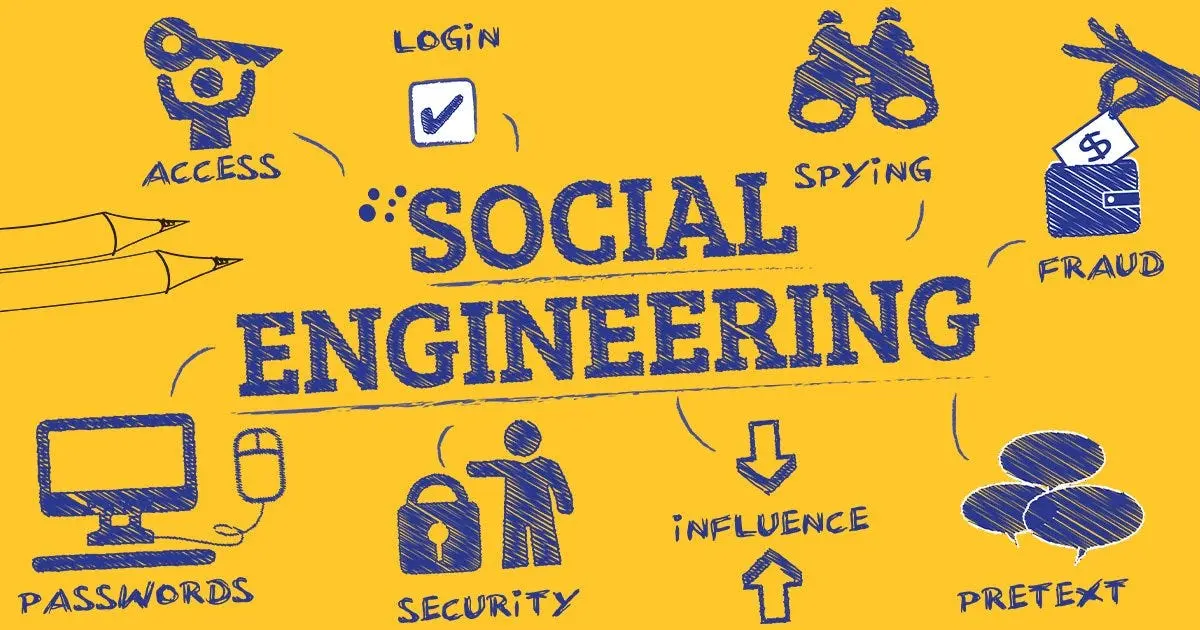
در تصویر زیر، نمونهای از چگونگی استفاده از مهندسی اجتماعی در حملات سایبری نشان داده شده است:
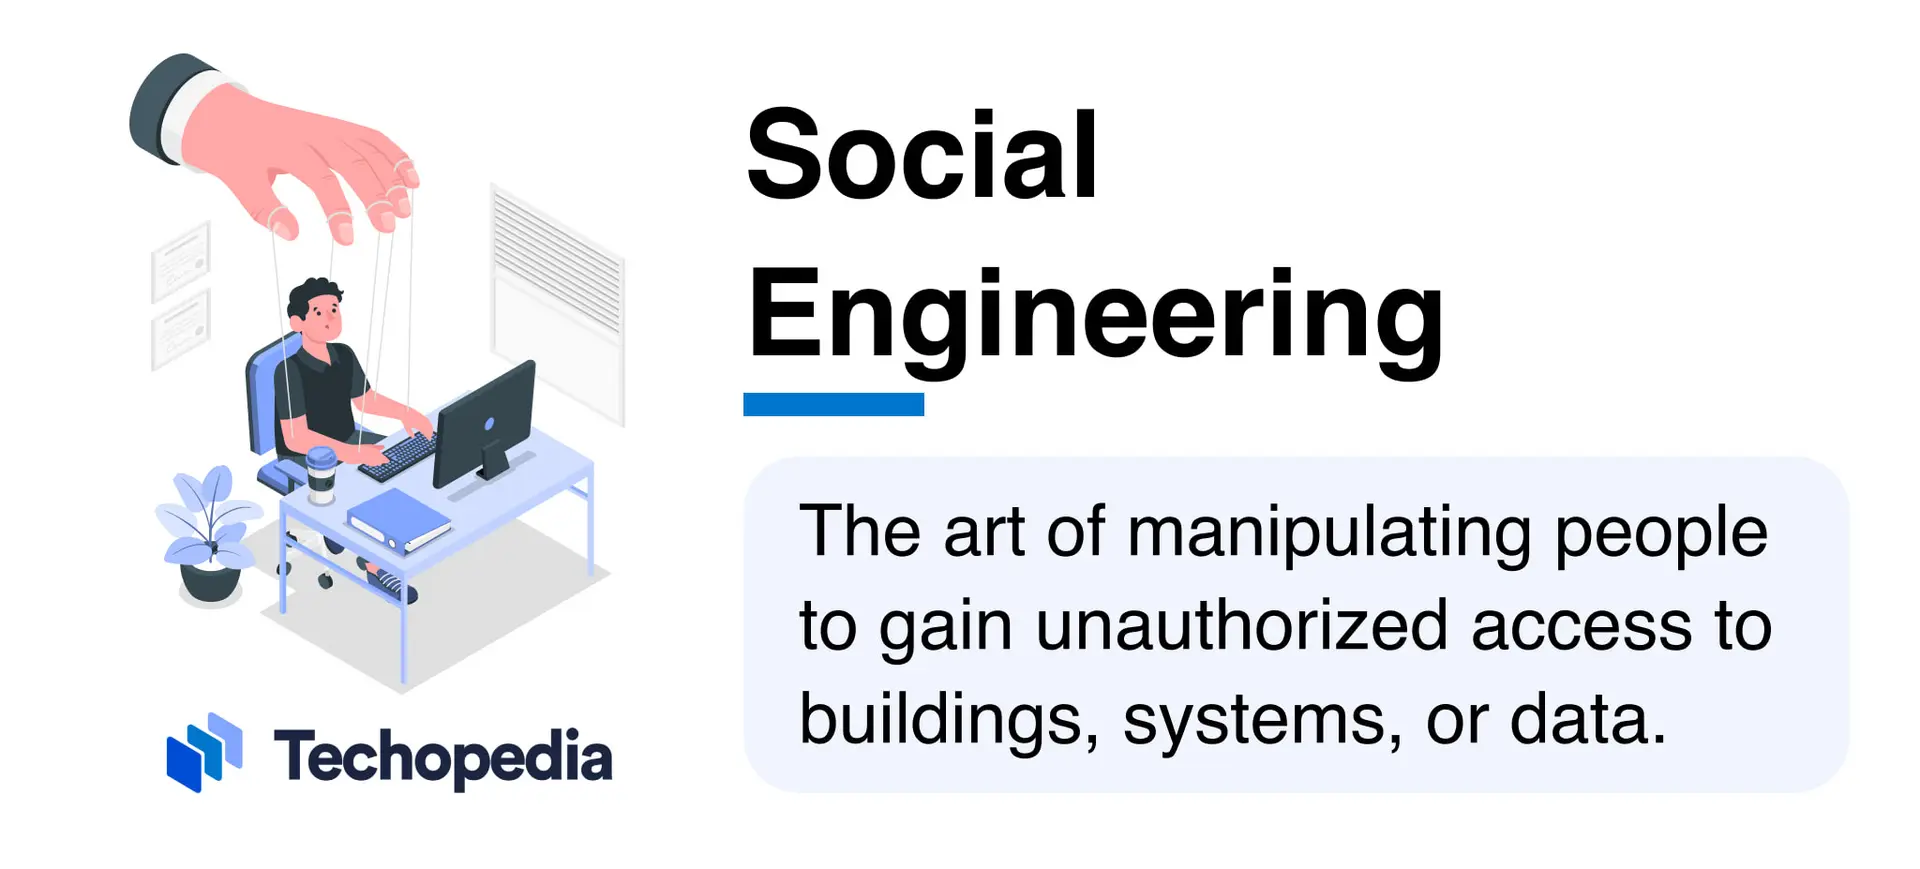
روشهای مختلف مهندسی اجتماعی
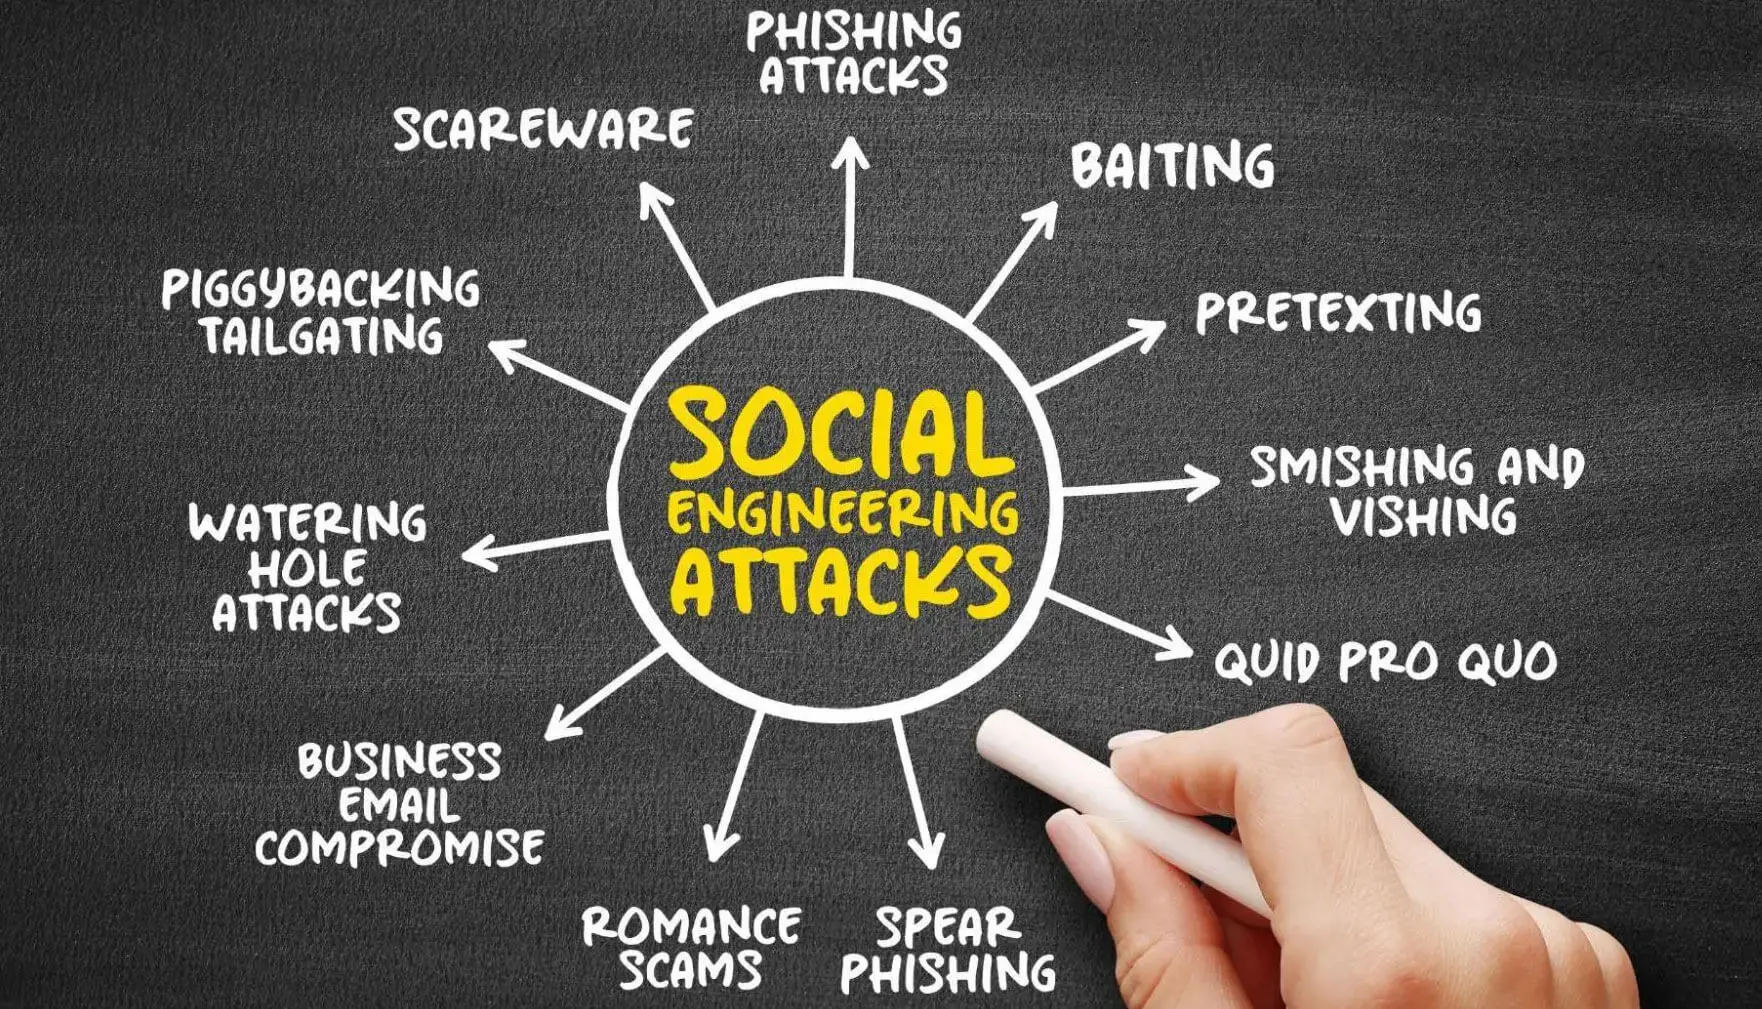
مهندسی اجتماعی میتواند در اشکال مختلفی ظاهر شود. برخی از روشهای رایج عبارتند از:
- فیشینگ (Phishing): این روش شامل ارسال ایمیلها، پیامکها یا پیامهای شبکه اجتماعی که به نظر واقعی و رسمی هستند، اما در واقع توسط مهاجم ارسال شدهاند. این پیامها معمولاً شامل لینکهایی هستند که در صورت کلیک بر روی آنها، اطلاعات شخصی یا مالی فرد به دست میآید.
- بیلینگ (Baiting): در این روش، مهاجم یک فرصت جذاب یا نیاز را ایجاد میکند، مانند ارائه یک نرمافزار رایگان یا یک دستگاه ذخیرهسازی با ظرفیت بالا که در واقع حاوی نرمافزارهای مخرب است.
- پریینگ (Pretexting): این روش شامل ایجاد یک داستان یا پیشزمینه برای توجیه درخواست اطلاعات شخصی است. برای مثال، مهاجم ممکن است خود را به عنوان یک کارمند بانک معرفی کند و از فرد بخواهد که اطلاعات حساب بانکی خود را فاش کند.
- تایید هویت (Impersonation): در این روش، مهاجم خود را به عنوان فرد یا سازمان معتبری معرفی میکند، مانند یک مدیر شرکت یا یک سازمان دولتی، و از فرد میخواهد که اطلاعات حساس را فاش کند.
- تایید هویت اجتماعی (Social Proof): این روش شامل استفاده از نظرات یا تأییدیههای دیگران برای ایجاد اعتماد است. برای مثال، مهاجم ممکن است ادعا کند که بسیاری از افراد دیگر نیز اطلاعات خود را فاش کردهاند و فرد را ترغیب به انجام همین کار کند.
هر یک از این روشها میتواند به صورت فردی یا ترکیبی استفاده شود و در هر صورت، هدف نهایی همان است: بهرهبرداری از اعتماد و رفتار انسانی برای دستیابی به اطلاعات یا اهداف دیگر.
چگونه میتوان از مهندسی اجتماعی محافظت کرد؟
آگاهی و آموزش یکی از بهترین راهها برای محافظت در برابر مهندسی اجتماعی است. افراد باید بدانند که چگونه میتوانند حملات مهندسی اجتماعی را شناسایی و از آنها جلوگیری کنند. برخی از راهکارهای کلیدی عبارتند از:
- دقت در بررسی اطلاعات: قبل از پاسخ دادن به هرگونه درخواست اطلاعات شخصی یا مالی، باید از هویت فرد یا سازمان درخواستکننده اطمینان حاصل کرد. اگر مشکوک هستید، میتوانید با تماس مستقیم با سازمان مربوطه، صحت اطلاعات را تأیید کنید.
- هشدار در برابر پیشنهادهای غیرعادی: اگر یک پیشنهاد به نظر شما غیرعادی یا بسیار جذاب است، احتمال دارد یک دام باشد. برای مثال، اگر کسی به شما پیشنهاد میدهد که با ارسال اطلاعات بانکی خود، جایزهای دریافت کنید، باید بسیار محتاط باشید.
- استفاده از نرمافزارهای امنیتی: نصب نرمافزارهای ضدویروس و ضداسپایور میتواند در شناسایی و جلوگیری از نرمافزارهای مخرب کمک کند.
- آموزش و آگاهی: آموزش افراد در مورد روشهای مختلف مهندسی اجتماعی و چگونگی شناسایی آنها میتواند بسیار مؤثر باشد. سازمانها باید برنامههای آموزشی برای کارکنان خود در این زمینه برگزار کنند.
- استفاده از پروتکلهای امنیتی: استفاده از پروتکلهای امنیتی مانند دو مرحلهای برای ورود به حسابها، میتواند در کاهش خطرات مهندسی اجتماعی کمک کند.
در تصویر زیر، برخی از روشهای رایج مهندسی اجتماعی و چگونگی شناسایی آنها نشان داده شده است:
چگونه سازمانها میتوانند از مهندسی اجتماعی محافظت کنند؟
سازمانها نیز مانند افراد، در معرض خطر حملات مهندسی اجتماعی قرار دارند. برای محافظت در برابر این حملات، سازمانها باید اقداماتی را انجام دهند:
- آموزش کارکنان: آموزش کارکنان در مورد روشهای مختلف مهندسی اجتماعی و چگونگی شناسایی و گزارش آنها بسیار مهم است.
- استفاده از سیاستهای امنیتی: تعریف و اجرای سیاستهای امنیتی قوی، مانند محدودیت دسترسی به اطلاعات حساس، میتواند در کاهش خطرات کمک کند.
- بررسی منظم: بررسی منظم سیستمها و شبکهها برای شناسایی هرگونه فعالیت مشکوک میتواند به زمانبر بودن حملات کمک کند.
- استفاده از ابزارهای امنیتی: استفاده از ابزارهای امنیتی مانند سیستمهای تشخیص نفوذ و دیوار آتش میتواند در شناسایی و جلوگیری از حملات کمک کند.
- ایجاد فرهنگ امنیتی: ایجاد یک فرهنگ امنیتی در سازمان که در آن همه کارکنان مسئولیت امنیت اطلاعات را بر عهده میگیرند، میتواند بسیار مؤثر باشد.
در دنیای دیجیتال امروز، مهندسی اجتماعی به یکی از بزرگترین تهدیدات برای امنیت اطلاعات تبدیل شده است. با آگاهی و آموزش، میتوانیم از خود و سازمانهایمان در برابر این حملات محافظت کنیم. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای مختلف حفاظت، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.
نتیجهگیری
مهندسی اجتماعی یک تهدید واقعی و مؤثر است که میتواند به راحتی از اعتماد انسانی سوءاستفاده کند. با شناخت روشهای مختلف این حملات و آموزش خود و دیگران، میتوانیم خطرات را کاهش داده و از اطلاعات شخصی و سازمانی خود محافظت کنیم. مهمترین نکته این است که همیشه باید محتاط باشیم و در صورت شک، اقدامات لازم را برای تأیید هویت و صحت اطلاعات انجام دهیم.
در تصویر زیر، نمونهای از چگونگی استفاده از مهندسی اجتماعی در حملات به سازمانها نشان داده شده است: