امروزه با پیشرفت فناوری و افزایش استفاده از اینترنت، خطرات مرتبط با امنیت سایبری نیز به شدت افزایش یافته است. یکی از رایجترین و خطرناکترین روشهای حمله سایبری، فیشینگ است. این روش توسط هکرها برای دزدیدن اطلاعات شخصی، مالی یا حتی هویت افراد استفاده میشود. در این مقاله به بررسی دقیق مفهوم فیشینگ، روشهای تشخیص پیامها و سایتهای جعلی، و همچنین پاسخ به پرسشهای مهم در این زمینه میپردازیم.
فیشینگ چیست؟
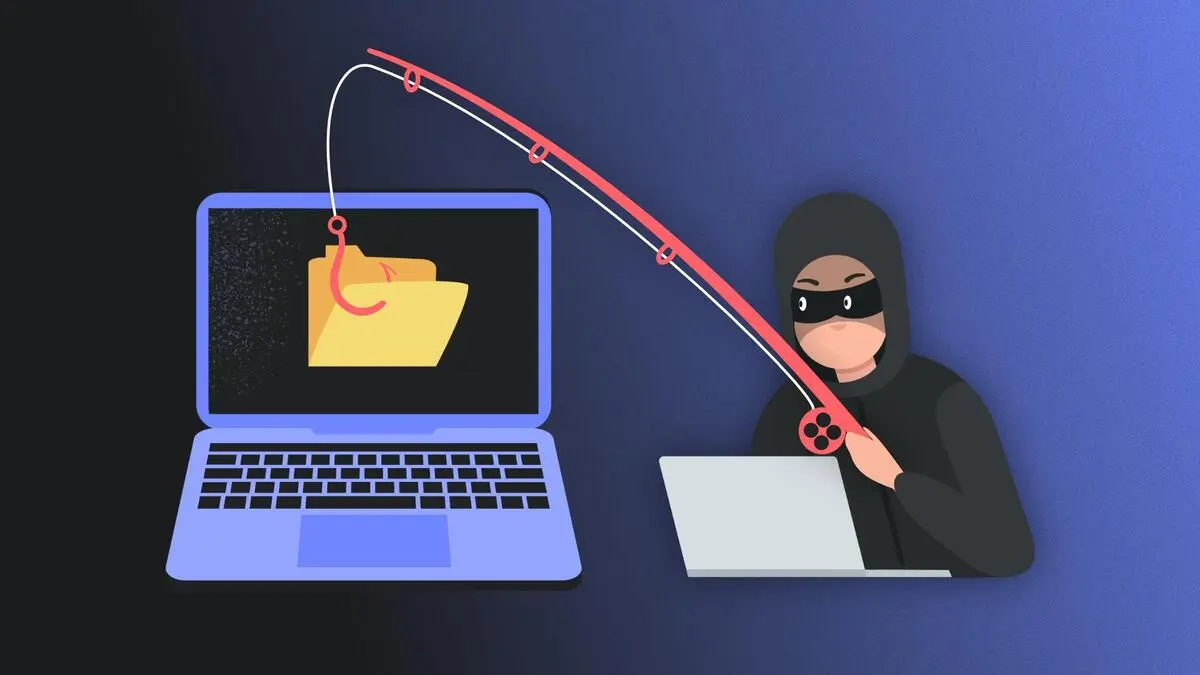
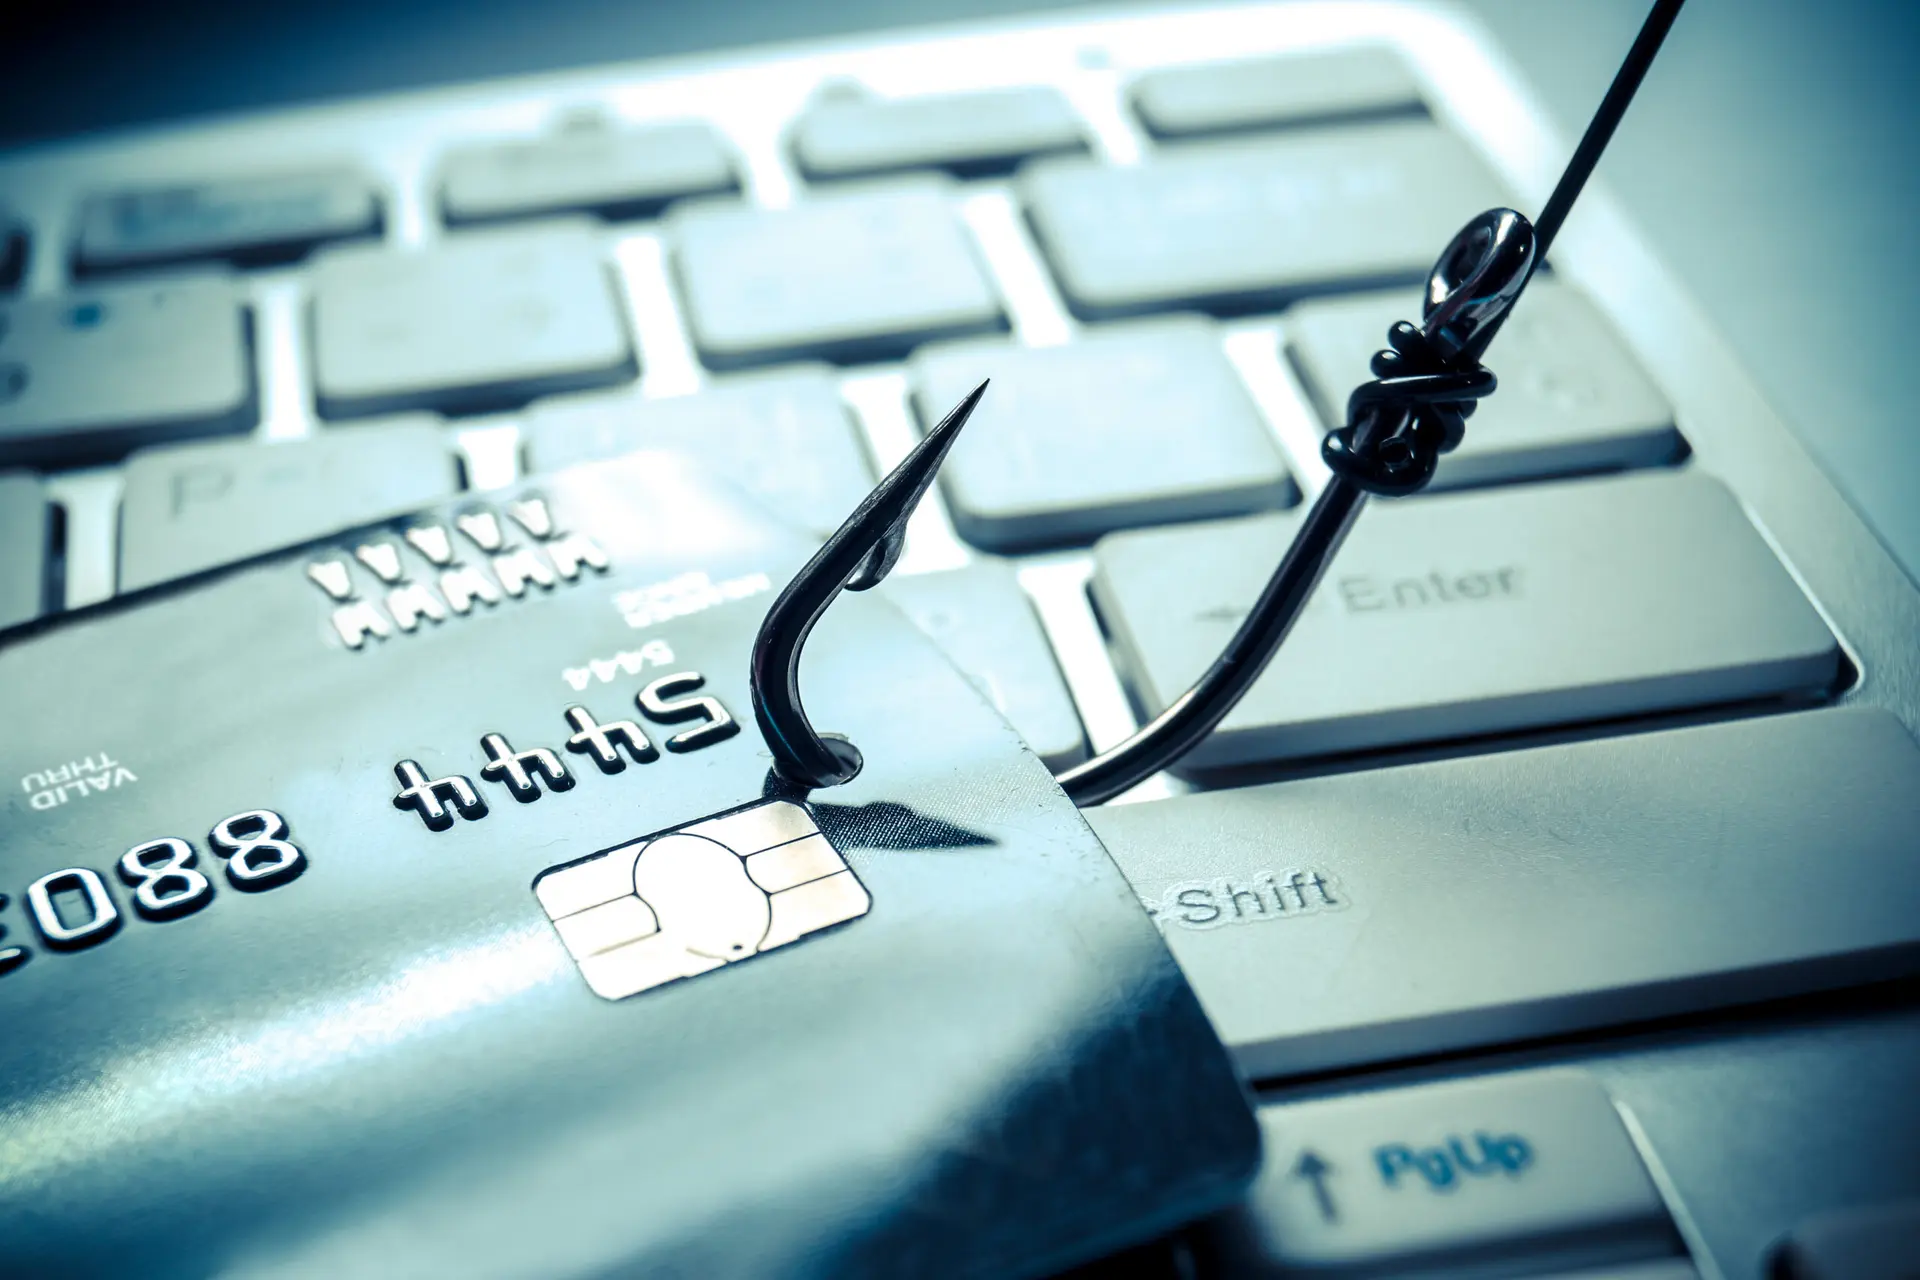
فیشینگ یا صید ماهی، یک روش حمله سایبری است که در آن مهاجم با ارسال پیامهای جعلی به افراد، آنها را فریب میدهد تا اطلاعات حساس خود را فاش کنند یا به لینکهای خطرناک کلیک کنند. این پیامها میتوانند به صورت ایمیل، پیامک، پیامهای شبکههای اجتماعی یا حتی تماس تلفنی ارسال شوند. هدف اصلی فیشینگ، دسترسی به اطلاعات شخصی مانند نام کاربری، رمز عبور، اطلاعات کارت اعتباری یا حتی اطلاعات بانکی است.
هکرها برای افزایش احتمال موفقیت، از روشهای مختلفی استفاده میکنند. برای مثال، ممکن است از نامهای شناختهشده مانند بانکها، شرکتهای بزرگ یا حتی سازمانهای دولتی استفاده کنند تا پیام خود را واقعیتر نشان دهند. همچنین، ممکن است از احساساتی مانند ترس، عجله یا هیجان استفاده کنند تا کاربر را به عمل سریع ترغیب کنند.
چگونه فیشینگ انجام میشود؟
در فیشینگ، مهاجم معمولاً از یکی از روشهای زیر استفاده میکند:
- ارسال ایمیلهای جعلی که به نظر واقعی میرسند و کاربر را به وارد کردن اطلاعات شخصی در یک سایت جعلی ترغیب میکنند.
- ارسال پیامکهای حاوی لینکهای مخرب که کاربر را به سایتهای فیشینگ هدایت میکنند.
- ایجاد سایتهای جعلی که شبیه به سایتهای واقعی هستند و کاربر را فریب میدهند تا اطلاعات خود را وارد کنند.
- استفاده از شبکههای اجتماعی برای ارسال پیامهای فریبنده یا ایجاد حسابهای جعلی.
در ادامه، به بررسی روشهای تشخیص پیامها و سایتهای جعلی میپردازیم تا بتوانید از خود در برابر این حملات محافظت کنید.
چگونه پیامهای فیشینگ را تشخیص دهیم؟
تشخیص پیامهای فیشینگ اولین گام برای محافظت از خود در برابر این حملات است. در این بخش، به برخی از نشانههای رایج فیشینگ اشاره میکنیم:
۱. بررسی آدرس ایمیل یا شماره تلفن فرستنده
یکی از سادهترین روشهای تشخیص فیشینگ، بررسی آدرس ایمیل یا شماره تلفن فرستنده است. اگر آدرس ایمیل یا شماره تلفن مشکوک به نظر برسد یا با آدرس رسمی سازمان مطابقت نداشته باشد، احتمالاً پیام جعلی است. برای مثال، اگر یک ایمیل از آدرس support@bank.com ارسال شده باشد، اما آدرس واقعی بانک support@bank.ir باشد، این ایمیل مشکوک است.
۲. بررسی لینکهای موجود در پیام
همیشه قبل از کلیک کردن روی لینکها، آنها را بررسی کنید. اگر لینک به نظر مشکوک باشد، با گذاشتن موس روی آن، آدرس واقعی لینک را بررسی کنید. اگر آدرس لینک با آدرس واقعی سایت مطابقت نداشته باشد، احتمالاً لینک جعلی است.
همچنین، اگر لینک بسیار طولانی باشد یا حاوی کاراکترهای غیرمعمول باشد، باید احتیاط کنید. برای مثال، لینکهایی که حاوی کاراکترهای غیرعادی مانند @ یا . در مکانهای غیرمعمول هستند، معمولاً جعلی هستند.
۳. بررسی متن پیام
متن پیامهای فیشینگ معمولاً حاوی اشتباهات گرامری یا املایی است. همچنین، ممکن است از عباراتی مانند “عمل سریع انجام دهید” یا “اگر این کار را انجام ندهید، حساب شما مسدود خواهد شد” استفاده کنند. این عبارات برای ایجاد احساس ترس یا عجله در کاربر استفاده میشوند.
همچنین، اگر پیام از شما خواسته شود که اطلاعات شخصی یا مالی خود را فاش کنید، باید بسیار احتیاط کنید. سازمانهای معتبر معمولاً از این روش برای درخواست اطلاعات استفاده نمیکنند.
۴. بررسی پیوستهای موجود در پیام
اگر پیام حاوی پیوست باشد، قبل از باز کردن آن، باید آن را بررسی کنید. پیوستهای مشکوک ممکن است حاوی ویروس یا نرمافزارهای مخرب باشند. اگر پیوست از یک فرستنده ناشناخته یا مشکوک باشد، بهتر است آن را باز نکنید.
چگونه سایتهای فیشینگ را تشخیص دهیم؟
سایتهای فیشینگ معمولاً شبیه به سایتهای واقعی هستند و هدف آنها دزدیدن اطلاعات کاربران است. در این بخش، به برخی از روشهای تشخیص سایتهای فیشینگ میپردازیم:
۱. بررسی آدرس سایت
یکی از سادهترین روشهای تشخیص سایتهای فیشینگ، بررسی آدرس سایت است. اگر آدرس سایت با آدرس رسمی سازمان مطابقت نداشته باشد، احتمالاً سایت جعلی است. برای مثال، اگر آدرس سایت bank-login.com باشد، در حالی که آدرس رسمی بانک bank.ir است، این سایت مشکوک است.
۲. بررسی گواهینامه SSL
سایتهای معتبر معمولاً از گواهینامه SSL استفاده میکنند که در آدرس سایت با نشان https:// نشان داده میشود. اگر سایت از این گواهینامه استفاده نکند یا نشان امنیتی در مرورگر نشان داده نشود، باید احتیاط کنید.
۳. بررسی طراحی سایت
سایتهای فیشینگ معمولاً طراحی ضعیفی دارند و ممکن است اشتباهات گرافیکی یا املایی داشته باشند. همچنین، ممکن است از لوگوی سازمان بدون اجازه استفاده کنند یا طراحی آنها با سایت اصلی متفاوت باشد.
۴. بررسی نظرات و بازخوردهای کاربران
اگر سایت جدیدی است و هیچ نظر یا بازخوردی از کاربران ندارد، باید احتیاط کنید. همچنین، اگر در جستجوی نام سایت در موتورهای جستجو، هشدارهایی در مورد سایت مشاهده کنید، باید از استفاده از آن خودداری کنید.
۵. استفاده از ابزارهای تشخیص فیشینگ
ابزارهای مختلفی وجود دارند که میتوانند به تشخیص سایتهای فیشینگ کمک کنند. برای مثال، افزونههای مرورگر مانند Netcraft یا WOT میتوانند به شما کمک کنند تا سایتهای مشکوک را شناسایی کنید.
پاسخ به پرسشهای مهم در مورد فیشینگ
در این بخش، به برخی از پرسشهای رایج در مورد فیشینگ پاسخ میدهیم:
۱. چگونه میتوان از فیشینگ محافظت کرد؟
برای محافظت از خود در برابر فیشینگ، باید اقدامات زیر را انجام دهید:
- همیشه آدرس ایمیل یا شماره تلفن فرستنده را بررسی کنید.
- قبل از کلیک کردن روی لینکها، آدرس واقعی آنها را بررسی کنید.
- از باز کردن پیوستهای ناشناخته خودداری کنید.
- از نرمافزارهای ضدویروس و آنتیفیشینگ استفاده کنید.
- در صورت شک، با سازمان مربوطه تماس بگیرید و از آنها تأیید کنید.
۲. اگر اطلاعات شخصی من توسط فیشینگ دزدیده شد، چه باید کرد؟
اگر اطلاعات شخصی یا مالی شما توسط فیشینگ دزدیده شد، باید فوراً اقدامات زیر را انجام دهید:
- رمز عبور حسابهای خود را تغییر دهید.
- با بانک یا سازمان مربوطه تماس بگیرید و از آنها گزارش دهید.
- از خدمات پشتیبانی امنیت سایبری استفاده کنید.
- در صورت نیاز، گزارش را به پلیس سایبری ارائه دهید.
۳. آیا فیشینگ فقط در اینترنت اتفاق میافتد؟
خیر، فیشینگ تنها به اینترنت محدود نمیشود. هکرها ممکن است از روشهای دیگری مانند تماس تلفنی، پیامک یا حتی نامههای پستی برای فریب کاربران استفاده کنند. بنابراین، همیشه باید احتیاط کنید و اطلاعات شخصی خود را فاش نکنید.
۴. چگونه میتوانیم دیگران را از خطر فیشینگ آگاه کنیم؟
آگاهیرسانی به دیگران یکی از بهترین روشهای محافظت در برابر فیشینگ است. میتوانید با آموزش دادن به خانواده، دوستان و همکاران خود، آنها را از خطرات فیشینگ آگاه کنید. همچنین، میتوانید از منابع آموزشی مانند مقالات، ویدئوهای آموزشی یا وبینارهای آنلاین استفاده کنید.
در پایان، باید توجه داشته باشید که فیشینگ یک تهدید جدی است که میتواند منجر به دزدی اطلاعات شخصی و مالی شود. با آگاهی از روشهای تشخیص و پیشگیری، میتوانید از خود و دیگران محافظت کنید. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.