در دنیای دیجیتال امروز، امنیت سایبری به یکی از دغدغههای اصلی کسبوکارهای آنلاین و حتی افراد عادی تبدیل شده است. یکی از روشهای حملهای که میتواند سرویسهای اینترنتی را بهطور کامل از دسترس خارج کند، حمله DDoS است. این نوع حمله با استفاده از حجم عظیم ترافیک شبکه، سرورهای هدف را بهطوری تحت فشار قرار میدهد که نتوانند به درخواستهای واقعی کاربران پاسخ دهند. اما دقیقاً حمله DDoS چیست؟ چگونه عمل میکند؟ و چه راههایی برای مقابله با آن وجود دارد؟ در این راهنما کامل، به بررسی همه این موارد میپردازیم.
حمله DDoS چیست؟
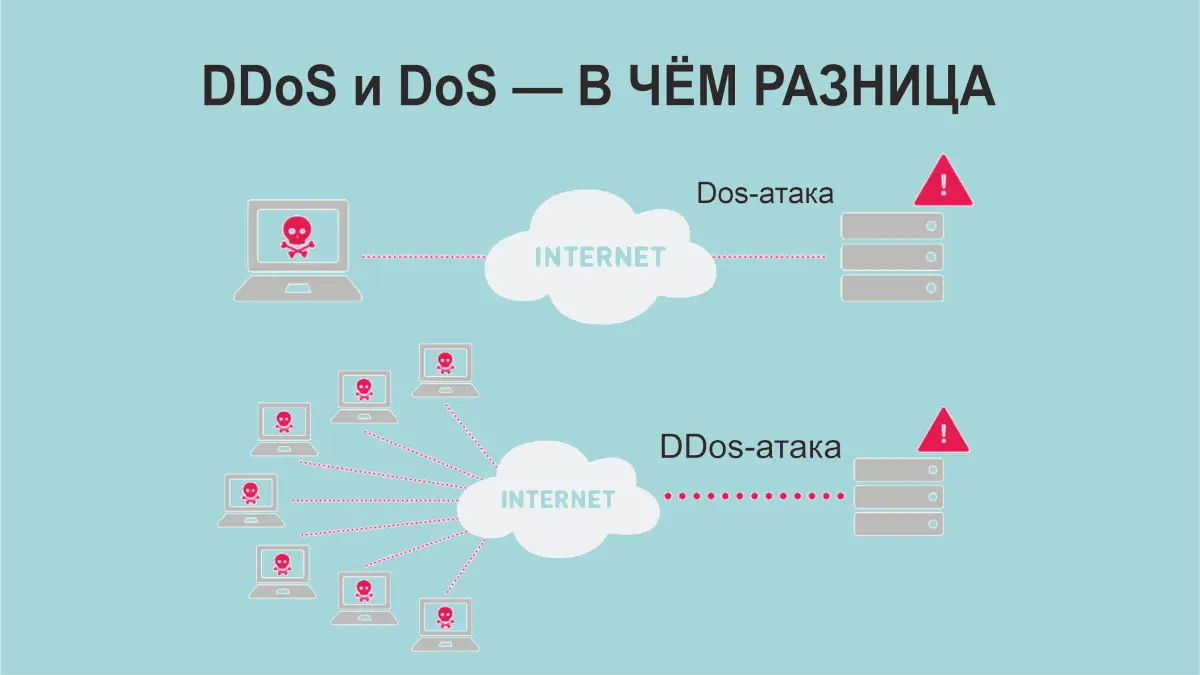
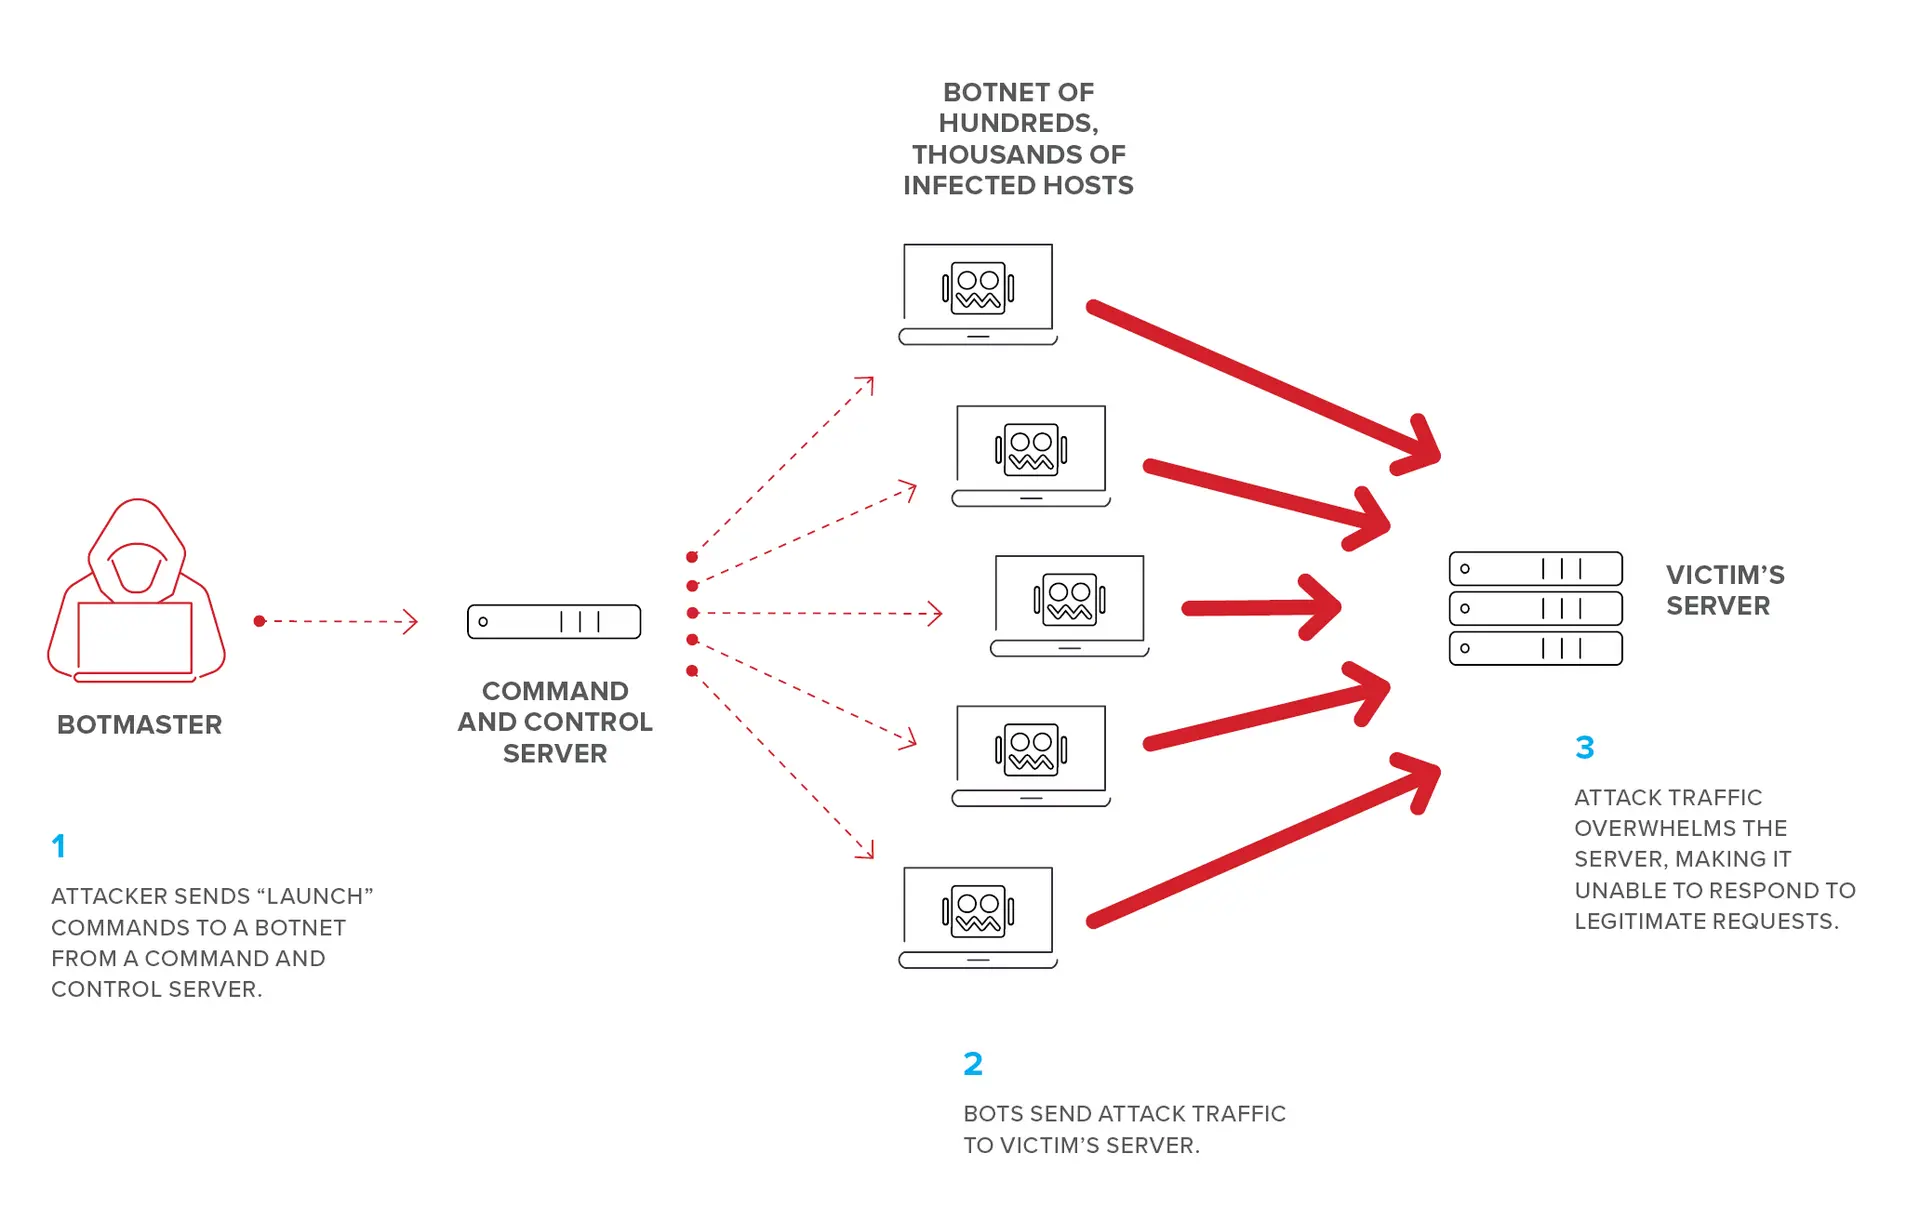
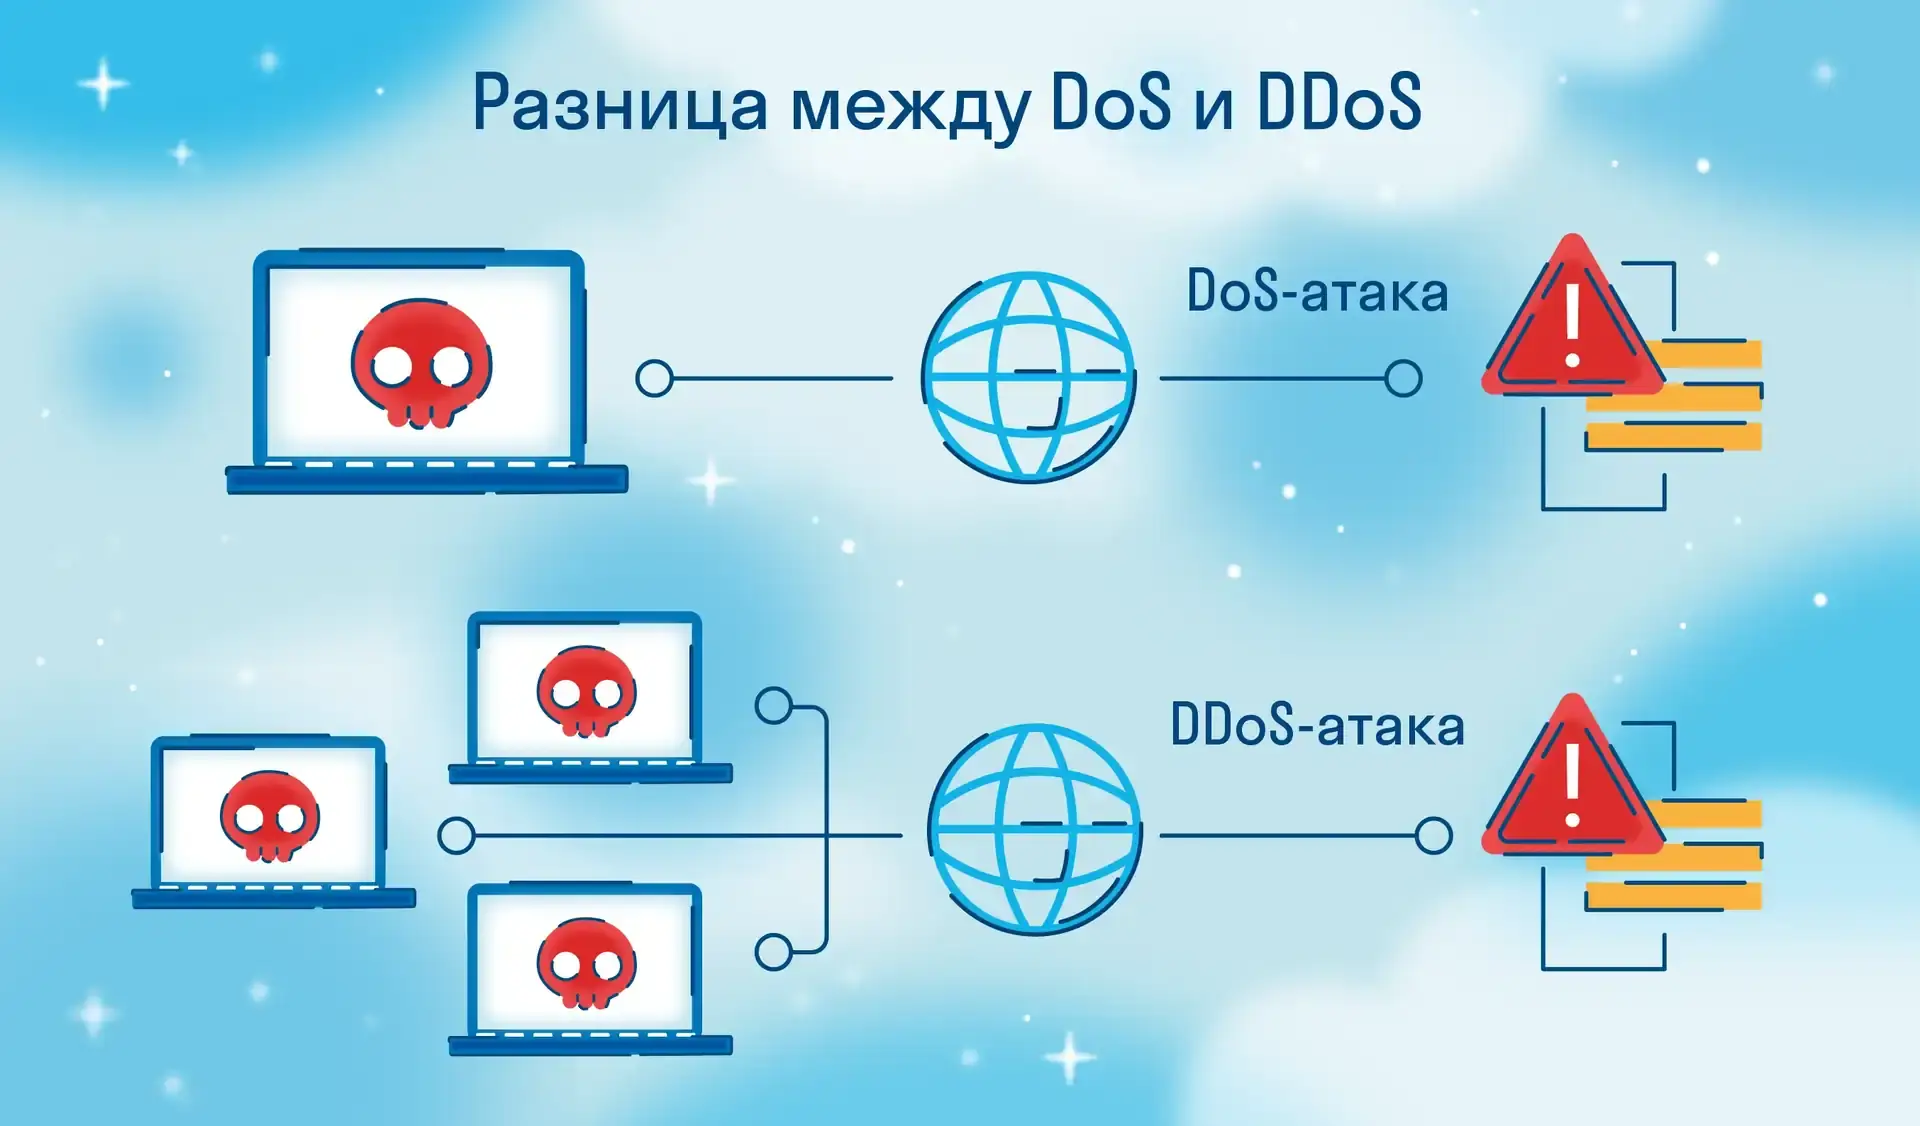
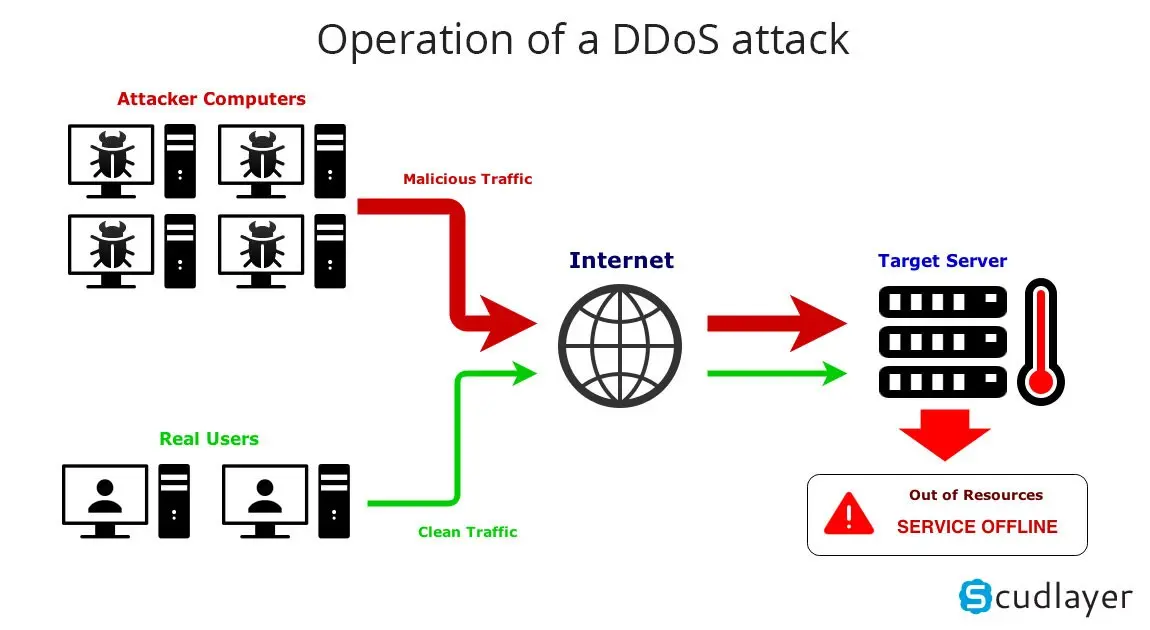
حمله DDoS مخفف عبارت “Distributed Denial of Service” است که به معنای “منع سرویس توزیعشده” میباشد. در این نوع حمله، مهاجم با استفاده از تعداد زیادی دستگاه آلوده (که به آنها بوتنت یا Botnet گفته میشود)، ترافیک شبکهای غیرمعمول و غیرعادی را به سمت یک سرور یا شبکه هدف ارسال میکند. این ترافیک بیش از حد باعث میشود که سرور نتواند به درخواستهای واقعی کاربران پاسخ دهد و در نتیجه سرویس از دسترس خارج شود.
به عبارت دیگر، حمله DDoS مانند یک توفان ترافیکی است که تمام جادهها را مسدود میکند و هیچکس نمیتواند به مقصد خود برسد. در اینجا، جادهها شبکه اینترنت هستند و مقصد، سرویس یا وبسایت هدف است.
چگونه حمله DDoS عمل میکند؟
برای درک بهتر نحوه عملکرد حمله DDoS، باید با چند مفهوم اساسی آشنا شویم:
- بوتنت (Botnet): یک شبکه از دستگاههای آلوده (مانند کامپیوترها، تلفنهای هوشمند یا دستگاههای اینترنت اشیا) که توسط مهاجم کنترل میشوند. این دستگاهها بدون اطلاع کاربر، بخشی از حمله را انجام میدهند.
- ترافیک غیرمعمول: مهاجم با ارسال حجم زیادی از درخواستها یا دادهها، سرور هدف را بهطوری تحت فشار قرار میدهد که نتواند به درخواستهای واقعی پاسخ دهد.
- منع سرویس: هدف اصلی حمله، غیرقابل دسترس کردن سرویس یا وبسایت برای کاربران واقعی است.
در حمله DDoS، مهاجم ابتدا دستگاههای مختلف را آلوده و آنها را به یک شبکه بوتنت تبدیل میکند. سپس با استفاده از این شبکه، حجم عظیم ترافیک را به سمت سرور هدف ارسال میکند. این ترافیک میتواند شامل درخواستهای HTTP، UDP یا حتی ترافیک ICMP (پینگ) باشد. سرور هدف با دریافت این حجم عظیم ترافیک، نتواند به درخواستهای واقعی کاربران پاسخ دهد و در نتیجه سرویس از دسترس خارج میشود.
چرا حمله DDoS خطرناک است؟
حمله DDoS میتواند برای کسبوکارهای آنلاین و حتی افراد عادی خطرات جدی به همراه داشته باشد:
- از دست دادن درآمد: اگر یک وبسایت تجاری یا سرویس آنلاین برای مدت طولانی از دسترس خارج شود، ممکن است مشتریان را از دست دهد و درآمد خود را کاهش دهد.
- آسیب به شهرت: عدم دسترسی به سرویس میتواند باعث ایجاد عدم رضایت در کاربران شود و به شهرت کسبوکار آسیب برساند.
- هزینههای بالا: مقابله با حمله DDoS و بازسازی سرویسها میتواند هزینههای زیادی را به همراه داشته باشد.
- مخاطرات امنیتی: حمله DDoS اغلب همراه با سایر حملات سایبری مانند سرقت اطلاعات یا نصب نرمافزارهای مخرب است.
به همین دلیل، کسبوکارهای آنلاین و حتی افراد عادی باید از روشهای مختلف برای محافظت در برابر این نوع حملات استفاده کنند.
راههای مقابله با حمله DDoS
برای مقابله با حمله DDoS، میتوان از روشهای مختلفی استفاده کرد. برخی از این روشها شامل:
- استفاده از سرویسهای ضد DDoS: بسیاری از ارائهدهندگان خدمات میزبانی وب، سرویسهای ضد DDoS را ارائه میدهند که میتوانند ترافیک غیرمعمول را تشخیص و فیلتر کنند.
- بهروزرسانی و پچ کردن: نگهداری نرمافزار و سیستمعامل بهروز و نصب پچهای امنیتی میتواند از آسیبپذیریهای احتمالی جلوگیری کند.
- استفاده از شبکههای CDN: شبکههای توزیع محتوا (CDN) میتوانند ترافیک را بین چندین سرور توزیع کنند و در نتیجه بار شبکه را کاهش دهند.
- محدود کردن سرعت و تعداد درخواستها: با محدود کردن تعداد درخواستهای دریافتی در یک زمان مشخص، میتوان از سرور در برابر حملات DDoS محافظت کرد.
- استفاده از فایروالهای پیشرفته: فایروالهای پیشرفته میتوانند ترافیک غیرمعمول را تشخیص و فیلتر کنند.
همچنین، آموزش کارکنان و کاربران در مورد خطرات حملات سایبری و روشهای مقابله با آنها نیز بسیار مهم است.
چه باید کرد اگر هدف حمله DDoS شدیم؟
اگر سرویس یا وبسایت شما هدف حمله DDoS شد، باید اقدامات فوری زیر را انجام دهید:
- ارتباط با ارائهدهنده خدمات: با ارائهدهنده خدمات میزبانی وب یا ISP خود تماس بگیرید و از آنها بخواهید که ترافیک غیرمعمول را تشخیص و فیلتر کنند.
- استفاده از سرویسهای ضد DDoS: اگر از سرویس ضد DDoS استفاده میکنید، آن را فعال کنید.
- محدود کردن دسترسی: اگر امکان دارد، دسترسی به برخی از بخشهای وبسایت یا سرویس را محدود کنید تا بار شبکه کاهش یابد.
- نگهداری از کاربران: به کاربران اطلاع دهید که سرویس شما در حال حاضر در دسترس نیست و زمان بازگشت آن را اعلام کنید.
- تحلیل حمله: پس از پایان حمله، تحلیل کنید که چگونه این حمله رخ داده است و چه اقداماتی میتوانید برای جلوگیری از تکرار آن انجام دهید.
در این مرحله، همکاری با تیمهای امنیتی و استفاده از ابزارهای تحلیل ترافیک میتواند بسیار کمککننده باشد.
آینده حملات DDoS و روشهای جدید مقابله
با پیشرفت فناوری، حملات DDoS نیز پیچیدهتر و قدرتمندتر میشوند. مهاجمها از روشهای جدیدی مانند استفاده از دستگاههای اینترنت اشیا (IoT) برای ایجاد بوتنتهای بزرگتر استفاده میکنند. همچنین، حملات ترکیبی که شامل حملات DDoS و سایر روشهای سایبری است، نیز در حال افزایش هستند.
برای مقابله با این تهدیدات جدید، نیاز به روشهای پیشرفتهتری است. استفاده از هوش مصنوعی برای تشخیص و فیلتر ترافیک غیرمعمول، بهبود شبکههای CDN و استفاده از روشهای رمزنگاری پیشرفته از جمله این روشها هستند.
همچنین، همکاری بینالمللی برای مقابله با حملات سایبری و اشتراک اطلاعات بین سازمانها و کشورها میتواند در کاهش خطرات این نوع حملات مؤثر باشد.
نکات پایانی
حمله DDoS یکی از خطرناکترین تهدیدات سایبری است که میتواند سرویسهای اینترنتی را بهطور کامل از دسترس خارج کند. برای محافظت در برابر این نوع حملات، باید از روشهای مختلفی مانند استفاده از سرویسهای ضد DDoS، بهروزرسانی سیستمها، استفاده از شبکههای CDN و آموزش کاربران استفاده کرد.
همچنین، در صورت مواجهه با حمله DDoS، باید اقدامات فوری انجام شود تا سرویسها بهسرعت بازیابی شوند. تحلیل حمله و بهبود روشهای امنیتی نیز برای جلوگیری از تکرار این حملات بسیار مهم است.
در نهایت، با توجه به پیشرفت فناوری و افزایش پیچیدگی حملات سایبری، نیاز به روشهای پیشرفتهتر و همکاری بینالمللی برای مقابله با این تهدیدات بیش از پیش احساس میشود. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت در برابر حملات مختلف، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.