در دنیای امنیتی سایبری، اصطلاح «حمله روز صفر» یا Zero-Day Attack یکی از خطرناکترین و بحثبرانگیزترین روشهای نفوذ به سیستمها و نرمافزارها محسوب میشود. این نوع حملات به دلیل استفاده از آسیبپذیریهای ناشناخته و بدون راهحل شناختهشده، توانایی ایجاد آسیبهای جدی و گسترده را دارند. اما دقیقاً حمله روز صفر چیست؟ چرا این آسیبپذیریها به این اندازه خطرناک هستند و چه نکاتی باید در مورد آنها بدانیم؟ در این مقاله به بررسی مفاهیم اساسی، خطرات و راهکارهای مقابله با این تهدیدات میپردازیم.
حمله روز صفر چیست؟
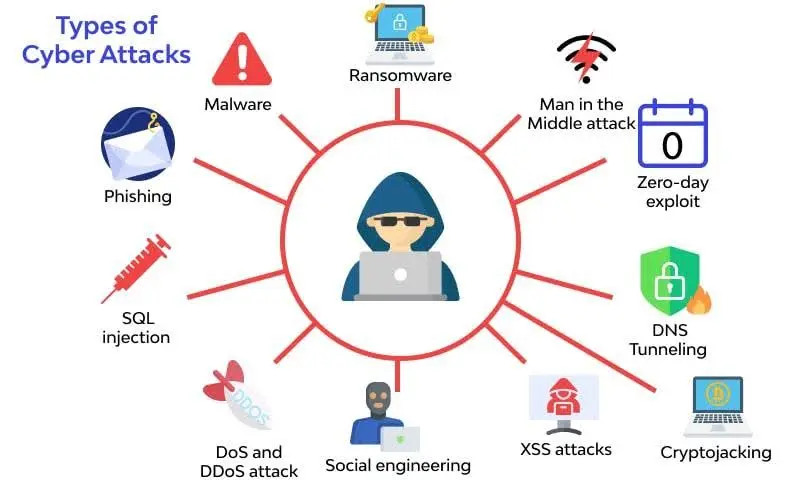
حمله روز صفر به حملهای گفته میشود که از یک آسیبپذیری ناشناخته در نرمافزار، سیستم عامل یا دستگاه استفاده میکند. این آسیبپذیریها قبلاً توسط سازندگان یا پژوهشگران امنیتی شناسایی نشدهاند و بنابراین هیچ راهحلی برای آنها وجود ندارد. اصطلاح «روز صفر» به این دلیل استفاده میشود که در لحظه کشف آسیبپذیری، سازندگان نرمافزار (مانند مایکروسافت یا اپل) هنوز هیچ راهحلی برای آن ارائه نکردهاند و به اصطلاح «روز صفر» از کشف آسیبپذیری است.
حملهکنندگان سایبری از این آسیبپذیریها برای نفوذ به سیستمها، دزدی اطلاعات، نصب نرمافزارهای مخرب یا حتی کنترل از راه دور دستگاهها استفاده میکنند. به دلیل عدم وجود راهحل، این حملات میتوانند به سرعت و بدون هشدار گستردهای، به سیستمهای مختلف حمله کنند.
چرا آسیبپذیریهای روز صفر اینقدر خطرناک هستند؟
خطرناکی حملات روز صفر از چند عامل اصلی ناشی میشود:
- عدم وجود راهحل: به دلیل ناشناخته بودن آسیبپذیری، هیچ پچ یا راهحلی برای آن وجود ندارد. این باعث میشود که سیستمها تا زمانی که سازندگان نرمافزار آسیبپذیری را شناسایی و برطرف کنند، در معرض خطر باشند.
- سرعت و مخفیکاری: حملهکنندگان میتوانند به سرعت از این آسیبپذیریها استفاده کنند و قبل از شناسایی توسط سیستمهای امنیتی، به هدف خود برسند. این ویژگی باعث میشود که تشخیص و مقابله با این حملات بسیار دشوار باشد.
- تاثیر گسترده: اگر یک آسیبپذیری روز صفر در یک نرمافزار پرکاربرد مانند مرورگر وب یا سیستم عامل شناسایی شود، میتواند به میلیونها کاربر آسیب برساند. مثال معروف این موضوع، حمله WannaCry در سال ۲۰۱۷ بود که از یک آسیبپذیری روز صفر در ویندوز استفاده کرد و به هزاران سیستم در سراسر جهان آسیب رساند.
- استفاده از ابزارهای پیشرفته: گروههای سایبری پیشرفته و دولتها اغلب از حملات روز صفر برای جاسوسی یا خرابکاری استفاده میکنند. این حملات معمولاً با ابزارهای پیچیده و منابع مالی بالا انجام میشوند.
به دلیل این عوامل، حملات روز صفر یکی از بزرگترین تهدیدات امنیتی برای سازمانها، شرکتها و حتی افراد عادی محسوب میشوند.
چگونه حملات روز صفر شناسایی میشوند؟
شناسایی حملات روز صفر به دلیل ناشناخته بودن آسیبپذیریها، چالشبرانگیز است. اما روشهای مختلفی برای تشخیص این حملات وجود دارد:
- تحلیل رفتاری: سیستمهای امنیتی میتوانند با بررسی رفتار غیرعادی در شبکه یا سیستم، به شناسایی حملات روز صفر بپردازند. برای مثال، اگر یک برنامه به طور غیرمعمول به حافظه دسترسی داشته باشد یا دادههای غیرمنتظرهای را ارسال کند، ممکن است نشانهای از حمله روز صفر باشد.
- بهروزرسانیهای خودکار: برخی از شرکتها از سیستمهای هوش مصنوعی و یادگیری ماشین برای شناسایی الگوهای جدید حملات استفاده میکنند. این سیستمها میتوانند با تحلیل ترافیک شبکه و فعالیتهای سیستم، به شناسایی آسیبپذیریهای ناشناخته بپردازند.
- گزارشهای کاربران: گاهی اوقات کاربران یا سازمانها با مشاهده رفتار غیرمعمول در سیستم، به وجود یک حمله روز صفر پی میبرند. گزارش این موارد به شرکتهای سازنده نرمافزار میتواند کمک کند تا سریعتر به شناسایی آسیبپذیری بپردازند.
- پژوهشگران امنیتی: گروههای پژوهشی و شرکتهای امنیتی مانند کاسپرسکی، مکافی یا سایبرارک با تحلیل کدهای نرمافزاری و آزمایشهای نفوذ، به شناسایی آسیبپذیریهای روز صفر میپردازند.
با این حال، به دلیل ناشناخته بودن این آسیبپذیریها، شناسایی آنها همیشه به موقع نیست و این موضوع یکی از بزرگترین چالشهای امنیتی در دنیای دیجیتال است.
چگونه میتوان از حملات روز صفر محافظت کرد؟
در حالی که هیچ راهحلی کامل برای مقابله با حملات روز صفر وجود ندارد، اما میتوان با اجرای برخی از راهکارهای امنیتی، خطرات آن را کاهش داد:
- بهروزرسانیهای منظم: همیشه نرمافزارها، سیستم عاملها و دستگاههای خود را بهروز نگه دارید. اگرچه بهروزرسانیها ممکن است شامل پچهای امنیتی برای آسیبپذیریهای شناختهشده باشند، اما گاهی اوقات سازندگان نرمافزار نیز آسیبپذیریهای جدید را شناسایی و برطرف میکنند.
- استفاده از نرمافزارهای امنیتی: نصب نرمافزارهای ضدویروس و ضدمالویر پیشرفته میتواند در شناسایی و جلوگیری از حملات روز صفر کمک کند. این نرمافزارها با استفاده از الگوریتمهای پیشرفته، میتوانند فعالیتهای مشکوک را تشخیص دهند.
- محدود کردن دسترسی: محدود کردن دسترسی کاربران به منابع حساس میتواند از گسترش آسیبها جلوگیری کند. برای مثال، استفاده از اصل «حداقل دسترسی» (Least Privilege) میتواند خطرات را کاهش دهد.
- آزمایش نفوذ: انجام آزمایشهای نفوذ منظم توسط متخصصان امنیتی میتواند آسیبپذیریهای ناشناخته را شناسایی کند. این آزمایشها میتوانند قبل از استفاده توسط حملهکنندگان، آسیبپذیریها را آشکار کنند.
- آگاهیبخشی: آموزش کاربران در مورد خطرات سایبری و روشهای شناسایی حملات میتواند در کاهش آسیبها مؤثر باشد. کاربران باید از لینکهای مشکوک، فایلهای ضمیمه ناشناخته و سایتهای غیرمعتبر دوری کنند.
همچنین، سازمانها میتوانند با استفاده از سیستمهای تشخیص نفوذ (IDS) و جلوگیری از نفوذ (IPS) و همچنین شبکههای مجازی خصوصی (VPN)، سطح امنیتی خود را افزایش دهند.
آیا حملات روز صفر میتوانند کاملاً جلوگیری شوند؟
پاسخ کوتاه این است که «خیر». به دلیل طبیعت ناشناخته و پنهان این حملات، هیچ راهحلی کامل برای جلوگیری از آنها وجود ندارد. اما با اجرای راهکارهای امنیتی پیشرفته و آگاهی از آخرین تهدیدات، میتوان خطرات را به حداقل رساند.
شرکتهای بزرگ مانند گوگل، مایکروسافت و اپل نیز بهطور مداوم در حال بهبود سیستمهای امنیتی خود هستند و از روشهای پیشرفتهای مانند یادگیری ماشین و تحلیل دادههای بزرگ برای شناسایی سریعتر آسیبپذیریها استفاده میکنند. با این حال، حملهکنندگان نیز همیشه در حال توسعه ابزارهای جدید هستند و این جنگ بین امنیت و نفوذ به صورت مداوم ادامه دارد.
نکات کاربردی برای کاهش خطر حملات روز صفر
برای افراد عادی و سازمانها، رعایت برخی نکات کاربردی میتواند در کاهش خطر حملات روز صفر مؤثر باشد:
- همیشه از نسخههای جدید و بهروز نرمافزارها استفاده کنید.
- از شبکههای امن و رمزگذاری شده برای ارتباطات استفاده کنید.
- فایلهای ضمیمه ناشناخته را بدون بررسی قبلی باز نکنید.
- از چندین لایه امنیتی مانند فایروال، ضدویروس و سیستمهای تشخیص نفوذ استفاده کنید.
- در صورت مشاهده رفتار غیرمعمول در سیستم، فوراً اقدامات امنیتی را آغاز کنید.
در نهایت، آگاهی و 準بندی مداوم به بهترین روشهای امنیتی، کلید کاهش خطر حملات روز صفر است. با توجه به افزایش روزافزون تهدیدات سایبری، اهمیت این موضوع هر روز بیشتر میشود.
برای اطلاعات بیشتر در مورد روشهای پیشرفته امنیتی و آخرین تهدیدات سایبری، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.