در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران است. با افزایش استفاده از دستگاههای هوشمند و اینترنت، خطرات مرتبط با نرمافزارهای مخرب یا بدافزار نیز روز به روز بیشتر میشود. اما بدافزار دقیقاً چیست؟ چگونه وارد دستگاههای ما میشود و چه راههایی برای محافظت از خود داریم؟ در این راهنما کامل، به بررسی این موضوعات میپردازیم تا بتوانید با آگاهی کامل از خطرات احتمالی، تصمیمات بهتری برای محافظت از دستگاههای خود بگیرید.
بدافزار چیست؟
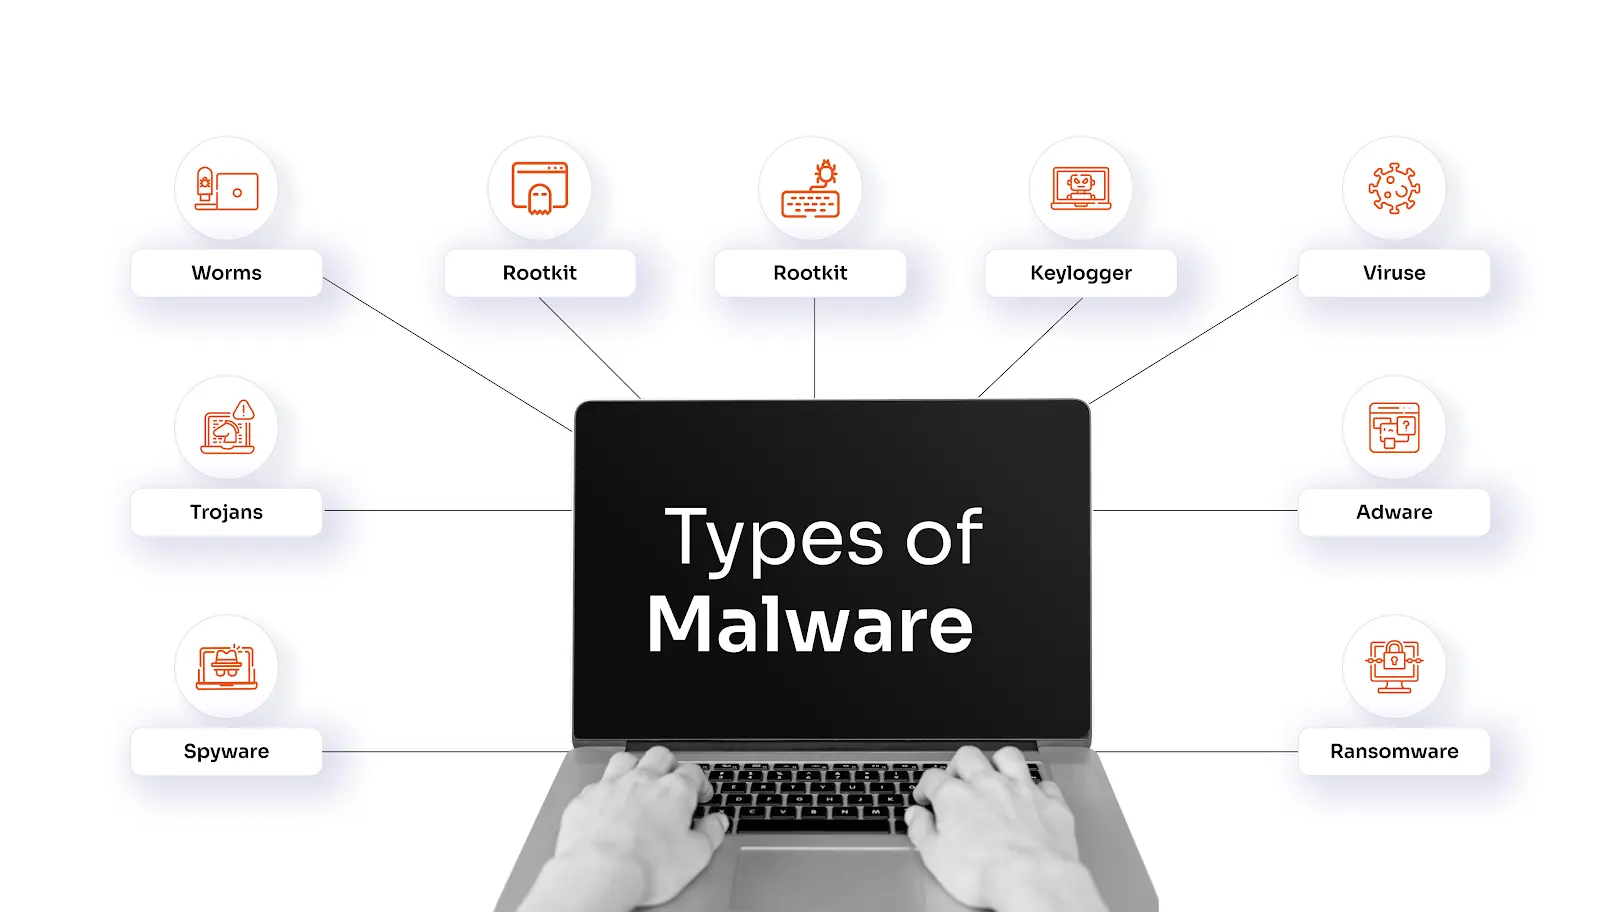
بدافزار یا نرمافزار مخرب، هر نوع برنامه یا کد است که با هدف آسیب رساندن به دستگاه، دزدی اطلاعات شخصی، کنترل غیرمجاز دستگاه یا حتی استفاده از آن برای فعالیتهای مجرمانه طراحی شدهاست. این نرمافزارها میتوانند از طریق روشهای مختلفی وارد دستگاه شما شوند و عملکرد آن را مختل کنند. برخی از انواع رایج بدافزار عبارتند از:
- ویروسها: برنامههایی که خود را به فایلهای دیگر متصل میکنند و در هنگام اجرای آن فایلها، فعال میشوند.
- رمزنگارها (Ransomware): نرمافزارهایی که فایلهای شما را رمزگذاری کرده و برای بازگرداندن آنها، پول میطلبند.
- اسپایور (Spyware): برنامههایی که اطلاعات شخصی شما را بدون اجازه جمعآوری میکنند.
- تروجانها (Trojan): برنامههایی که به عنوان نرمافزار مفید ظاهر میشوند اما در واقع مخرب هستند.
- کرمها (Worms): برنامههایی که خودشان را به شبکههای کامپیوتری گسترش میدهند و از طریق اینترنت یا ایمیل منتقل میشوند.
- ادور (Adware): برنامههایی که تبلیغات غیرمطلوب را نمایش میدهند و ممکن است اطلاعات شما را جمعآوری کنند.
هر یک از این انواع بدافزار میتواند به شیوههای مختلفی وارد دستگاه شما شود و آسیبهای جدی به بار آورد. بنابراین، شناخت روشهای ورود آنها اولین گام برای محافظت از خود است.
چگونه بدافزار وارد دستگاه میشود؟
بدافزارها از راههای مختلفی میتوانند وارد دستگاههای شما شوند. شناخت این روشها به شما کمک میکند تا از خطرات احتمالی جلوگیری کنید. برخی از روشهای رایج ورود بدافزار به دستگاهها عبارتند از:
۱. دانلود فایلهای مشکوک
یکی از رایجترین روشهای ورود بدافزار، دانلود فایلهای مشکوک از اینترنت است. این فایلها ممکن است به صورت پیدیاف، اکسل، ویدیو یا حتی برنامههای نصبپذیر باشند. اگر فایل از منبعی ناشناخته یا غیرمعتبر دانلود شود، احتمال وجود بدافزار در آن بسیار بالا است. حتی فایلهایی که از منابع معتبر دانلود میشوند، ممکن است در صورت آلوده شدن سرور، حاوی بدافزار باشند.
۲. استفاده از رسانههای ذخیرهسازی آلوده
فلش مموریها، دیسکهای سیدی و دیویدیها، یا حتی هارد دیسکهای خارجی نیز میتوانند حامل بدافزار باشند. اگر این وسایل در دستگاههای آلوده استفاده شده باشند، ممکن است بدافزار به دستگاه شما منتقل شود. همیشه قبل از استفاده از این وسایل، آنها را با نرمافزار ضدویروس اسکن کنید.
۳. باز کردن ایمیلهای مشکوک یا پیوندهای مخرب
ایمیلها و پیغامهای متنی میتوانند یکی از راههای اصلی ورود بدافزار به دستگاه باشند. هکرها اغلب از ایمیلهای فیشینگ استفاده میکنند تا کاربران را فریب دهند و آنها را به کلیک کردن بر روی پیوندهای مخرب یا دانلود فایلهای آلوده ترغیب کنند. همیشه قبل از کلیک کردن بر روی پیوندها یا دانلود فایلهای پیوست، مطمئن شوید که منبع ایمیل معتبر است.
۴. استفاده از شبکههای عمومی و وایفایهای غیرمأمون
شبکههای وایفای عمومی مانند آنهایی که در کافهها، هتلها یا فرودگاهها موجود هستند، اغلب غیرمأمون هستند. هکرها میتوانند از این شبکهها برای نفوذ به دستگاههای متصل شده استفاده کنند. اگر مجبور به استفاده از این شبکهها هستید، از یک شبکه خصوصی مجازی (VPN) استفاده کنید تا ارتباطات شما محافظت شود.
۵. نصب برنامههای غیرمعتبر یا کرک شده
برنامههای کرک شده یا دانلود شده از منابع غیررسمی اغلب حاوی بدافزار هستند. این برنامهها ممکن است به عنوان نسخههای رایگان یا بهتر از نسخههای اصلی تبلیغ شوند، اما در واقع میتوانند دستگاه شما را آلوده کنند. همیشه برنامهها را از منابع رسمی مانند مایکروسافت استور، گوگل پلی یا اپل اپ استور دانلود کنید.
۶. عدم بهروزرسانی نرمافزار و سیستم عامل
بهروزرسانیهای نرمافزاری اغلب شامل اصلاحات امنیتی هستند که vulnerabilites (ضعفهای امنیتی) موجود در سیستم را برطرف میکنند. اگر سیستم عامل یا برنامههای شما بهروز نیستند، احتمال نفوذ بدافزار به دستگاه شما افزایش مییابد. همیشه بهروزرسانیهای سیستم عامل و برنامههای خود را انجام دهید.
چگونه از خود در برابر بدافزار محافظت کنیم؟
حفظ امنیت دستگاههای دیجیتال نیازمند اقدامات پیشگیرانه است. برخی از راهکارهای مؤثر برای محافظت از دستگاهها در برابر بدافزار عبارتند از:
۱. استفاده از نرمافزار ضدویروس و ضدمالویر
نرمافزارهای ضدویروس و ضدمالویر میتوانند به شناسایی و حذف بدافزارها کمک کنند. این نرمافزارها باید بهطور منظم بهروز شوند تا بتوانند با آخرین تهدیدات مقابله کنند. برخی از نرمافزارهای معروف ضدویروس شامل ویروساسکنرهای مانند آواست، مکآفی، نورتون و کاسپرسکی هستند.
۲. ایجاد کپیهای پشتیبان از دادهها
پشتیبانی منظم از دادههای مهم میتواند در صورت آلوده شدن دستگاه به بدافزار، از از دست رفتن اطلاعات جلوگیری کند. از روشهای پشتیبانگیری خودکار استفاده کنید و دادههای خود را در مکانهای امن ذخیره کنید.
۳. استفاده از حسابهای کاربری با دسترسی محدود
اگر دستگاه شما آلوده شود، بدافزارها ممکن است دسترسی به تمام فایلها و برنامههای دستگاه را داشته باشند. استفاده از حسابهای کاربری با دسترسی محدود میتواند محدودیتهایی ایجاد کند و از آسیبهای جدی جلوگیری کند.
۴. آموزش خود در مورد فیشینگ و تهدیدات آنلاین
شناخت روشهای فیشینگ و تهدیدات آنلاین میتواند به شما کمک کند تا از فریب خوردن توسط هکرها جلوگیری کنید. همیشه قبل از کلیک کردن بر روی پیوندها یا دانلود فایلها، مطمئن شوید که منبع آنها معتبر است.
۵. استفاده از شبکههای امن و VPN
اگر مجبور به استفاده از شبکههای عمومی هستید، از یک شبکه خصوصی مجازی (VPN) استفاده کنید. VPN میتواند ارتباطات شما را رمزگذاری کرده و از دزدی اطلاعات توسط هکرها جلوگیری کند.
۶. بررسی منظم دستگاه برای بدافزار
اسکن منظم دستگاه با نرمافزار ضدویروس میتواند به شناسایی و حذف بدافزارها کمک کند. این کار را بهطور منظم انجام دهید تا دستگاه شما همیشه در حالت امن باشد.
چگونه در صورت آلوده شدن دستگاه به بدافزار عمل کنیم؟
اگر دستگاه شما آلوده شده باشد، اقدامات فوری برای حذف بدافزار و بازیابی اطلاعات ضروری است. برخی از اقدامات لازم عبارتند از:
- دستگاه را از اینترنت جدا کنید تا از گسترش بدافزار جلوگیری شود.
- با استفاده از یک نرمافزار ضدویروس معتبر، دستگاه را اسکن و بدافزارها را حذف کنید.
- اگر اطلاعات مهمی از دست رفته باشد، از پشتیبانگیری قبلی استفاده کنید.
- رمز عبور حسابهای مهم را تغییر دهید تا از دزدی اطلاعات توسط بدافزار جلوگیری شود.
- در صورت نیاز، دستگاه را ریست کنید یا سیستم عامل را دوباره نصب کنید.
در صورت عدم توانایی در حذف بدافزار، میتوانید از خدمات تخصصی امنیتی استفاده کنید یا دستگاه را به یک مرکز تعمیرات معتبر ارسال کنید.
در پایان، آگاهی از روشهای ورود بدافزار و اقدامات پیشگیرانه میتواند به شما کمک کند تا دستگاههای خود را در برابر تهدیدات دیجیتال محافظت کنید. با رعایت این نکات، میتوانید از خطرات مرتبط با نرمافزارهای مخرب در امان بمانید و از امنیت اطلاعات خود مطمئن باشید.
برای اطلاعات بیشتر در مورد امنیت دیجیتال و راهکارهای محافظت از دستگاههای خود، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.