


در دنیای دیجیتال امروز، امنیت اطلاعات شخصی یکی از دغدغههای اصلی کاربران اینترنت است. یکی از روشهای مخرب و مخفیانه که هکرها برای سرقت اطلاعات استفاده میکنند، استفاده از نرمافزارهای کیلاگر (keylogger) است. این برنامهها بدون اطلاع کاربر، کلیدهای تایپشده را ثبت و به دست هکرها میرسانند. در این مقاله، به بررسی کامل کیلاگرها، نحوه عملکرد آنها، خطرات مرتبط با استفاده از آنها و همچنین راههای پیشگیری و شناسایی این نرمافزارهای مخرب میپردازیم.
کیلاگر چیست؟
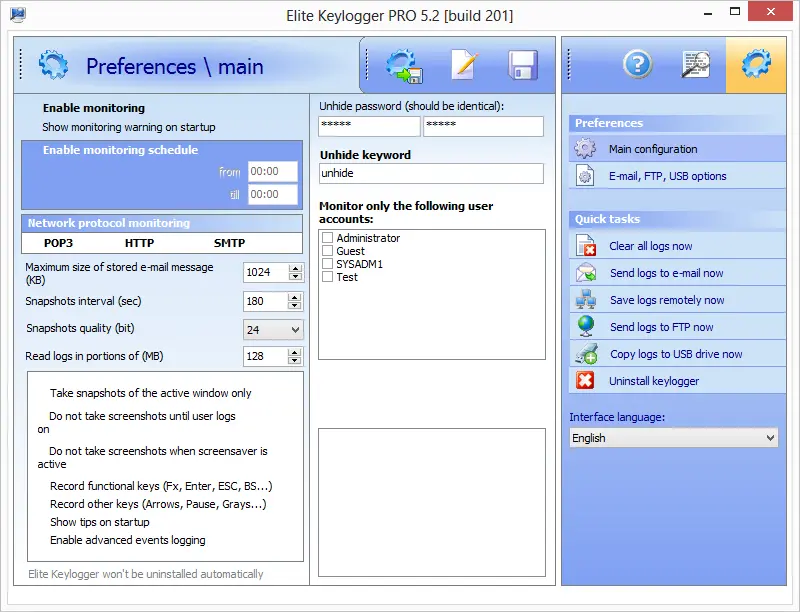
کیلاگر یا کیلاگر نرمافزاری یک نوع نرمافزار جاسوسی است که کلیدهای تایپشده توسط کاربر را ثبت میکند. این کلیدها میتوانند شامل رمز عبور، اطلاعات کارت اعتباری، متن پیامها، آدرس ایمیل و حتی اطلاعات حساس دیگری باشند. کیلاگرها میتوانند به صورت نرمافزاری یا سختافزاری طراحی شوند، اما در این مقاله به بررسی کیلاگرهای نرمافزاری میپردازیم که بیشتر مورد استفاده قرار میگیرند.
کیلاگرها معمولاً به صورت مخفیانه در سیستم نصب میشوند و بدون اطلاع کاربر، کلیدهای تایپشده را در یک فایل یا ارسال به یک سرور کنترلشده توسط هکر ذخیره میکنند. این نرمافزارها میتوانند در سیستم عاملهای مختلفی مانند ویندوز، مکاواس و حتی سیستمهای لینوکس کار کنند.
چگونه کیلاگرها اطلاعات تایپشده را سرقت میکنند؟
کیلاگرها با استفاده از روشهای مختلفی عمل میکنند. در ادامه به برخی از این روشها اشاره میکنیم:
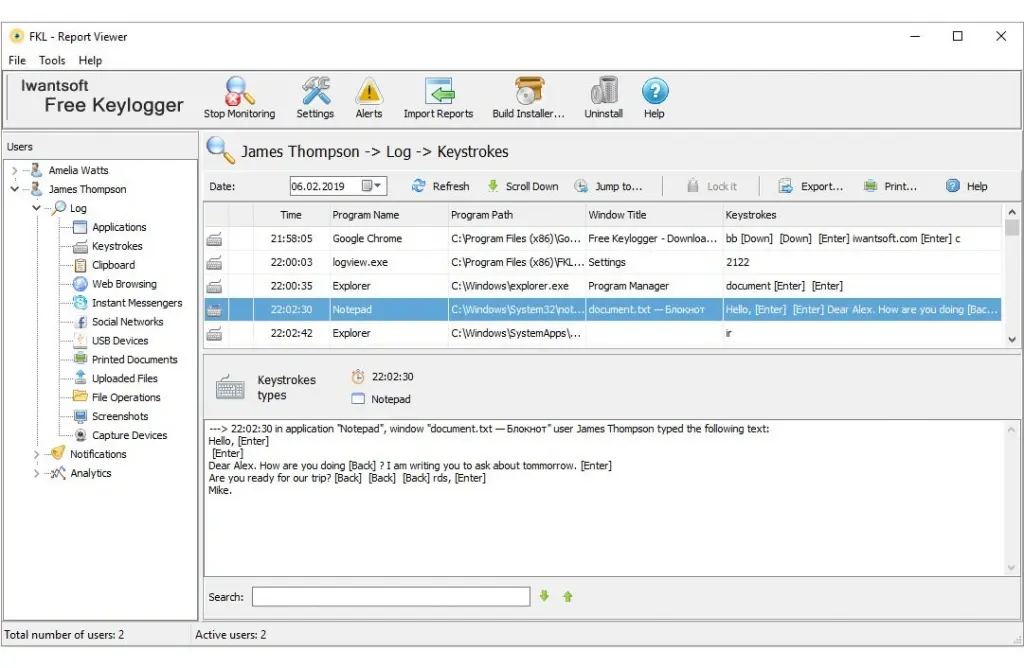
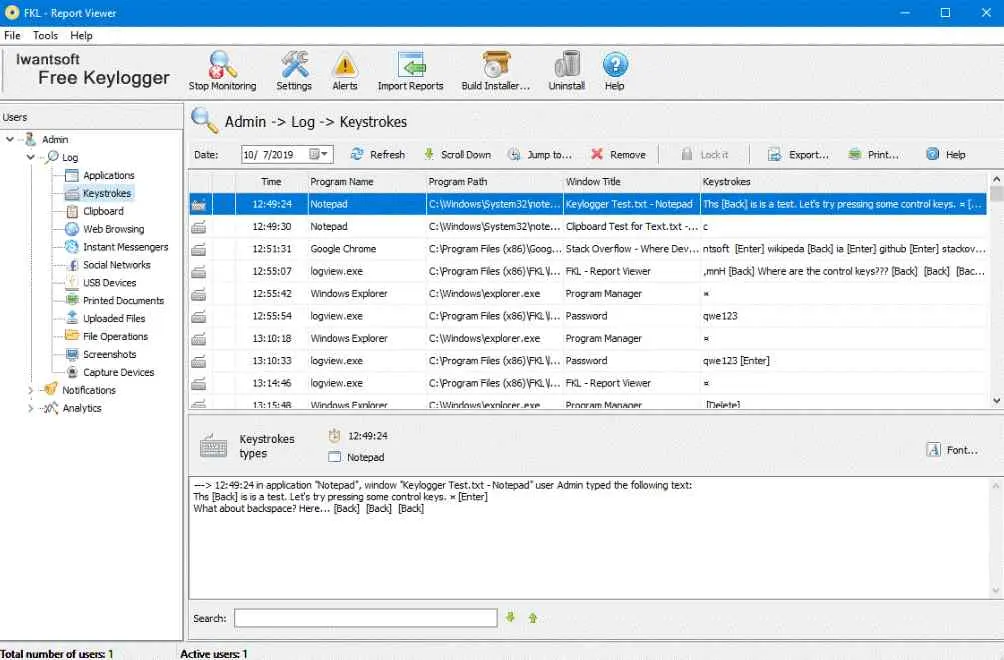
- ثبت کلیدهای تایپشده: کیلاگرها به صورت مستقیم کلیدهای تایپشده توسط کاربر را ثبت میکنند. این اطلاعات سپس در یک فایل مخفی یا ارسال به یک آدرس ایمیل یا سرور خاص ذخیره میشوند.
- دستکاری فایلهای سیستم: برخی کیلاگرها با تغییر فایلهای سیستم، مانند فایلهای DLL، میتوانند کلیدهای تایپشده را ثبت کنند. این روش معمولاً برای مخفی کردن فعالیت خود استفاده میشود.
- استفاده از APIهای سیستم: کیلاگرها میتوانند از APIهای سیستم عامل برای ثبت کلیدهای تایپشده استفاده کنند. این روش معمولاً در سیستم عاملهای ویندوز رایج است.
- کیلاگرهای سختافزاری: در برخی موارد، کیلاگرها به صورت سختافزاری طراحی میشوند و در دستگاههای ورودی مانند کیبورد نصب میشوند. این نوع کیلاگرها معمولاً در محیطهای سازمانی یا دولتی استفاده میشوند.
یکی از روشهای رایج برای ثبت کلیدهای تایپشده، استفاده از هوکهای کلید (key hooks) است. این روش به برنامه اجازه میدهد تا به رویدادهای کلیدهای تایپشده دسترسی داشته باشد و آنها را ثبت کند. کیلاگرها همچنین میتوانند از تکنیکهای دیگری مانند اسنکینگ (sniffing) در شبکه برای ثبت ترافیک دادهها استفاده کنند.
خطرات مرتبط با کیلاگرها
استفاده از کیلاگرها میتواند منجر به خطرات جدی برای امنیت اطلاعات شخصی و مالی شما شود. برخی از این خطرات عبارتند از:
- سرقت اطلاعات شخصی: کیلاگرها میتوانند رمز عبور، اطلاعات کارت اعتباری، شماره حساب بانکی و سایر اطلاعات حساس را ثبت کنند و به دست هکرها برسانند.
- دزدی هویت: با دسترسی به اطلاعات شخصی، هکرها میتوانند هویت شما را سرقت کنند و اقدامات مالی یا قانونی انجام دهند.
- فشرده شدن اطلاعات: اطلاعات ثبتشده توسط کیلاگرها میتواند برای اهداف جاسوسی یا سوءاستفاده استفاده شود.
- عدم امنیت در محیطهای کاری: در محیطهای سازمانی، استفاده از کیلاگرها میتواند منجر به سرقت اطلاعات تجاری و فاش شدن اسرار تجاری شود.
کیلاگرها همچنین میتوانند باعث ایجاد مشکلاتی مانند کاهش عملکرد سیستم، افزایش مصرف منابع و حتی خرابی سیستم شوند. به همین دلیل، شناسایی و حذف این نرمافزارها بسیار مهم است.
چگونه میتوان کیلاگرها را شناسایی کرد؟
شناسایی کیلاگرها میتواند چالشبرانگیز باشد، زیرا این نرمافزارها معمولاً به صورت مخفیانه کار میکنند. با این حال، با توجه به برخی نشانهها و روشهای تشخیص، میتوانید احتمال وجود کیلاگر در سیستم خود را کاهش دهید:
- رفتار غیرعادی سیستم: اگر سیستم شما به صورت غیرمعمول کند شده یا منابع آن مصرف بیش از حد داشته باشد، ممکن است دچار آلودگی با کیلاگر شده باشد.
- فایلهای ناشناخته: بررسی فایلهای ناشناخته در سیستم، به ویژه در پوشههای سیستم و کاربر، میتواند کمک کند تا کیلاگرها شناسایی شوند.
- پروسسهای ناشناخته: استفاده از مدیر وظایف (Task Manager) برای بررسی پروسسهای فعال در سیستم میتواند نشان دهد که آیا نرمافزارهای ناشناختهای در حال اجرا هستند یا خیر.
- تغییرات در تنظیمات: اگر تنظیمات سیستم یا شبکه شما بدون اطلاع شما تغییر کرده باشند، ممکن است کیلاگر در سیستم نصب شده باشد.
- استفاده از نرمافزارهای ضد ویروس: استفاده از نرمافزارهای ضد ویروس و ضد جاسوسی میتواند در شناسایی و حذف کیلاگرها کمک کند.
یکی از روشهای موثر برای شناسایی کیلاگرها، استفاده از ابزارهای تخصصی مانند Process Explorer یا Process Monitor است. این ابزارها میتوانند فعالیتهای سیستم را به صورت دقیق بررسی کنند و وجود نرمافزارهای مخرب را شناسایی کنند.
راههای پیشگیری از آلودگی با کیلاگرها
برای جلوگیری از آلودگی سیستم با کیلاگرها، میتوانید از روشهای زیر استفاده کنید:
- نصب نرمافزارهای ضد ویروس: استفاده از نرمافزارهای ضد ویروس و ضد جاسوسی مانند Bitdefender، Kaspersky یا Norton میتواند در شناسایی و حذف کیلاگرها مؤثر باشد.
- بهروزرسانی سیستم: نگهداری سیستم عامل و نرمافزارهای نصبشده بهروز میتواند از آسیبپذیریهای امنیتی جلوگیری کند.
- استفاده از شبکههای امن: استفاده از شبکههای امن و رمزگذاری دادهها در هنگام انتقال میتواند از سرقت اطلاعات توسط کیلاگرهای شبکهای جلوگیری کند.
- پیشگیری از دانلود نرمافزارهای ناشناخته: دانلود نرمافزارها فقط از منابع معتبر و شناختهشده میتواند از آلودگی سیستم جلوگیری کند.
- استفاده از کیبوردهای مجازی: در مواقعی که نیاز به تایپ اطلاعات حساس دارید، استفاده از کیبوردهای مجازی میتواند از ثبت کلیدهای تایپشده توسط کیلاگرها جلوگیری کند.
- محدود کردن دسترسی کاربر: محدود کردن دسترسی کاربر به فایلهای سیستم و تنظیمات حساس میتواند از نصب کیلاگرها جلوگیری کند.
همچنین، استفاده از VPN و رمزگذاری دادهها در هنگام استفاده از اینترنت عمومی میتواند امنیت اطلاعات شما را افزایش دهد. همچنین، بررسی منظم سیستم برای شناسایی نرمافزارهای مخرب و حذف آنها بسیار مهم است.
چگونه میتوان کیلاگرها را حذف کرد؟
اگر مشکوک به آلودگی سیستم با کیلاگر هستید، باید اقدامات لازم برای حذف آنها را انجام دهید. در این بخش به برخی از روشهای حذف کیلاگرها اشاره میکنیم:
- استفاده از نرمافزارهای ضد ویروس: بسیاری از نرمافزارهای ضد ویروس میتوانند کیلاگرها را شناسایی و حذف کنند. بهروزرسانی این نرمافزارها و انجام اسکن کامل سیستم میتواند مؤثر باشد.
- حذف فایلها و پروسسهای ناشناخته: با استفاده از مدیر وظایف و مدیر فایل، میتوانید فایلها و پروسسهای ناشناخته را شناسایی و حذف کنید.
- بازنشانی سیستم: در صورت عدم موفقیت روشهای دیگر، بازنشانی سیستم به حالت اولیه میتواند یک راه حل مؤثر باشد. این روش تمام دادههای سیستم را پاک میکند، بنابراین باید قبل از انجام آن، دادههای مهم را پشتیبانگیری کنید.
- استفاده از ابزارهای تخصصی: ابزارهای تخصصی مانند Malwarebytes میتوانند در شناسایی و حذف کیلاگرها کمک کنند.
در صورت عدم موفقیت در حذف کیلاگرها با روشهای فوق، توصیه میشود از خدمات یک متخصص امنیتی استفاده کنید. همچنین، پس از حذف کیلاگرها، باید سیستم خود را بهطور کامل اسکن کنید تا اطمینان حاصل کنید که هیچ نرمافزار مخرب دیگری در سیستم باقی نمانده است.
نکات پایانی
کیلاگرها یکی از روشهای مخرب برای سرقت اطلاعات هستند که میتوانند به خطر امنیت شخصی و مالی شما بیندازند. شناخت نحوه عملکرد این نرمافزارها، شناسایی نشانههای آلودگی و استفاده از روشهای پیشگیری میتواند از شما در برابر این تهدیدات محافظت کند.
در صورت نیاز به اطلاعات بیشتر در زمینه امنیت سایبری و روشهای پیشگیری از آلودگی با نرمافزارهای مخرب، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید. با رعایت نکات امنیتی و استفاده از ابزارهای مناسب، میتوانید سیستم خود را در برابر کیلاگرها و سایر تهدیدات سایبری محافظت کنید.



