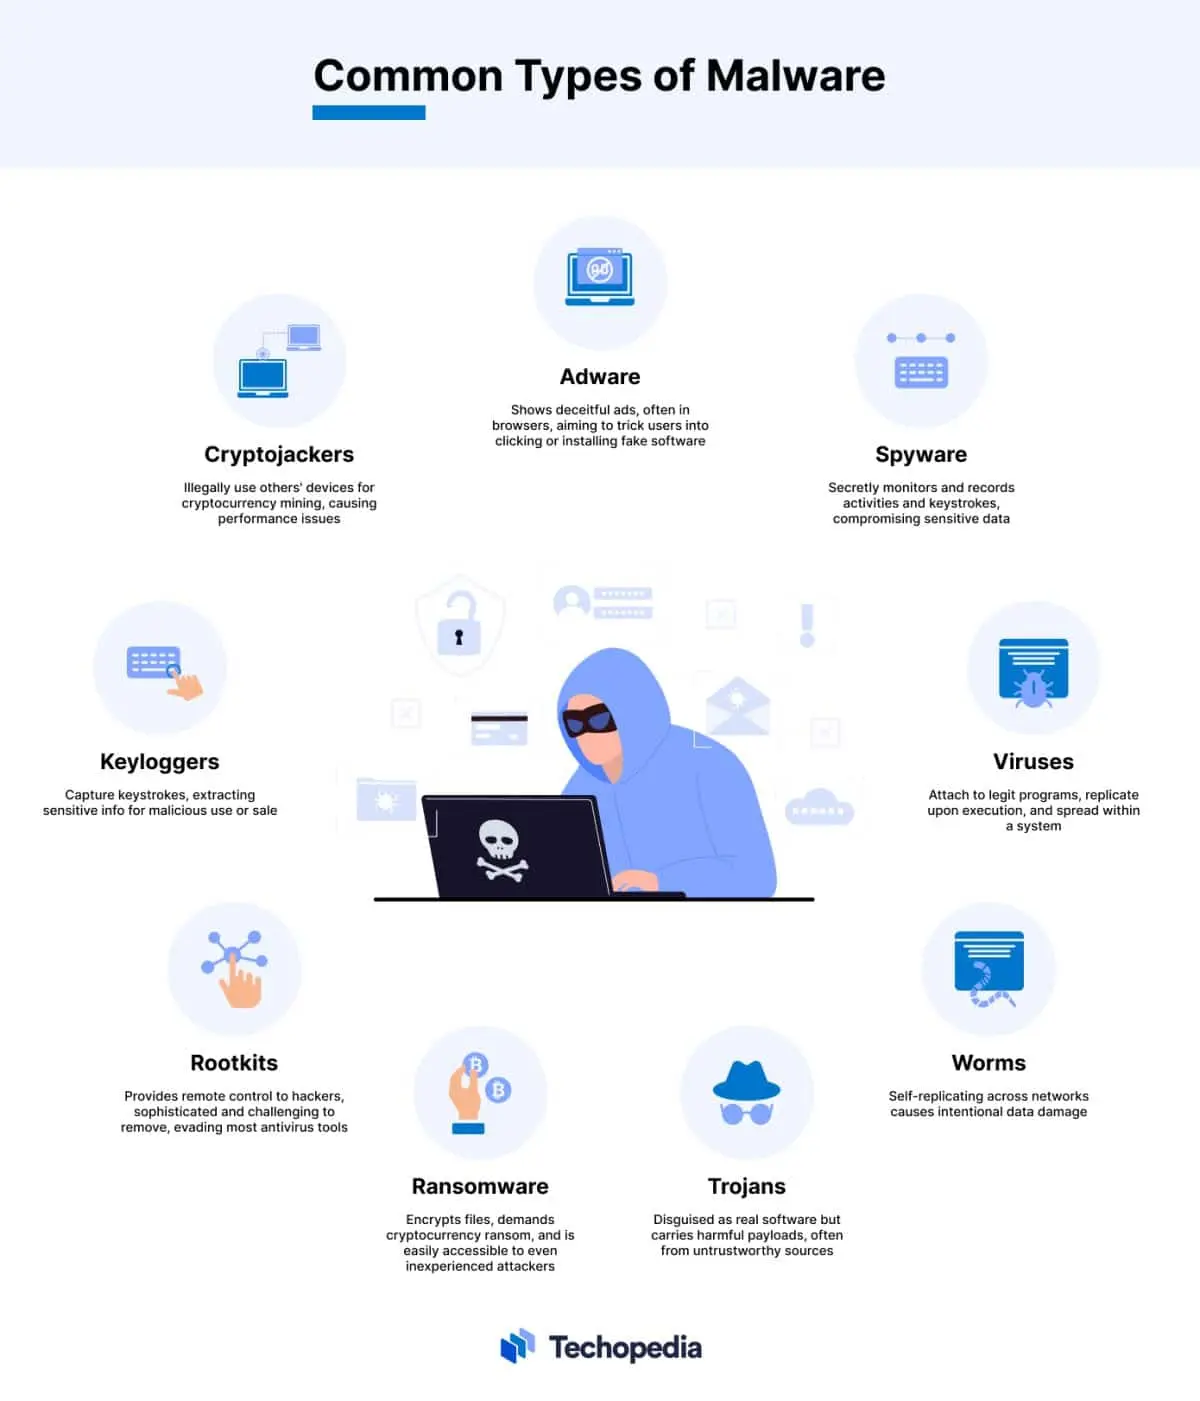
امروزه با افزایش تهدیدات سایبری و گسترش استفاده از اینترنت، محافظت از دستگاههای خود در برابر بدافزارها به یکی از ضروریترین اقدامات تبدیل شده است. آنتیویروسها به عنوان اولین خط دفاعی در برابر این تهدیدات عمل میکنند، اما چگونه این نرمافزارها میتوانند بدافزارها را شناسایی کنند؟ در این مقاله به بررسی مکانیزمهای شناسایی بدافزارها توسط آنتیویروسها، نکات مهم و کاربردی برای استفاده بهتر از این ابزارها و همچنین راهکارهایی برای افزایش امنیت سیستم خود میپردازیم.
آنتیویروس چگونه کار میکند؟
آنتیویروسها با استفاده از روشهای مختلف، بدافزارها را شناسایی و از اجرای آنها جلوگیری میکنند. این روشها شامل موارد زیر است:
- اسکن سیگناتور (Signature-Based Detection): این روش قدیمیترین و شناختهشدهترین روش شناسایی بدافزار است. در این روش، آنتیویروس از یک پایگاه داده از سیگناتورهای بدافزارها استفاده میکند. سیگناتورها مانند امضاهای منحصر به فردی هستند که برای هر بدافزار یا خانوادهای از بدافزارها تعریف میشوند. هنگامی که آنتیویروس یک فایل را اسکن میکند، آن را با سیگناتورهای موجود در پایگاه داده مقایسه میکند. اگر تطبیق پیدا کرد، فایل به عنوان بدافزار شناسایی و حذف میشود.
- شناسایی رفتاری (Behavioral Detection): این روش بر اساس رفتار فایلها و برنامهها عمل میکند. آنتیویروسها با مشاهده فعالیتهای مشکوک مانند تغییرات غیرمجاز در سیستم، دسترسی به فایلهای حساس یا ارتباط با سرورهای مشکوک، میتوانند بدافزارها را شناسایی کنند. این روش به ویژه در برابر بدافزارهای جدید و ناشناخته مؤثر است.
- شناسایی هیش (Heuristic Detection): این روش از الگوریتمهای هوشمند برای شناسایی الگوهای مشکوک در کد برنامهها استفاده میکند. اگرچه ممکن است در برخی موارد به اشتباه فایلهای سالم را به عنوان بدافزار شناسایی کند، اما در شناسایی بدافزارهای جدید و تغییر یافته بسیار مفید است.
- شناسایی مبتنی بر هوش مصنوعی (AI-Based Detection): امروزه بسیاری از آنتیویروسها از تکنیکهای هوش مصنوعی و یادگیری ماشین برای شناسایی بدافزارها استفاده میکنند. این روشها میتوانند با تحلیل دادههای بزرگ و شناسایی الگوهای پیچیده، تهدیدات جدید را پیشبینی و شناسایی کنند.
هر یک از این روشها مزایا و معایبی دارد و آنتیویروسهای مدرن معمولاً ترکیبی از این روشها را برای افزایش دقت و کارایی خود به کار میبرند.
چرا برخی بدافزارها توسط آنتیویروس شناسایی نمیشوند؟
در برخی موارد، آنتیویروسها نتوانستهاند بدافزارها را شناسایی کنند. دلایل اصلی این مشکل عبارتند از:
- بدافزارهای جدید و ناشناخته: اگر یک بدافزار تازه منتشر شده باشد و سیگناتور آن در پایگاه داده آنتیویروس وجود نداشته باشد، شناسایی آن دشوار خواهد بود.
- تغییرات در کد بدافزار: برخی بدافزارها به گونهای طراحی میشوند که کد آنها بهطور مداوم تغییر کند تا از شناسایی توسط سیگناتورهای ثابت جلوگیری شود.
- استفاده از تکنیکهای پنهانکاری: برخی بدافزارها از روشهایی مانند رمزگذاری یا تغییر نام فایل برای پنهانکاری استفاده میکنند که شناسایی آنها را دشوار میسازد.
- نقص در روشهای شناسایی: در برخی موارد، روشهای شناسایی مانند هیش یا رفتاری ممکن است به اشتباه فایلهای سالم را به عنوان بدافزار شناسایی کنند یا از شناسایی برخی تهدیدات جدید ناتوان باشند.
برای مقابله با این مشکلات، استفاده از آنتیویروسهای بهروز و ترکیبی از روشهای شناسایی مختلف ضروری است.
نکات مهم برای افزایش امنیت سیستم در برابر بدافزارها
برای محافظت بهتر از سیستم خود در برابر بدافزارها، علاوه بر استفاده از آنتیویروس، میتوانید از نکات زیر استفاده کنید:
- بهروزرسانی مداوم آنتیویروس: اطمینان حاصل کنید که پایگاه داده سیگناتورهای آنتیویروس شما بهروز است. بسیاری از بدافزارهای جدید هر روز منتشر میشوند و بهروزرسانی مداوم میتواند از شناسایی آنها کمک کند.
- اسکن منظم سیستم: انجام اسکنهای منظم با آنتیویروس میتواند به شناسایی و حذف بدافزارهای پنهان کمک کند.
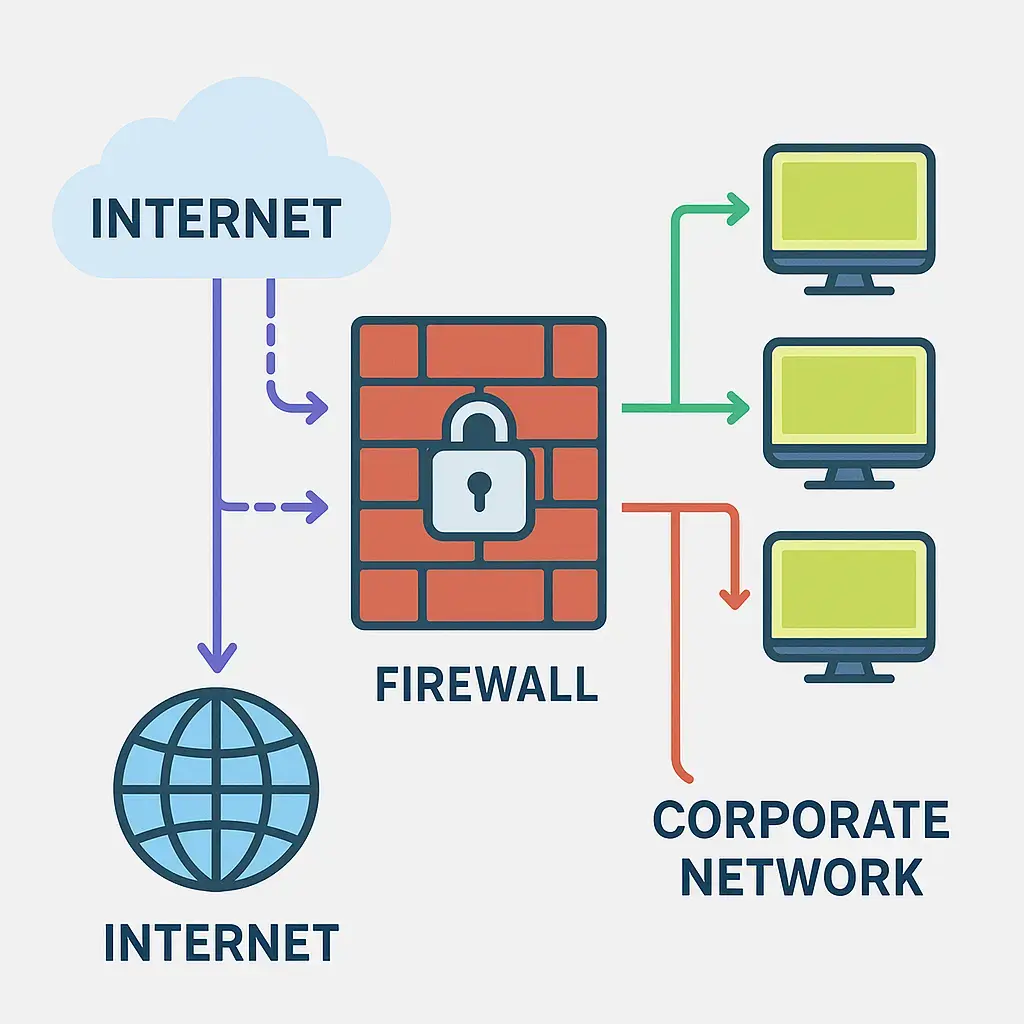
- استفاده از فایروال: فایروال میتواند از ورود تهدیدات از طریق شبکه جلوگیری کند و به عنوان یک لایه دفاعی اضافی عمل کند.
- دقت در دانلود فایلها: تنها از منابع معتبر برای دانلود فایلها استفاده کنید و از دانلود فایلهای مشکوک یا ایمیلهای ناشناس خودداری نمایید.
- استفاده از حساب کاربری محدود: اگر ممکن است، از حساب کاربری محدود برای استفاده روزانه استفاده کنید تا در صورت آلوده شدن سیستم، آسیب به حداقل برسد.
- پشتیبانی از نرمافزارهای امنیتی دیگر: علاوه بر آنتیویروس، از ابزارهای امنیتی دیگری مانند ضد اسپایور، ضد رنسومویر و ابزارهای مدیریت رمز عبور استفاده کنید.
همچنین، آگاهی از روشهای جدید بدافزارها و تهدیدات سایبری میتواند به شما کمک کند تا بهتر از سیستم خود محافظت کنید.
آنتیویروسهای پیشرفته و آینده شناسایی بدافزارها
با پیشرفت فناوری، آنتیویروسها نیز در حال تکامل هستند. امروزه بسیاری از شرکتهای امنیتی از تکنیکهای پیشرفتهای مانند:
- یادگیری عمیق (Deep Learning)
- تحلیل شبکه و ترافیک اینترنت
- استفاده از بلاکچین برای شناسایی تهدیدات
- ارتباط بین دستگاهها برای شناسایی تهدیدات در مقیاس بزرگ
استفاده میکنند. این تکنیکها میتوانند دقت شناسایی بدافزارها را افزایش داده و از آسیبهای احتمالی جلوگیری کنند.
در آینده، با پیشرفت هوش مصنوعی و یادگیری ماشین، آنتیویروسها قادر خواهند بود تهدیدات جدید را با دقت بیشتری شناسایی و از آنها محافظت کنند. همچنین، استفاده از روشهای پیشبینیای مانند تحلیل دادههای بزرگ میتواند به پیشگیری از نفوذ بدافزارها کمک کند.
نکات کاربردی برای انتخاب آنتیویروس مناسب
انتخاب آنتیویروس مناسب میتواند تأثیر زیادی بر امنیت سیستم شما داشته باشد. در انتخاب آنتیویروس، به نکات زیر توجه کنید:
- دقت شناسایی: بررسی گزارشهای آزمایشگاههای امنیتی مانند AV-Test یا AV-Comparatives میتواند به شما کمک کند تا آنتیویروسهای با دقت بالا را انتخاب کنید.
- تاثیر بر عملکرد سیستم: برخی آنتیویروسها ممکن است عملکرد سیستم را کاهش دهند. انتخاب یک آنتیویروس سبک و کارآمد میتواند تجربه کاربری بهتری را فراهم کند.
- پشتیبانی و بهروزرسانی: اطمینان حاصل کنید که شرکت سازنده آنتیویروس پشتیبانی مناسب و بهروزرسانیهای منظم را ارائه میدهد.
- ویژگیهای اضافی: برخی آنتیویروسها ویژگیهای اضافی مانند محافظت از شبکه، مدیریت رمز عبور یا محافظت از هویت را ارائه میدهند که میتواند برای شما مفید باشد.
- سادهلحاظه و کاربردی بودن: اگر با مفاهیم فنی آشنایی چندانی ندارید، انتخاب یک آنتیویروس با رابط کاربری ساده و کاربردی میتواند تجربه بهتری را فراهم کند.
در نهایت، انتخاب آنتیویروس مناسب بستگی به نیازهای خاص شما دارد. اگر به دنبال راهنمایی بیشتر در انتخاب آنتیویروس هستید، میتوانید در مورد ویژگیها و مزایا و معایب هر محصول مطالعه کنید یا از نظرات کاربران دیگر استفاده کنید.
برای اطلاعات بیشتر در مورد آخرین تهدیدات سایبری و راهکارهای امنیتی، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.