در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای حمله به اطلاعات شخصی، فیشینگ است. این روش توسط هکرها برای سرقت اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات بانکی و حتی هویت دیجیتال افراد استفاده میشود. اما فیشینگ دقیقاً چیست؟ چگونه کار میکند؟ و چگونه میتوان از آن در امان ماند؟ در این مقاله به بررسی این موضوعات میپردازیم و نکات کاربردی برای شناسایی و جلوگیری از فیشینگ را ارائه میدهیم.
فیشینگ چیست؟
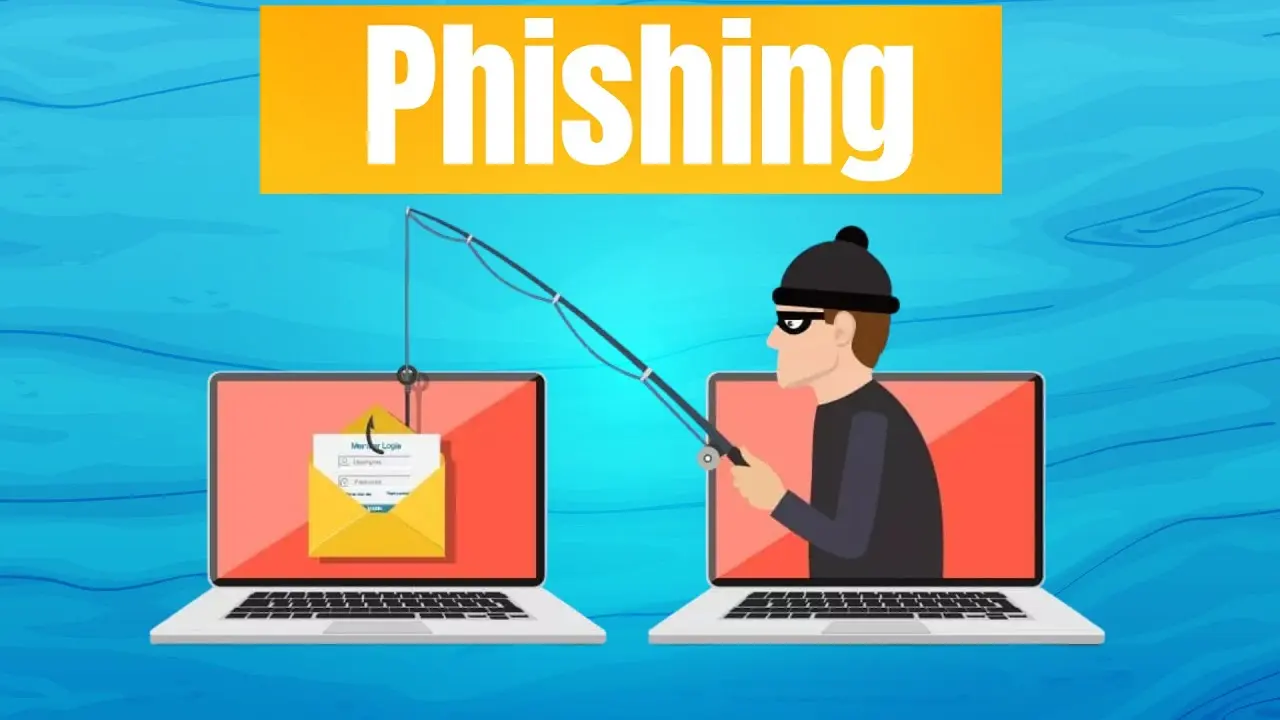
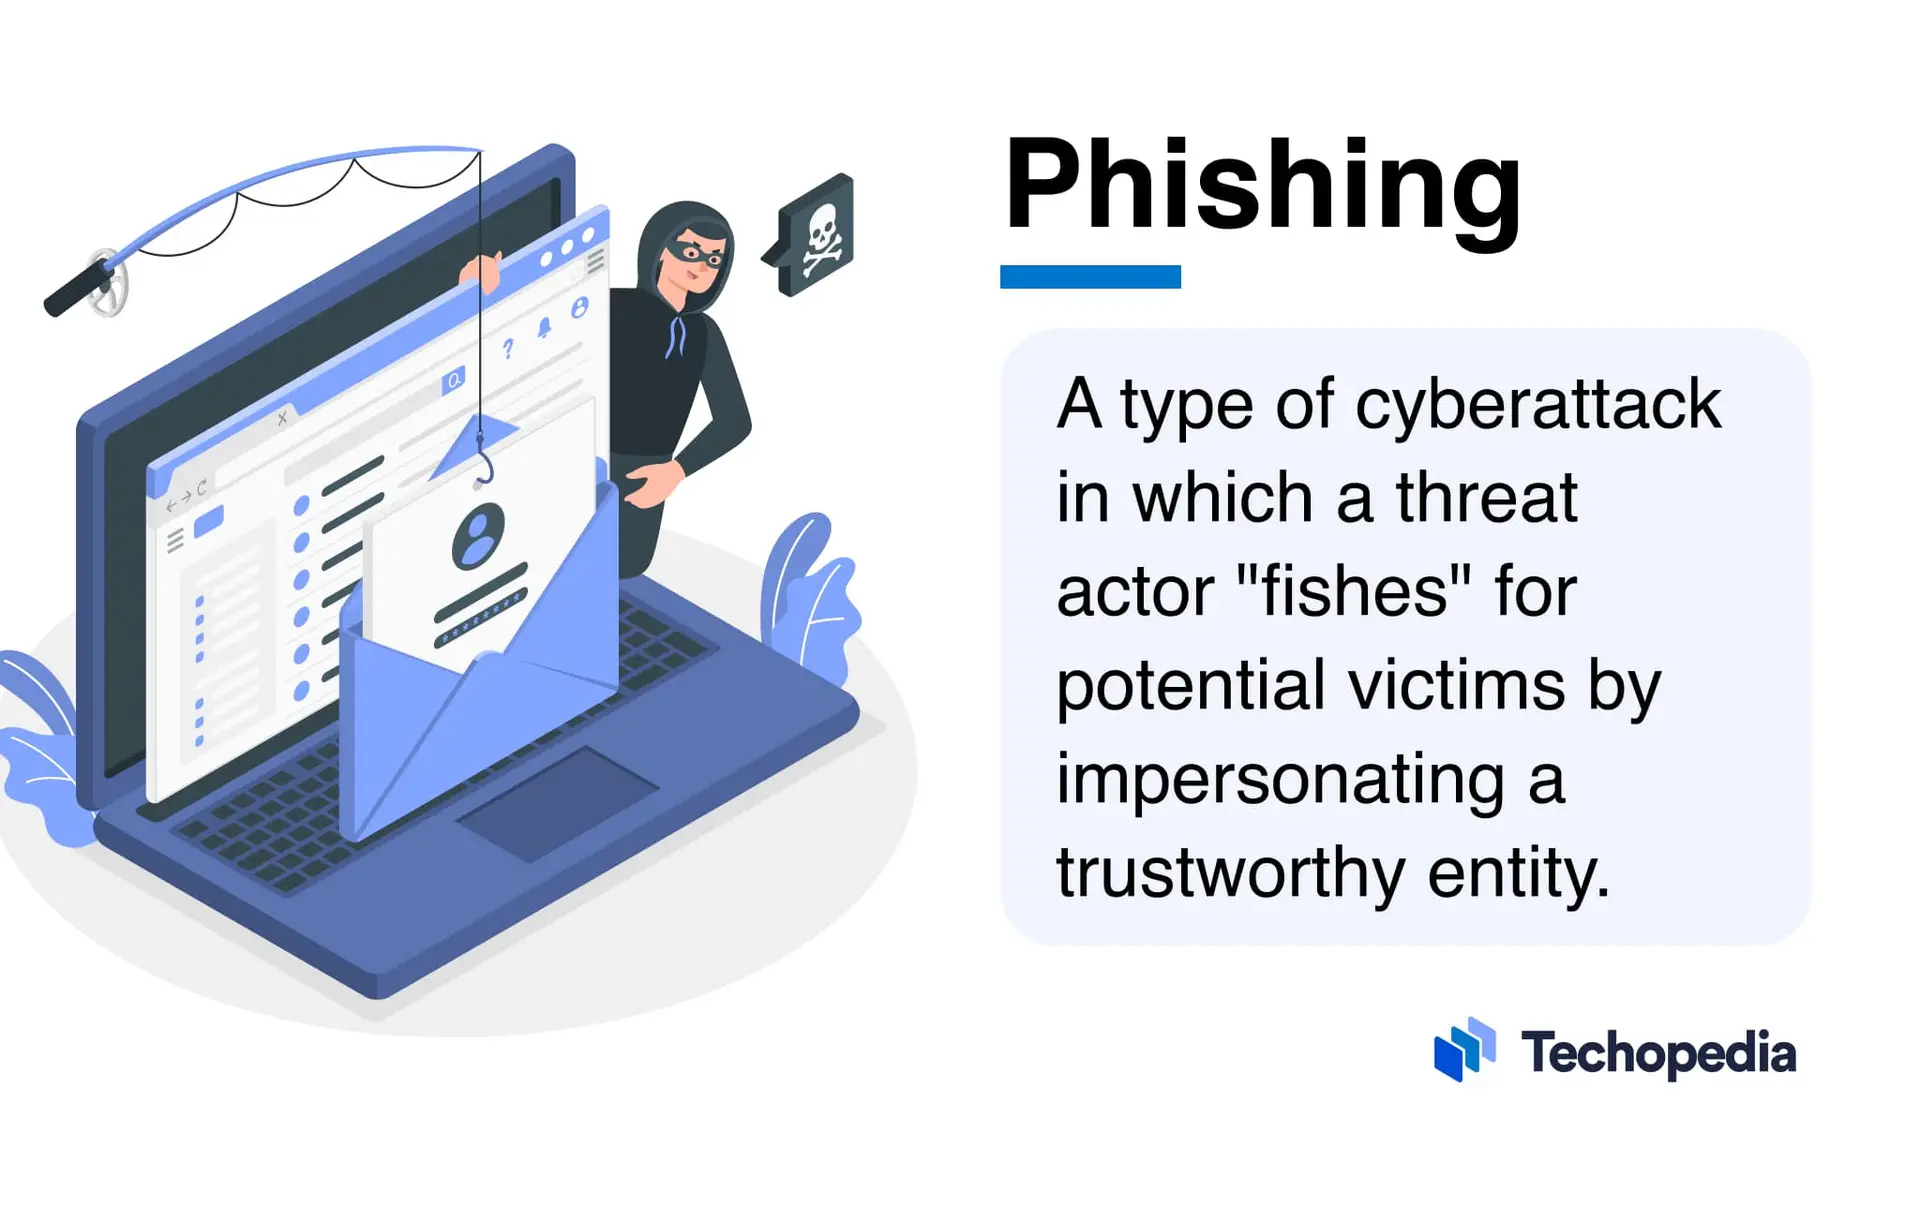
فیشینگ یک روش حمله سایبری است که در آن مهاجم با استفاده از ایمیل، پیامک، شبکههای اجتماعی یا حتی تماس تلفنی، کاربر را فریب میدهد تا اطلاعات شخصی یا مالی خود را فاش کند. این روش به این دلیل نامگذاری شده است که شبیه به ماهیگیری است: هکرها مانند ماهیگیران، با استفاده از «نکات» یا «چندین» (phishing) در آب، صید میکنند. در اینجا، «نکات» یا «چندین» به پیامهای فریبندهای اشاره دارد که کاربر را به کلیک کردن یا وارد کردن اطلاعات خود ترغیب میکند.
هکرها معمولاً از روشهای مختلفی برای انجام فیشینگ استفاده میکنند، از جمله:
- ایمیلهای فریبنده: ارسال ایمیلهایی که به نظر رسمی و معتبر میرسند، مانند ایمیلهای بانکها، شرکتهای بزرگ یا سازمانهای دولتی.
- پیامکهای مخدوش: ارسال پیامکهایی که کاربر را به کلیک کردن روی لینکهای مشکوک یا وارد کردن اطلاعات خود ترغیب میکنند.
- سایتهای کلون: ایجاد سایتهای تقلبی که شبیه به سایتهای اصلی هستند، مانند سایتهای بانکداری یا شبکههای اجتماعی.
- پیامهای شبکههای اجتماعی: ارسال پیامهای خصوصی یا عمومی در شبکههای اجتماعی که کاربر را به کلیک کردن روی لینکهای مشکوک ترغیب میکنند.
- تماسهای تلفنی: استفاده از تماسهای تلفنی برای فریب کاربر و دریافت اطلاعات شخصی یا مالی.
چگونه اطلاعات کاربران سرقت میشود؟
هکرها با استفاده از روشهای فیشینگ، اطلاعات کاربران را به روشهای مختلفی سرقت میکنند. برخی از این روشها عبارتند از:
- فریب برای وارد کردن اطلاعات: هکرها ممکن است کاربر را به وارد کردن اطلاعات شخصی یا مالی خود در یک فرم آنلاین ترغیب کنند. این فرمها ممکن است شبیه به فرمهای رسمی باشند، اما در واقع به سرورهای هکرها متصل هستند.
- لینکهای مخدوش: کاربر ممکن است روی لینکهای مشکوک کلیک کند که در واقع به سایتهای کلون یا مخرب متصل هستند. این لینکها ممکن است در ایمیلها، پیامکها یا شبکههای اجتماعی قرار داشته باشند.
- فایلهای ضار: هکرها ممکن است فایلهای ضار را به کاربر ارسال کنند که در صورت باز کردن، ویروسها یا مالویرها را به دستگاه کاربر نصب میکنند. این ویروسها میتوانند اطلاعات شخصی کاربر را سرقت کنند.
- استفاده از نرمافزارهای جاسوسی: برخی از نرمافزارهای جاسوسی میتوانند اطلاعات کلیدهای فشار داده شده توسط کاربر را ثبت کنند (کیلاگرها). این نرمافزارها ممکن است به صورت مخفیانه روی دستگاه کاربر نصب شوند.
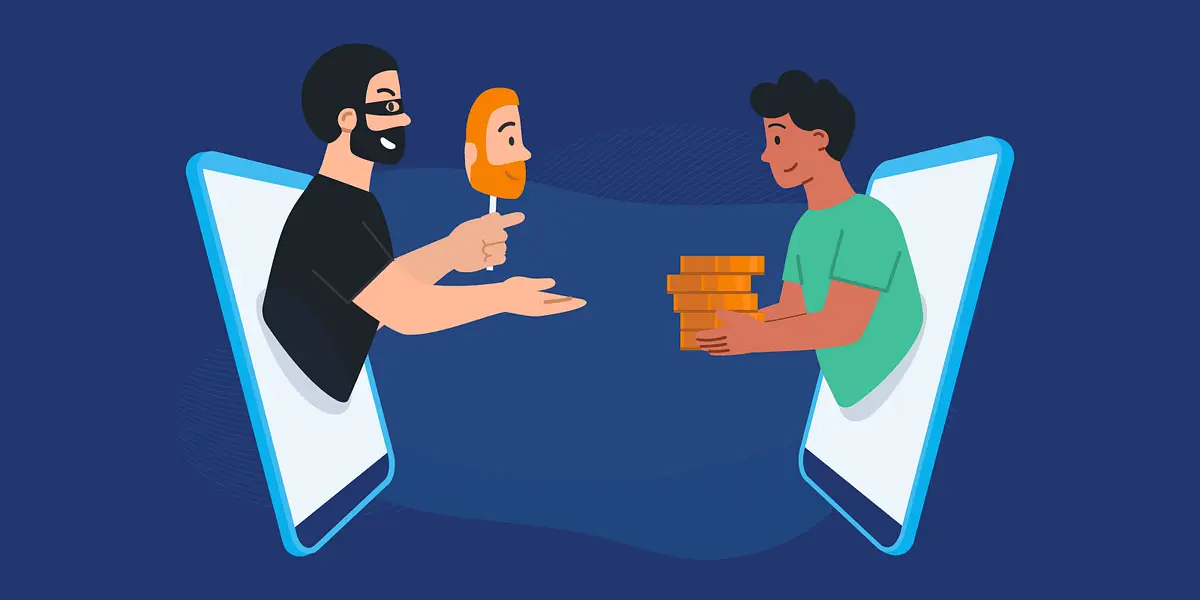
- استفاده از مهندسی اجتماعی: هکرها ممکن است از روشهای مهندسی اجتماعی برای فریب کاربر استفاده کنند، مانند ایجاد احساس اضطراری یا ترس در کاربر برای ترغیب او به انجام اقداماتی که در غیر این صورت انجام نمیداد.
نکات کاربردی برای شناسایی فیشینگ
شناسایی فیشینگ در مراحل اولیه میتواند از سرقت اطلاعات جلوگیری کند. در این بخش، برخی از نکات کاربردی برای شناسایی پیامها و لینکهای مشکوک را بررسی میکنیم:
- آدرس ایمیل یا فرستنده: بررسی کنید که آدرس ایمیل فرستنده معتبر است یا خیر. ایمیلهای فریبنده معمولاً از آدرسهای مشکوک یا غیرمعمول استفاده میکنند.
- لینکهای مشکوک: قبل از کلیک کردن روی لینکها، با گذاشتن موس روی لینک، آدرس واقعی آن را بررسی کنید. اگر لینک به یک سایت غیرمعمول یا مشکوک اشاره دارد، احتمالاً فریبنده است.
- متن و گرافیک: بررسی کنید که متن و گرافیک ایمیل یا پیامک طبیعی است یا خیر. ایمیلهای فریبنده ممکن است دارای خطاهای املایی، گرافیکهای غیرمعمول یا متنهای غیرطبیعی باشند.
- درخواست اطلاعات حساس: هیچ سازمان معتبری اطلاعات حساس مانند رمز عبور، اطلاعات بانکی یا اطلاعات شخصی را از طریق ایمیل یا پیامک درخواست نمیکند. اگر چنین درخواستی دریافت کردید، احتمالاً فریبنده است.
- پیامهای غیرمعمول: اگر پیام یا ایمیل حاوی درخواستهای غیرمعمول مانند «عمل سریع انجام دهید» یا «حساب شما مسدود خواهد شد» باشد، احتمالاً فریبنده است.
اشتباهات رایج کاربران در برابر فیشینگ
بسیاری از کاربران به دلیل عدم آگاهی یا بیتوجهی، دچار فیشینگ میشوند. برخی از اشتباهات رایج عبارتند از:
- کلیک کردن روی لینکهای مشکوک: بسیاری از کاربران بدون بررسی لینکها، روی آنها کلیک میکنند و به سایتهای کلون یا مخرب هدایت میشوند.
- وارد کردن اطلاعات در فرمهای غیرمعمول: برخی از کاربران بدون بررسی دقیق، اطلاعات خود را در فرمهای مشکوک وارد میکنند.
- نادیده گرفتن هشدارهای امنیتی: برخی از کاربران هشدارهای امنیتی مانند «این سایت امن نیست» را نادیده میگیرند و به فعالیت خود ادامه میدهند.
- استفاده از رمزهای عبور ساده: استفاده از رمزهای عبور ساده یا تکراری میتواند خطر سرقت اطلاعات را افزایش دهد، زیرا هکرها میتوانند با استفاده از روشهای مختلف، این رمزها را حدس بزنند.
- نادیده گرفتن بهروزرسانیهای نرمافزاری: عدم بهروزرسانی نرمافزارها میتواند دستگاه کاربر را آسیبپذیر کند و هکرها بتوانند از این vulnerabilites برای سرقت اطلاعات استفاده کنند.
چگونه از فیشینگ در امان بمانیم؟
برای جلوگیری از فیشینگ و سرقت اطلاعات، میتوانید از روشهای زیر استفاده کنید:
- استفاده از نرمافزارهای ضدویروس: نصب و بهروزرسانی نرمافزارهای ضدویروس میتواند از دستگاه شما در برابر ویروسها و مالویرها محافظت کند.
- استفاده از مدیریت رمز عبور: استفاده از مدیران رمز عبور میتواند به شما کمک کند تا رمزهای عبور پیچیده و منحصر به فرد برای هر حساب ایجاد کنید.
- فعال کردن احراز هویت دو مرحلهای: فعال کردن احراز هویت دو مرحلهای میتواند امنیت حسابهای شما را افزایش دهد، زیرا حتی اگر رمز عبور شما سرقت شود، هکرها بدون کد تأیید دوم نمیتوانند به حساب شما دسترسی پیدا کنند.
- بررسی ایمیلها و پیامکها: قبل از کلیک کردن روی لینکها یا وارد کردن اطلاعات، ایمیلها و پیامکها را با دقت بررسی کنید.
- بهروزرسانی نرمافزارها: بهروزرسانی نرمافزارها و سیستم عامل میتواند vulnerabilites امنیتی را برطرف کند و دستگاه شما را در برابر حملات محافظت کند.
- آگاهی از روشهای مهندسی اجتماعی: آگاهی از روشهای مهندسی اجتماعی میتواند به شما کمک کند تا پیامهای فریبنده را شناسایی و از آنها دوری کنید.
در نهایت، آگاهی و احتیاط در برابر فیشینگ میتواند از سرقت اطلاعات شما جلوگیری کند. با پیروی از نکات کاربردی و اجتناب از اشتباهات رایج، میتوانید امنیت اطلاعات خود را افزایش دهید. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت از اطلاعات شخصی، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.