در دنیای دیجیتالی امروز، شرکتها با چالشهای جدیدی روبرو هستند که یکی از مهمترین آنها، تهدیدات سایبری است. هر روز گزارشهای جدیدی از حملات سایبری منتشر میشود که نشان میدهد هیچ سازمانی از این خطرات در امان نیست. از شرکتهای کوچک تا بزرگترین شرکتهای چندملیتی، همه در معرض خطر هستند. اما چگونه میتوان به این تهدیدات پاسخ داد؟ اینجاست که نقش طرح پاسخ به حادثه سایبری اهمیت پیدا میکند.
طرح پاسخ به حادثه سایبری (Cyber Incident Response Plan) یک راهنما سازمانیافته برای شناسایی، پاسخدهی و بازیابی از حملات سایبری است. این طرح به شرکتها کمک میکند تا در صورت بروز یک حادثه سایبری، بهطور سریع و مؤثر عمل کنند و از آسیبهای جدی جلوگیری کنند. اما چرا هر شرکت به این طرح نیاز دارد؟ و چه نکاتی باید در طراحی آن مد نظر قرار گیرد؟ در این مقاله به این سوالات پاسخ خواهیم داد.
چرا طرح پاسخ به حادثه سایبری ضروری است؟
هر شرکت، چه کوچک و چه بزرگ، دادههای حساسی دارد که در صورت دستیابی مهاجمان به آنها، میتواند منجر به مشکلات جدی شود. از اطلاعات مشتریان گرفته تا دادههای مالی و استراتژیک، هر نوع اطلاعاتی میتواند هدف حملات سایبری قرار گیرد. اما چرا باید یک طرح مخصوص برای پاسخ به این حوادث داشته باشیم؟
- کاهش زمان پاسخدهی: زمانی که یک حادثه سایبری رخ میدهد، هر ثانیه مهم است. یک طرح آماده میتواند به تیمهای امنیتی کمک کند تا سریعتر عمل کنند و آسیب را به حداقل برسانند.
- کاهش هزینهها: اگر یک حادثه سایبری بدون برنامهریزی مدیریت شود، هزینههای مربوط به آن میتواند بسیار بالا برود. از جریمههای قانونی گرفته تا هزینههای بازیابی و خسارات نامشخص، همه این موارد میتوانند با یک طرح مناسب کاهش یابند.
- حفظ شهرت: یک حادثه سایبری میتواند به سرعت به یک بحران عمومی تبدیل شود و باعث از دست دادن اعتماد مشتریان شود. یک طرح پاسخدهی مناسب میتواند به شرکت کمک کند تا بهطور شفاف و مؤثر با این بحران مقابله کند.
- پیشگیری از تکرار: با تحلیل حادثه و بررسی نقاط ضعف، شرکت میتواند از تکرار حملات مشابه جلوگیری کند و سیستمهای خود را تقویت کند.
همچنین، بسیاری از قوانین و مقررات بینالمللی و ملی، مانند GDPR در اروپا یا قانون حفاظت از اطلاعات شخصی در ایران، شرکتها را ملزم به داشتن یک طرح پاسخدهی مناسب میکنند. عدم وجود چنین طرحی میتواند منجر به جریمههای سنگین و حتی بسته شدن کسبوکار شود.
نکات کلیدی در طراحی طرح پاسخ به حادثه سایبری
طراحی یک طرح پاسخدهی مؤثر نیازمند برنامهریزی دقیق و در نظر گرفتن چندین عامل است. در ادامه، به برخی از نکات مهم در این زمینه میپردازیم:
1. شناسایی تهدیدات و vulnerabilites
اولین گام در طراحی طرح پاسخدهی، شناسایی تهدیدات احتمالی و نقاط ضعف سیستم است. این شامل بررسی سیستمهای اطلاعاتی، نرمافزارها، سختافزارها و حتی رفتار کارکنان در برابر حملات سایبری است. با انجام تحلیل خطر (Risk Assessment)، شرکت میتواند بهتر درک کند که کدام بخشها در معرض خطر بیشتری قرار دارند.
برای مثال، اگر یک شرکت از نرمافزارهای قدیمی استفاده میکند که پشتیبانی نمیشوند، این نرمافزارها میتوانند هدف اصلی مهاجمان باشند. یا اگر کارکنان آموزش کافی در زمینه امنیت سایبری ندارند، احتمال وقوع حملات فیشینگ یا مهندسی اجتماعی افزایش مییابد.
2. تعریف نقشها و مسئولیتها
در یک حادثه سایبری، هر ثانیه مهم است و نیاز به همکاری تیمهای مختلف مانند IT، امنیتی، حقوقی و روابط عمومی وجود دارد. بنابراین، تعریف نقشها و مسئولیتهای هر فرد یا تیم در طرح پاسخدهی بسیار مهم است.
- تیم IT: مسئول تشخیص و کنترل حادثه است.
- تیم امنیتی: بررسی منابع حمله و جلوگیری از تکرار آن را بر عهده دارد.
- تیم حقوقی: با مسائل قانونی و مقررات مربوطه سروکار دارد.
- تیم روابط عمومی: با مشتریان و رسانهها ارتباط برقرار میکند و از حفظ شهرت شرکت میکوشد.
همچنین، باید یک فرد یا تیم مسئول کلیدی (Incident Response Team) تعیین شود که در زمان بحران، هماهنگی کلی را بر عهده دارد.
3. ایجاد یک خط ارتباطی واضح
در زمان حادثه، ارتباط سریع و مؤثر بین تیمها و همچنین با مدیران ارشد بسیار مهم است. بنابراین، باید یک خط ارتباطی واضح و قابل دسترسی برای همه تعریف شود. این شامل استفاده از ابزارهای ارتباطی مانند تلفن، ایمیل، پیامرسانهای امن و حتی سیستمهای هشداردهی خودکار است.
همچنین، باید پروتکلهایی برای گزارشدهی حادثه تعریف شود. برای مثال، چگونه یک کارمند باید یک حمله احتمالی را گزارش دهد؟ چه اطلاعاتی باید در گزارش ارائه شود؟ این موارد باید بهطور دقیق مشخص شوند.
4. آمادهسازی برای بازیابی و بازسازی
پاسخدهی به یک حادثه سایبری تنها شامل کنترل آن نیست، بلکه بازیابی سیستمها و بازسازی دادهها نیز بخشی مهم از این فرآیند است. بنابراین، باید یک برنامه بازیابی فوری (Disaster Recovery Plan) داشته باشید که شامل پشتیبانگیری منظم دادهها، استفاده از سیستمهای redundancy و تستهای دورهای برای بررسی کارایی برنامه است.
همچنین، باید روشهایی برای ارزیابی آسیبها و تعیین اولویتهای بازیابی تعریف شود. برای مثال، کدام دادهها و سیستمها باید اولویت داشته باشند؟ چگونه میتوان از تکرار آسیب جلوگیری کرد؟
5. آموزش و آگاهیبخشی
یکی از مهمترین عوامل در پیشگیری از حملات سایبری، آموزش کارکنان است. بسیاری از حملات سایبری از طریق خطاهای انسانی رخ میدهند، مانند کلیک کردن بر روی لینکهای مشکوک یا استفاده از کلمه عبور ضعیف.
بنابراین، باید برنامههای آموزش مداوم برای کارکنان در زمینه امنیت سایبری برگزار شود. این آموزشها باید شامل مواردی مانند شناسایی حملات فیشینگ، استفاده از کلمه عبور امن، و رفتارهای ایمن در محیط کار باشد.
6. تست و بهروزرسانی مداوم
یک طرح پاسخدهی تنها با طراحی آن کامل نمیشود. باید بهطور دورهای تست شود تا اطمینان حاصل شود که در زمان واقعی نیز مؤثر است. این تستها میتواند شامل شبیهسازی حملات سایبری، تمرینهای پاسخدهی و بررسی نقاط ضعف باشد.
همچنین، با تغییرات مداوم در تهدیدات سایبری، طرح باید بهطور منظم بهروزرسانی شود. این شامل بررسی آخرین تهدیدات، بهروزرسانی نرمافزارها و سختافزارها، و تغییرات در قوانین و مقررات است.
چگونه یک طرح پاسخدهی مؤثر طراحی کنیم؟
طراحی یک طرح پاسخدهی مؤثر نیازمند برنامهریزی دقیق و همکاری بین تیمهای مختلف است. در این بخش، به برخی از گامهای کلیدی برای طراحی چنین طرحی میپردازیم:
1. تحلیل خطر و ارزیابی vulnerabilites
اولین گام، انجام تحلیل خطر برای شناسایی تهدیدات احتمالی و vulnerabilites سیستم است. این تحلیل باید شامل بررسی سیستمهای اطلاعاتی، شبکهها، نرمافزارها و حتی رفتار کارکنان باشد. با انجام این تحلیل، میتوانید بهتر درک کنید که کدام بخشها در معرض خطر بیشتری قرار دارند.
ابزارهای مختلفی برای تحلیل خطر وجود دارد، مانند تحلیل vulnerabilites، تست نفوذ (Penetration Testing) و بررسی logs سیستم. استفاده از این ابزارها میتواند به شما کمک کند تا نقاط ضعف سیستم را شناسایی و برطرف کنید.
2. تعریف فرآیند پاسخدهی
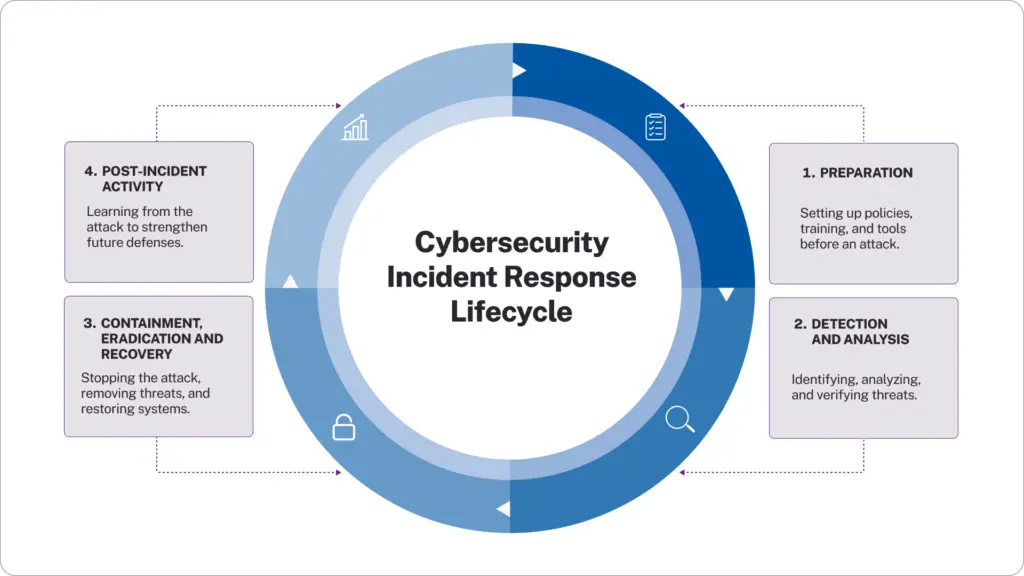
پس از شناسایی تهدیدات، باید فرآیند پاسخدهی را تعریف کنید. این فرآیند باید شامل گامهای زیر باشد:
- شناسایی: تشخیص اینکه آیا یک حادثه سایبری رخ داده یا خیر.
- ارزیابی: تعیین نوع حادثه، شدت آن و تأثیر آن بر سیستمها.
- کنترل: اقدامات لازم برای کنترل و محدود کردن آسیب.
- بازیابی: بازگرداندن سیستمها به حالت عادی و بازیابی دادهها.
- تحلیل پس از حادثه: بررسی علل حادثه و جلوگیری از تکرار آن.
هر یک از این گامها باید بهطور دقیق تعریف شود و مسئولیتهای مربوطه به تیمهای مختلف واگذار شود.
3. ایجاد یک تیم پاسخدهی متمرکز
تیم پاسخدهی باید شامل افراد با مهارتهای مختلف باشد، از جمله متخصصان IT، امنیتی، حقوقی و روابط عمومی. این تیم باید در زمان بحران بتواند بهطور مؤثر با یکدیگر همکاری کنند و تصمیمات سریع و دقیق بگیرند.
همچنین، باید یک فرد مسئول کلیدی (Incident Response Leader) تعیین شود که هماهنگی کلی تیم را بر عهده دارد و در صورت لزوم، با مدیران ارشد شرکت در ارتباط است.
4. استفاده از ابزارهای مناسب
ابزارهای مختلفی برای پاسخدهی به حادثه سایبری وجود دارد، مانند سیستمهای تشخیص نفوذ (IDS)، سیستمهای پیشگیری از نفوذ (IPS)، ابزارهای تحلیل logs و ابزارهای مدیریت حادثه. استفاده از این ابزارها میتواند به تیم پاسخدهی کمک کند تا سریعتر و مؤثرتر عمل کنند.
همچنین، باید ابزارهای ارتباطی امن برای هماهنگی بین تیمها استفاده شود. این ابزارها باید قادر به ارسال هشدارهای فوری و مدیریت اطلاعات حساس باشند.
5. تست و بهبود مداوم
پس از طراحی طرح پاسخدهی، باید بهطور دورهای آن را تست کنید. این تستها میتواند شامل شبیهسازی حملات سایبری، تمرینهای پاسخدهی و بررسی نقاط ضعف باشد. با انجام این تستها، میتوانید اطمینان حاصل کنید که طرح در زمان واقعی نیز مؤثر است.
همچنین، باید طرح را بهطور منظم بهروزرسانی کنید. این شامل بررسی آخرین تهدیدات سایبری، بهروزرسانی نرمافزارها و سختافزارها، و تغییرات در قوانین و مقررات است.
چالشهای رایج در اجرای طرح پاسخدهی
در حالی که طراحی یک طرح پاسخدهی مؤثر بسیار مهم است، اجرای آن نیز با چالشهایی همراه است. برخی از چالشهای رایج شامل:
- عدم آگاهی کارکنان: اگر کارکنان آموزش کافی در زمینه امنیت سایبری ندارند، ممکن است در زمان حادثه به درستی عمل نکنند.
- عدم هماهنگی بین تیمها: اگر تیمهای مختلف به درستی با یکدیگر هماهنگی نکنند، ممکن است پاسخدهی به حادثه کند و غیرمؤثر باشد.
- عدم پشتیبانگیری مناسب: اگر دادهها به درستی پشتیبانگیری نشده باشند، بازیابی سیستمها پس از حادثه بسیار دشوار خواهد بود.
- عدم بهروزرسانی طرح: اگر طرح بهطور منظم بهروزرسانی نشود، ممکن است با تهدیدات جدید سازگار نباشد.
برای مقابله با این چالشها، باید برنامههای آموزش مداوم برای کارکنان برگزار شود، هماهنگی بین تیمها تقویت شود، پشتیبانگیری دادهها بهطور منظم انجام شود و طرح بهطور دورهای بهروزرسانی شود.
نکات کاربردی برای بهبود طرح پاسخدهی
برای بهبود طرح پاسخدهی به حادثه سایبری، میتوانید از نکات زیر استفاده کنید:
- استفاده از بهترین شیوهها: بررسی بهترین شیوههای صنعت و استفاده از آنها در طرح پاسخدهی میتواند به بهبود کارایی آن کمک کند.
- همکاری با متخصصان: همکاری با متخصصان امنیت سایبری میتواند به شما کمک کند تا طرح را بهطور دقیقتر طراحی کنید و از تجربیات آنها بهرهمند شوید.
- استفاده از ابزارهای خودکار: ابزارهای خودکار میتوانند در تشخیص سریعتر حملات سایبری و پاسخدهی به آنها کمک کنند.
- آموزش مداوم: آموزش کارکنان در زمینه امنیت سایبری میتواند به کاهش خطر حملات سایبری کمک کند.
- تستهای دورهای: انجام تستهای دورهای میتواند به شما کمک کند تا نقاط ضعف طرح را شناسایی و برطرف کنید.
همچنین، میتوانید از تجربیات شرکتهای دیگر در زمینه پاسخدهی به حادثه سایبری استفاده کنید. برای مثال، مطالعه گزارشهای حادثه سایبری شرکتهای بزرگ و بررسی نحوه پاسخدهی آنها میتواند اطلاعات ارزشمندی برای شما فراهم کند.
در نهایت، باید توجه داشت که طرح پاسخدهی به حادثه سایبری یک فرآیند دینامیک است که باید بهطور مداوم بهبود یابد. با تغییرات مداوم در تهدیدات سایبری، باید طرح را نیز بهطور منظم بهروزرسانی کنید تا با آخرین تهدیدات سازگار باشد.
اگر به دنبال اطلاعات بیشتر در زمینه امنیت سایبری و بهترین شیوههای مدیریت آن هستید، میتوانید از منابع معتبر مانند ماشین مگ استفاده کنید. این وبسایت اطلاعات مفیدی در زمینه فناوری و امنیت سایبری ارائه میدهد و میتواند به شما کمک کند تا در این زمینه به روز بمانید.