حمله سایبری یکی از بزرگترین تهدیدات امنیتی برای سازمانها و افراد در دنیای دیجیتال امروز است. از سرقت اطلاعات شخصی گرفته تا خرابکاری در سیستمهای حیاتی، این حملات میتوانند پیامدهای جدی داشته باشند. اما پس از وقوع یک حمله، چه باید کرد؟ چگونه میتوان اطلاعات از دست رفته یا آسیبدیده را بازیابی کرد؟ این سوال برای بسیاری از مدیران IT، کاربران شخصی و حتی کسبوکارهای کوچک حیاتی است.
بازیابی اطلاعات پس از حمله سایبری فرایندی چندگانه است که شامل شناسایی آسیب، بازسازی دادهها، بررسی آسیبپذیریها و پیشگیری از تکرار حملات میشود. در این راهنما، به بررسی مراحل کلیدی این فرآیند میپردازیم تا بتوانید با اطمینان بیشتری به این چالش روبرو شوید.
مرحله اول: شناسایی و محدود کردن آسیب
اولین قدم پس از تشخیص حمله سایبری، شناسایی دقیق دامنه آسیب و محدود کردن آن است. این مرحله شامل بررسی سیستمها، شبکهها و دادههای آسیبدیده برای تعیین اینکه چه اطلاعاتی در معرض خطر بودهاند و چه بخشهایی از سیستم هنوز سالم هستند.
در این مرحله، باید:
- منبع حمله را شناسایی کنید. آیا حمله از طریق یک نرمافزار آسیبپذیر، خطای انسانی یا یک حمله هدفمند بودهاست؟
- دامنه آسیب را مشخص کنید. چه دادهها، سیستمها یا شبکههایی تحت تأثیر قرار گرفتهاند؟
- سیستمهای آسیبدیده را از شبکه جدا کنید تا از گسترش بیشتر آسیب جلوگیری شود.
- لوگهای سیستم را بررسی کنید تا ردی از فعالیتهای مشکوک پیدا کنید.
این مرحله بسیار مهم است، زیرا اگر آسیب به درستی شناسایی نشود، بازیابی اطلاعات ممکن است دشوارتر شود یا حتی غیرممکن گردد.
مرحله دوم: بازسازی و بازیابی دادهها
پس از محدود کردن آسیب، مرحله بعدی بازیابی دادههای از دست رفته یا آسیبدیده است. این مرحله به دو روش اصلی انجام میشود:
1. استفاده از پشتیبانگیری (Backup)
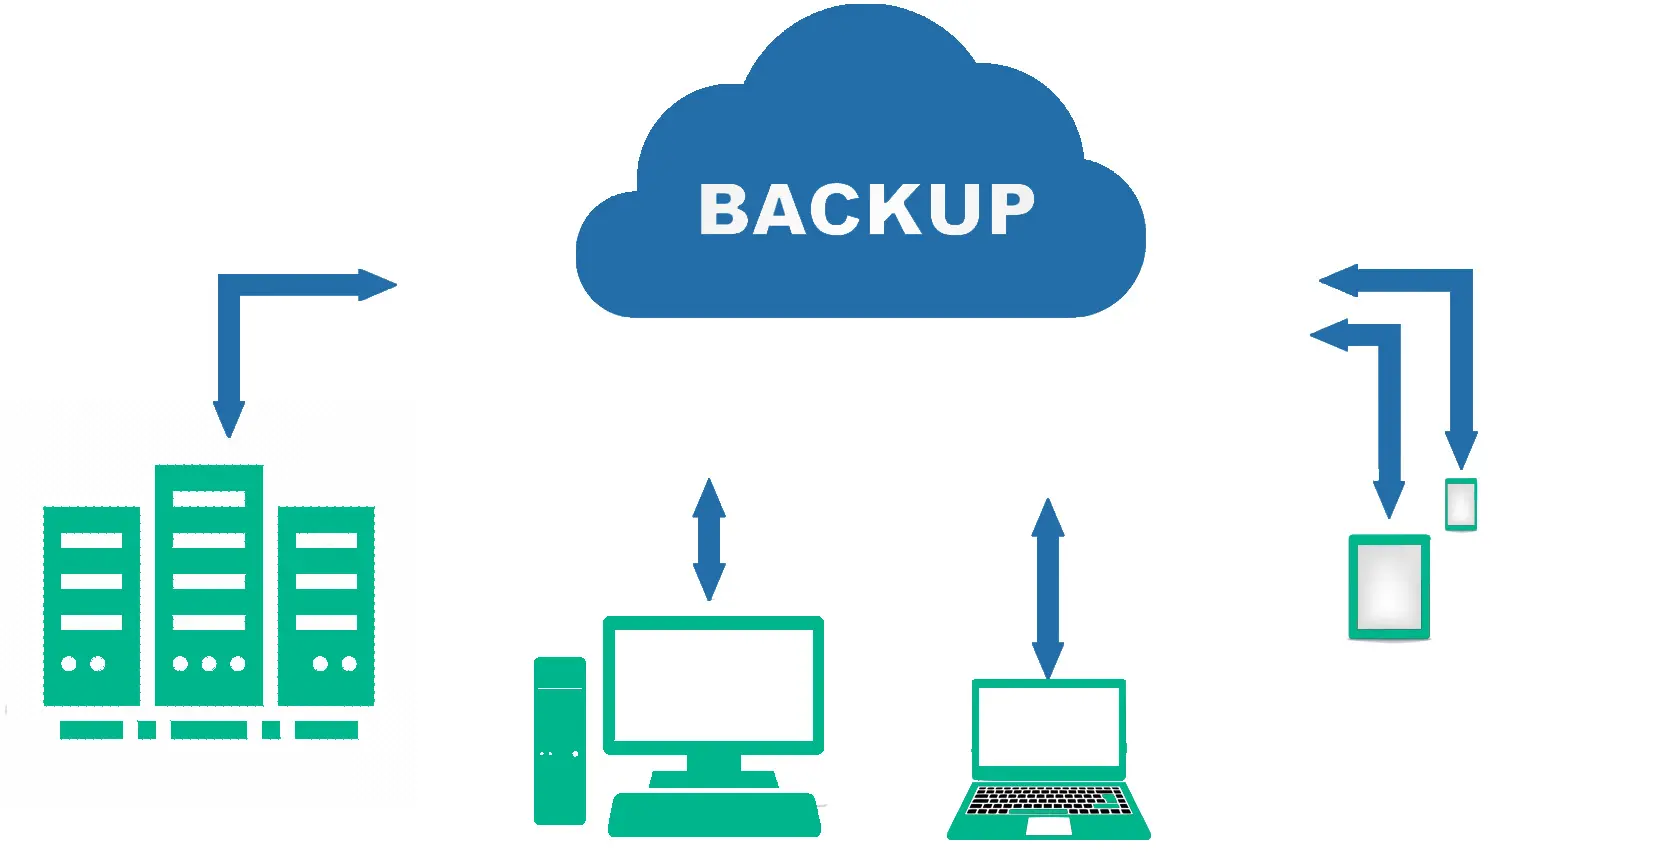
پشتیبانگیری یکی از بهترین روشهای پیشگیری و بازیابی پس از حمله سایبری است. اگر پشتیبانگیریهای منظم و امن داشته باشید، میتوانید دادههای خود را به سرعت بازیابی کنید. اما باید توجه داشته باشید که:
- پشتیبانگیری باید جدا از سیستم اصلی و در محیطی امن ذخیره شود تا در صورت حمله، همچنان قابل دسترسی باشد.
- پشتیبانگیری باید بهروز باشد و شامل تمام دادههای حیاتی باشد.
- در صورت امکان، از روشهای پشتیبانگیری چندگانه (مانند پشتیبانگیری در ابر و محلی) استفاده کنید.
2. بازیابی دادهها از منابع دیگر
اگر پشتیبانگیری موجود نباشد یا آسیبدیده باشد، ممکن است بتوانید دادهها را از منابع دیگری بازیابی کنید، مانند:
- نسخههای قبلی دادهها در سیستمهای دیگر (مانند نسخههای کنترل شده در Git یا پایگاههای داده قبلی).
- دادههای ذخیرهشده در سیستمهای خارجی (مانند ایمیلها یا فایلهای ذخیرهشده در سرویسهای ابری).
- استفاده از ابزارهای بازیابی داده (مانند ابزارهای بازیابی فایلهای حذفشده یا بازیابی اطلاعات از دیسکهای آسیبدیده).
در این مرحله، باید دقت کنید که دادههای بازیابیشده ممکن است شامل ویروس یا آسیبپذیریهای جدیدی باشند. بنابراین، قبل از استفاده از آنها، باید آنها را اسکن و پاکسازی کنید.
مرحله سوم: بررسی و تحلیل آسیبپذیریها
پس از بازیابی دادهها، باید به بررسی دقیق آسیبپذیریهای سیستم بپردازید تا از تکرار حملات جلوگیری کنید. این مرحله شامل:
- تحلیل ریشهای مشکل: چرا سیستم آسیب پذیر بود؟ آیا نرمافزارهای قدیمی، پیکربندی نادرست یا خطاهای انسانی در بازی داشتهاند؟
- بررسی آسیبپذیریهای امنیتی: آیا سیستمها بهروز هستند؟ آیا نرمافزارهای مورد استفاده دارای آسیبپذیریهای شناختهشدهای هستند؟
- آزمایش نفوذ (Penetration Testing): انجام تستهای امنیتی برای شناسایی نقاط ضعف احتمالی.
- بهروزرسانی و تقویت سیستمها: نصب پچهای امنیتی، بهروزرسانی نرمافزارها و تقویت پیکربندیهای امنیتی.
این مرحله به شما کمک میکند تا سیستمهای خود را در برابر حملات آینده مقاومتر کنید و از بروز مجدد مشکلات جلوگیری نمایید.
مرحله چهارم: پیشگیری از حملات آینده
پیشگیری از حملات سایبری مهمتر از بازیابی پس از آن است. برای کاهش خطر حملات آینده، میتوانید از روشهای زیر استفاده کنید:
- پشتیبانگیری منظم و امن: بهروز نگه داشتن پشتیبانگیریها و اطمینان از دسترسی به آنها در صورت نیاز.
- بهروزرسانی مداوم سیستمها: نصب آخرین پچهای امنیتی و بهروزرسانی نرمافزارها.
- آموزش کارکنان: آگاهیرسانی به کارکنان در مورد خطرات امنیتی و روشهای پیشگیری از حملات.
- استفاده از ابزارهای امنیتی: نصب نرمافزارهای ضدویروس، فایروالها و سیستمهای تشخیص نفوذ.
- پیکربندی امنیتی مناسب: تنظیمات امنیتی سیستمها را بهروز و مطابق با بهترین روشها نگه دارید.
این اقدامات به شما کمک میکنند تا سیستمهای خود را در برابر تهدیدات سایبری محافظت کنید و در صورت بروز مشکل، بتوانید به سرعت به حالت عادی برگردید.
چالشهای رایج در بازیابی اطلاعات پس از حمله سایبری
بازیابی اطلاعات پس از حمله سایبری میتواند با چالشهایی همراه باشد. برخی از این چالشها عبارتند از:
- عدم وجود پشتیبانگیری: اگر پشتیبانگیری مناسبی وجود نداشته باشد، بازیابی دادهها بسیار دشوار خواهد بود.
- پشتیبانگیریهای آسیبدیده: اگر پشتیبانگیریها نیز تحت تأثیر حمله قرار گرفته باشند، بازیابی دادهها ممکن است غیرممکن شود.
- دادههای رمزگذاریشده: در حملات رانسومویر، دادهها رمزگذاری میشوند و بازیابی آنها بدون پرداخت فدی یا کلید رمزگشایی دشوار است.
- زمانبندی: بازیابی دادهها ممکن است زمانبر باشد و در برخی موارد، سازمانها مجبور به پرداخت هزینههای بالا برای بازیابی سریعتر شوند.
برای مقابله با این چالشها، باید برنامهریزی دقیقی داشته باشید و از روشهای پیشگیری مناسب استفاده کنید.
نکات نهایی برای بازیابی موفق اطلاعات
برای بازیابی موفق اطلاعات پس از حمله سایبری، به نکات زیر توجه کنید:
- همیشه یک پلان بازیابی فاجعه (Disaster Recovery Plan) داشته باشید که شامل مراحل بازیابی دادهها و ادامه فعالیتها پس از حمله باشد.
- از ابزارهای مدیریت پشتیبانگیری استفاده کنید تا بتوانید دادههای خود را بهسرعت بازیابی کنید.
- در صورت نیاز، با متخصصان امنیتی سایبری همکاری کنید تا بتوانید بهترین راهکار را برای بازیابی دادهها پیدا کنید.
- پس از بازیابی، سیستمها را بهروز و امن نگه دارید تا از تکرار حملات جلوگیری شود.
بازیابی اطلاعات پس از حمله سایبری یک فرآیند پیچیده است، اما با برنامهریزی مناسب و استفاده از روشهای صحیح، میتوانید دادههای خود را بازیابی کرده و سیستمهای خود را در برابر تهدیدات آینده محافظت کنید.
برای اطلاعات بیشتر در مورد روشهای پیشگیری و مدیریت حملات سایبری، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.