در چند سال گذشته، هوش مصنوعی از یک مفهوم علمی-تخیلی به یکی از مهمترین فناوریهای تأثیرگذار در زندگی روزمره تبدیل شده است. از چتباتهای ساده تا سیستمهای خودکار پیشرفته، AI در حال تغییر نحوه کار، ارتباط و حتی تصمیمگیری ما است. اما با گسترش کاربردهای AI، یکی از چالشهای اصلی که بهطور فزایندهای مورد توجه قرار گرفته، امنیت این سیستمها است. بهویژه زمانی که این سیستمها به ابزارهای بیشتری دسترسی پیدا میکنند، اهمیت امنیت AI Agentها افزایش مییابد. در این مقاله به بررسی دلایل این اهمیت و نکات کلیدی مرتبط با امنیت این سیستمها میپردازیم.
چرا امنیت AI Agentها با افزایش دسترسی به ابزارها مهمتر میشود؟
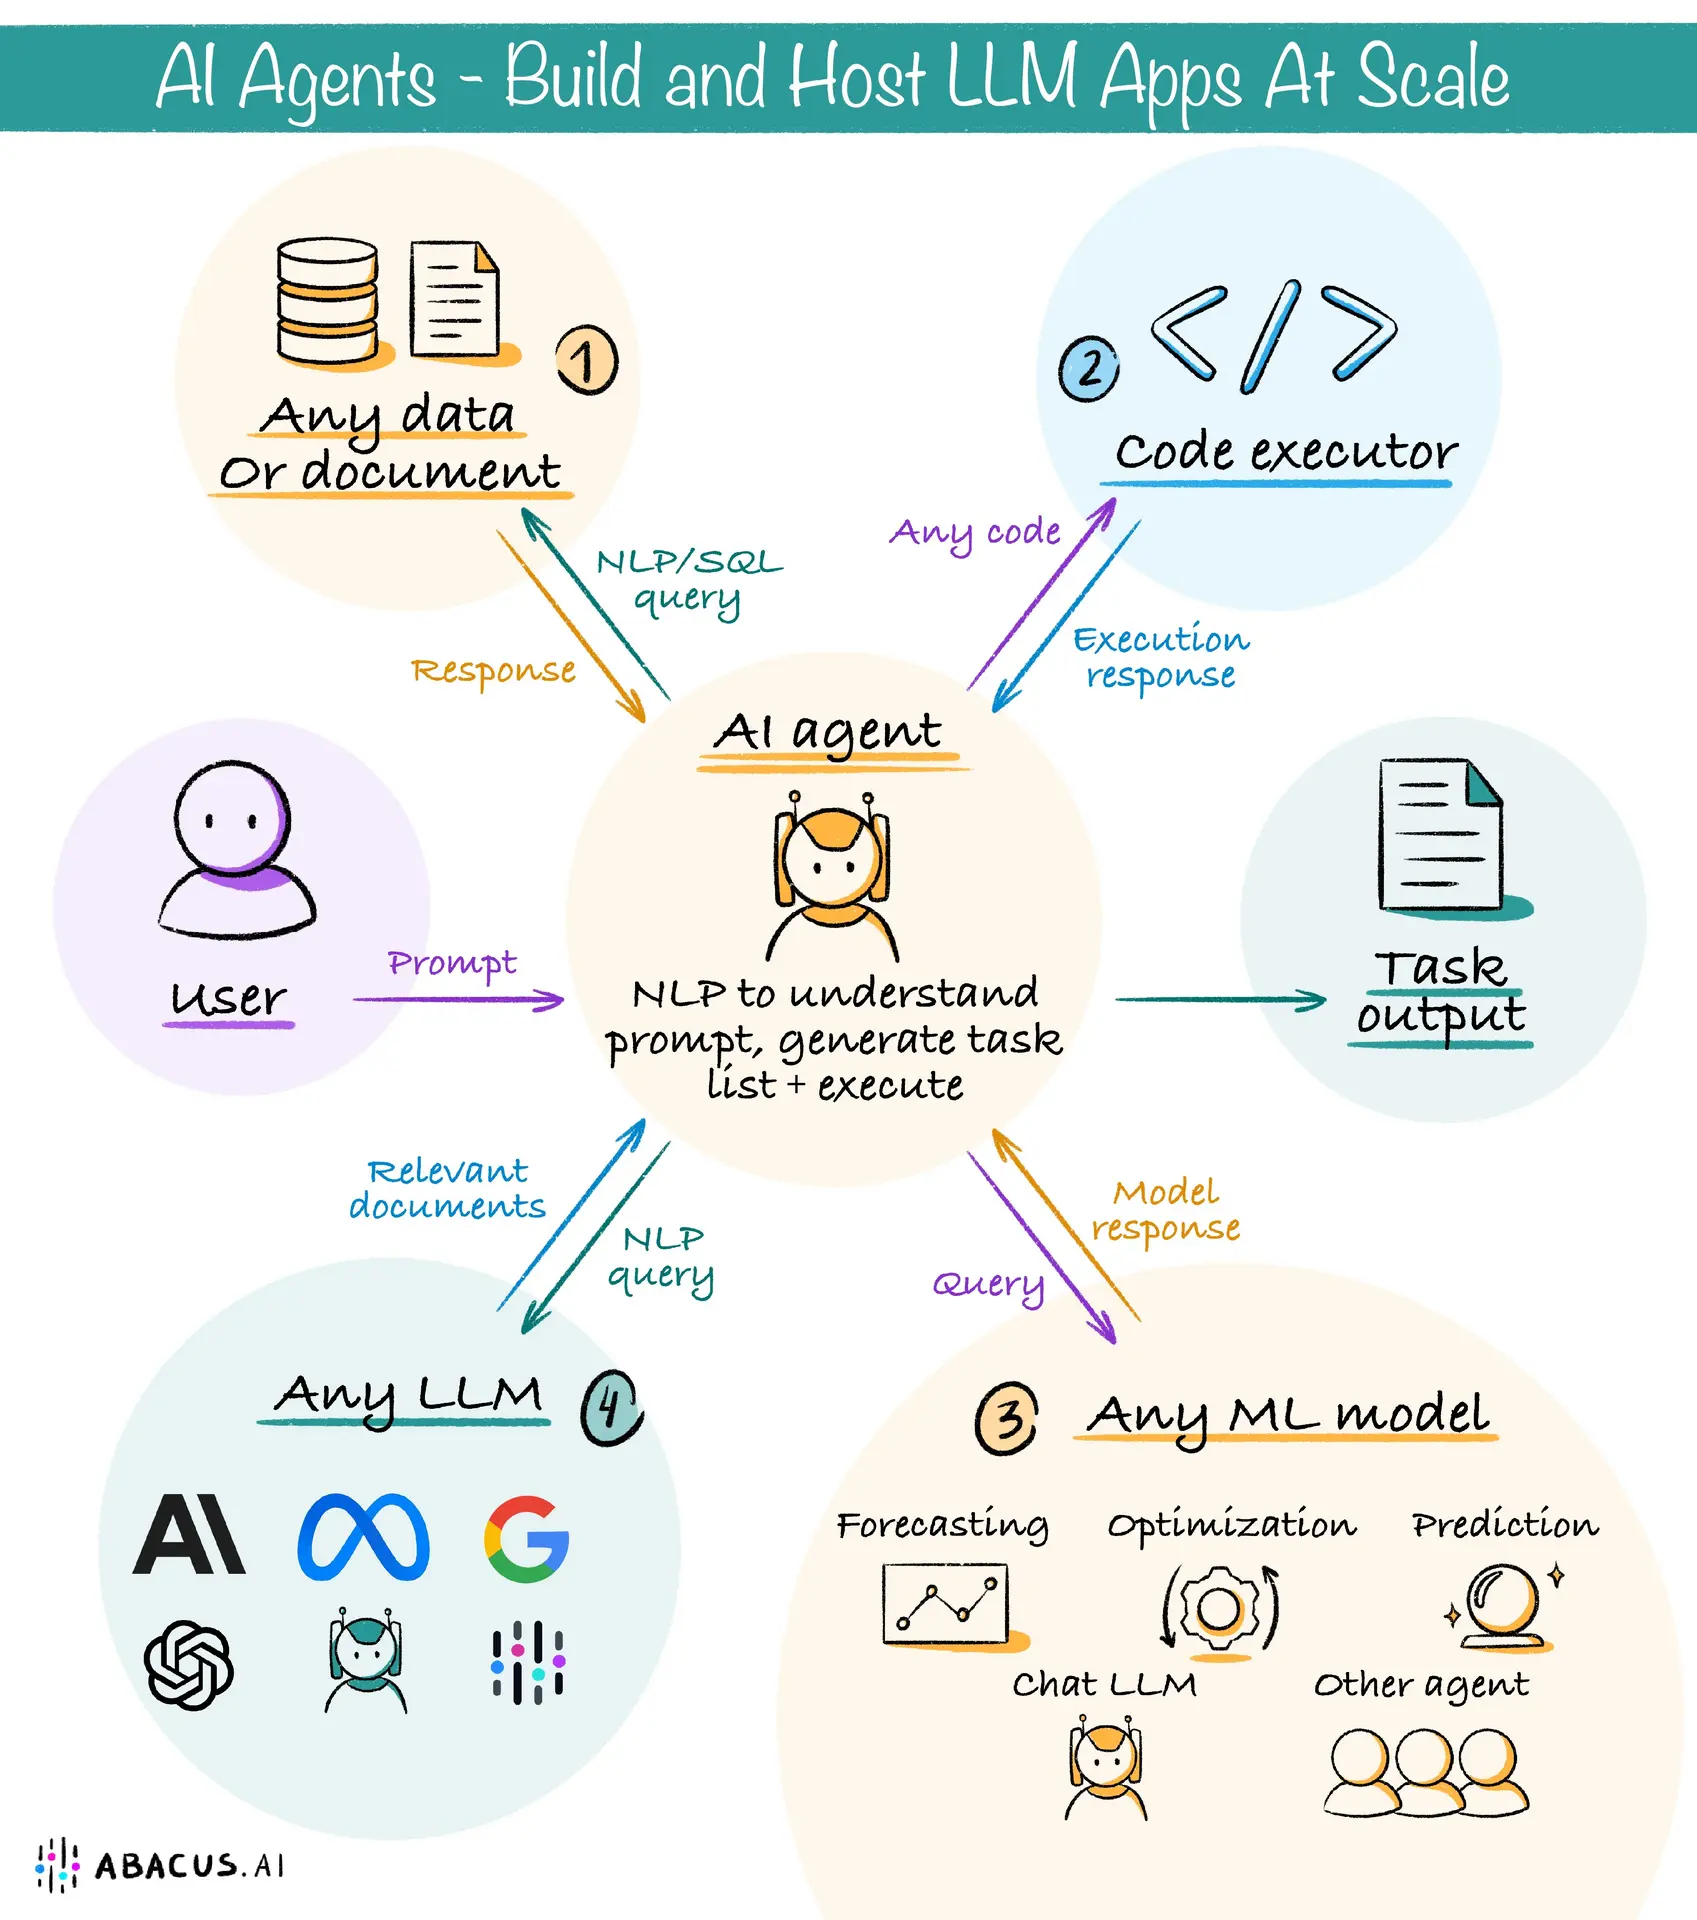
AI Agentها یا عاملهای هوش مصنوعی، سیستمهایی هستند که میتوانند مستقل یا با حداقل دخالت انسانی، وظایف مختلف را انجام دهند. این سیستمها از الگوریتمهای یادگیری ماشین و پردازش زبان طبیعی برای تعامل با محیط استفاده میکنند. با این حال، زمانی که این عاملها به ابزارهای بیشتری دسترسی پیدا میکنند—مانند سیستمهای پایگاه داده، سرویسهای ابری، یا حتی ابزارهای مالی و امنیتی—خطرات مرتبط با امنیت نیز افزایش مییابد.
یکی از دلایل اصلی اهمیت بیشتر امنیت در این شرایط، افزایش سطح دسترسی و قدرت این سیستمها است. یک AI Agent که تنها قادر به پاسخگویی به سوالات ساده است، خطر کمتری نسبت به یک عامل دارد که میتواند تراکنشهای بانکی انجام دهد یا به دادههای حساس دسترسی داشته باشد. در چنین شرایطی، هر گونه نقض امنیتی میتواند منجر به آسیبهای جدیتری شود، از جمله:
- سرقت اطلاعات: دسترسی غیرمجاز به دادههای حساس مانند اطلاعات شخصی، مالی یا تجاری.
- اختلال در سیستمها: استفاده از AI Agentها برای انجام اقدامات مخرب مانند تغییر دادهها یا مختل کردن عملکرد سیستمها.
- استفاده غیرمجاز: بهرهبرداری از AI Agentها برای انجام فعالیتهای غیرقانونی یا غیراخلاقی.
- اعتماد به سیستم: کاهش اعتماد عمومی به فناوریهای AI به دلیل بروز حوادث امنیتی.
با توجه به این خطرات، طراحی و پیادهسازی مکانیسمهای امنیتی قوی برای AI Agentها ضروری است. این مکانیسمها باید قادر باشند تا نه تنها از دسترسی غیرمجاز جلوگیری کنند، بلکه رفتارهای مشکوک را نیز شناسایی و مدیریت کنند.
نکات کلیدی در امنیت AI Agentها
برای کاهش خطرات مرتبط با امنیت AI Agentها، چند نکته کلیدی باید در نظر گرفته شود:
1. کنترل دسترسی و احراز هویت
یکی از اولین گامها در امنیت AI Agentها، کنترل دقیق دسترسی به ابزارها و منابع است. این شامل استفاده از مکانیسمهای احراز هویت قوی مانند رمزهای چندعاملی (MFA) و مدیریت نقشهای کاربر (RBAC) میشود. با این روشها، میتوان اطمینان حاصل کرد که تنها افراد یا سیستمهای مجاز بتوانند به ابزارهای حساس دسترسی داشته باشند.
به عنوان مثال، یک AI Agent که وظیفه مدیریت دادههای مالی را دارد، باید تنها توسط کاربران با سطح دسترسی مناسب کنترل شود. همچنین، استفاده از توکنهای موقت یا کلیدهای API محدود به زمان خاص میتواند خطرات را کاهش دهد.
2. نظارت و شناسایی رفتارهای مشکوک
نظارت مداوم بر فعالیتهای AI Agentها میتواند در شناسایی رفتارهای مشکوک بسیار مؤثر باشد. سیستمهای تشخیص نفوذ (IDS) و تحلیل رفتاری میتوانند فعالیتهای غیرعادی را تشخیص داده و هشدار دهند. به عنوان مثال، اگر یک AI Agent بهطور ناگهانی شروع به درخواست دسترسی به دادههای غیرمجاز کند، سیستم باید این فعالیت را شناسایی و گزارش دهد.
استفاده از الگوریتمهای یادگیری ماشین برای تحلیل رفتارهای معمول و تشخیص انحرافات نیز میتواند کمککننده باشد. این روشها میتوانند الگوی فعالیتهای طبیعی را یاد بگیرند و هرگونه تغییر غیرمعمول را گزارش کنند.
3. ایزوله کردن و محدود کردن دسترسی
یکی از بهترین روشها برای کاهش خطرات امنیتی، ایزوله کردن AI Agentها از سیستمهای اصلی است. این میتواند به صورت ایجاد محیطهای مجازی مجزا (مانند کانتینرها یا ماشینهای مجازی) انجام شود. با این روش، حتی اگر یک AI Agent مورد حمله قرار گیرد، تأثیر آن بر سیستمهای اصلی محدود میشود.
همچنین، محدود کردن دسترسی به منابع خاص میتواند خطرات را کاهش دهد. به عنوان مثال، یک AI Agent ممکن است تنها به دادههای مورد نیاز برای انجام وظیفه خود دسترسی داشته باشد و به دادههای دیگر دسترسی نداشته باشد.
4. بهروزرسانی و مدیریت ریسک
سیستمهای AI بهطور مداوم در حال توسعه هستند و با تغییرات جدید، خطرات امنیتی جدیدی نیز ممکن است پدیدار شوند. بهروزرسانی مداوم نرمافزارها، پچهای امنیتی و بررسیهای دورهای ریسکها میتواند در کاهش خطرات مؤثر باشد.
همچنین، انجام آزمونهای نفوذ و بررسیهای امنیتی منظم میتواند نقاط ضعف سیستم را شناسایی و قبل از بهرهبرداری از آنها توسط مهاجمها، اصلاح کند.
چالشهای امنیتی در آینده AI Agentها
با پیشرفت فناوری و افزایش دسترسی AI Agentها به ابزارهای پیچیدهتر، چالشهای امنیتی نیز پیچیدهتر میشوند. برخی از این چالشها شامل:
- تعامل با سیستمهای خارجی: زمانی که AI Agentها با سیستمهای خارجی مانند سرویسهای ابری یا پایگاه دادههای خارجی تعامل دارند، خطرات امنیتی افزایش مییابد.
- استفاده از دادههای بزرگ: پردازش دادههای بزرگ و حساس میتواند هدف حملات سایبری شود.
- اعتماد به سیستمهای خودکار: افزایش اعتماد به AI Agentها ممکن است منجر به کاهش نظارت انسانی شود، که خود میتواند خطرات امنیتی را افزایش دهد.
- پیچیدگی سیستمها: با افزایش پیچیدگی AI Agentها، شناسایی و مدیریت ریسکها نیز دشوارتر میشود.
برای مقابله با این چالشها، همکاری بین متخصصان امنیتی، توسعهدهندگان و سیاستگذاران ضروری است. همچنین، استانداردهای امنیتی جدیدی باید برای AI Agentها تعریف شود تا اطمینان حاصل شود که این سیستمها بهطور ایمن طراحی و پیادهسازی میشوند.
نتیجهگیری
با افزایش دسترسی AI Agentها به ابزارهای مختلف، اهمیت امنیت این سیستمها بهطور قابل توجهی افزایش مییابد. برای محافظت از دادهها، سیستمها و کاربران، لازم است که مکانیسمهای امنیتی قوی طراحی و پیادهسازی شوند. کنترل دسترسی، نظارت مداوم، ایزوله کردن سیستمها و بهروزرسانیهای منظم تنها برخی از اقداماتی هستند که میتوانند در کاهش خطرات امنیتی مؤثر باشند.
در آینده، با پیشرفت فناوریهای AI، نیاز به رویکردهای امنیتی پیشرفتهتر نیز افزایش خواهد یافت. بنابراین، سرمایهگذاری در تحقیقات امنیتی و همکاری بین بخشهای مختلف جامعه فناوری، کلید موفقیت در این زمینه خواهد بود.
برای اطلاعات بیشتر در مورد آخرین توسعهها و راهکارهای امنیتی در زمینه هوش مصنوعی، میتوانید به ماشین مگ مراجعه کنید.