در دنیای امروز، جایی که فناوری اطلاعات و ارتباطات به سرعت در حال پیشرفت است، امنیت سایبری به یکی از مهمترین چالشهای سازمانها و شرکتها تبدیل شده است. در این میان، مفهوم SOC یا Security Operations Center به عنوان یک مرکز عملیاتی برای مدیریت و پاسخگویی به تهدیدات سایبری، نقش کلیدی ایفا میکند. اما SOC دقیقاً چیست؟ متخصصان این مراکز چه وظایفی بر عهده دارند؟ و چرا اهمیت آنها در دنیای دیجیتال امروز به این اندازه است؟ در این مقاله به بررسی این سوالات و معرفی نقشهای مختلف در SOC میپردازیم.
SOC چیست؟
SOC یا مرکز عملیات امنیت یک واحد سازمانی است که با استفاده از فناوریها، فرایندها و افراد ماهر، به شناسایی، بررسی، پاسخگویی و کاهش تهدیدات سایبری میپردازد. این مرکز به عنوان قلب امنیت سایبری یک سازمان عمل میکند و با استفاده از ابزارهای پیشرفته مانند سیستمهای تشخیص نفوذ (IDS)، سیستمهای پیشگیری از نفوذ (IPS)، تحلیل رفتار شبکه و هوش مصنوعی، به تشخیص و مقابله با حملات سایبری میپردازد.
SOCها میتوانند در سازمانهای مختلفی مانند بانکها، شرکتهای فناوری، بیمارستانها، شرکتهای دولتی و حتی سازمانهای کوچک و متوسط نیز وجود داشته باشند. این مراکز میتوانند به صورت داخلی در سازمان ایجاد شوند یا به عنوان یک سرویس خارجی توسط شرکتهای امنیتی ارائه شوند.
چرا SOC اهمیت دارد؟
اهمیت SOC در دنیای امروز به چند دلیل است:
- پیشگیری از حملات سایبری: با شناسایی زودهنگام تهدیدات، SOC میتواند از وقوع حوادث امنیتی جلوگیری کند یا حداقل تأثیر آنها را کاهش دهد.
- پاسخگویی سریع: در صورت وقوع یک حمله، تیمهای SOC میتوانند به سرعت واکنش نشان دهند و آسیبها را کنترل کنند.
- کمک به رعایت مقررات: بسیاری از قوانین و مقررات مانند GDPR، HIPAA و PCI DSS، نیاز به داشتن یک سیستم امنیتی قوی و پاسخگویی سریع دارند که SOC این نیاز را برآورده میکند.
- تحلیل و بهبود: SOC با تحلیل دادههای امنیتی، میتواند نقاط ضعف سیستم را شناسایی و بهبود دهد.
متخصصان SOC چه کارهایی انجام میدهند؟
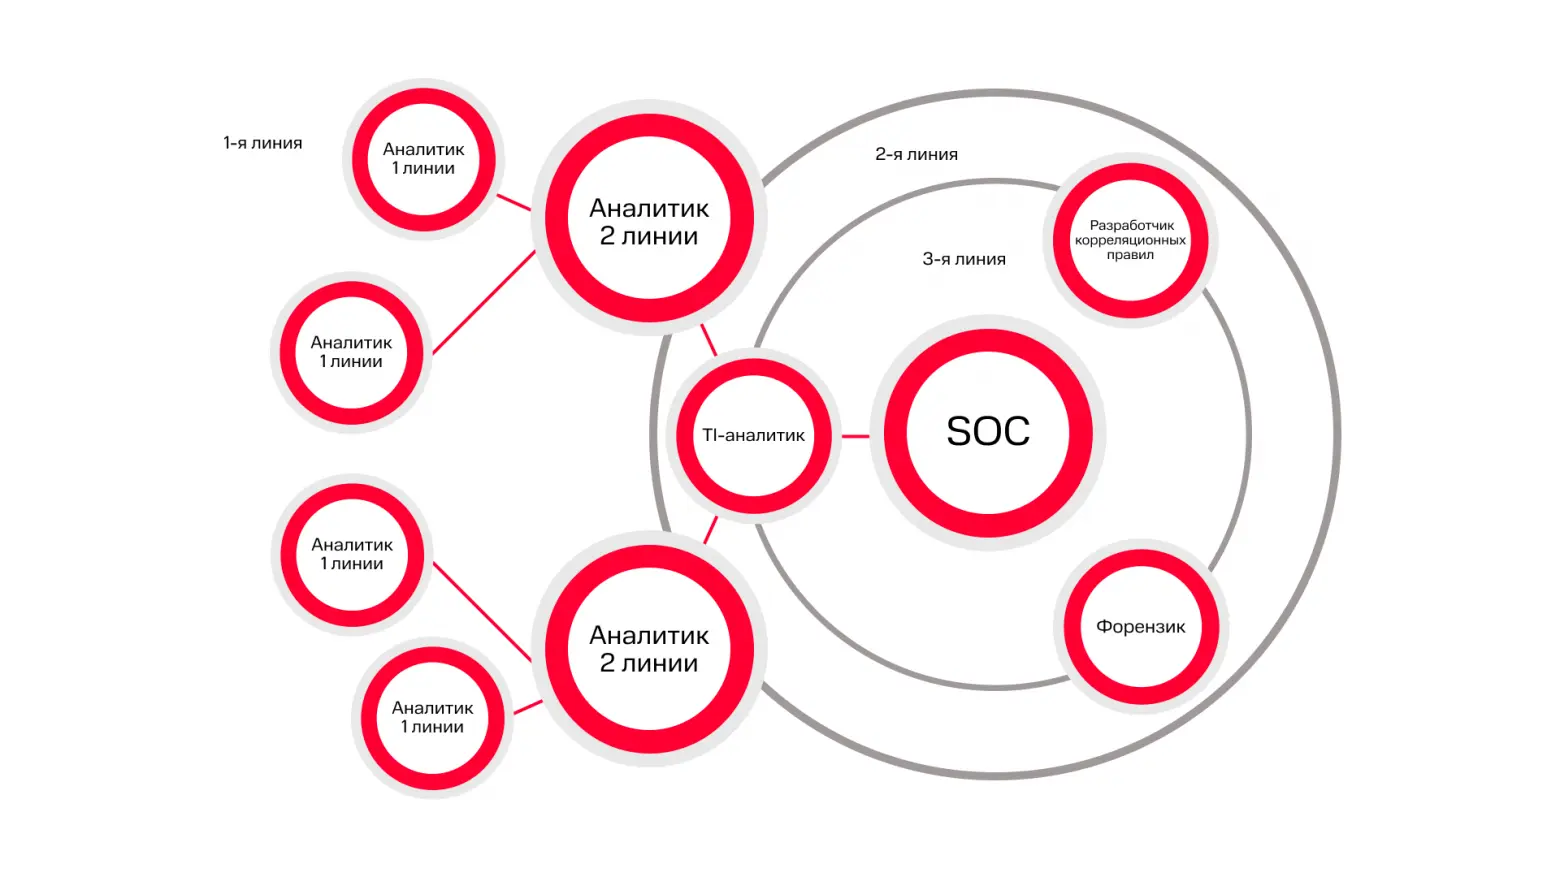
تیمهای SOC از متخصصان مختلفی تشکیل شدهاند که هر کدام وظایف خاصی را بر عهده دارند. در ادامه به برخی از مهمترین نقشها در SOC اشاره میکنیم:
۱. تحلیلگر امنیت سایبری (Security Analyst)
این متخصصان مسئول بررسی و تحلیل دادههای امنیتی هستند. وظایف آنها شامل:
- مشاهده و بررسی رویدادهای امنیتی در سیستمها و شبکهها.
- شناسایی الگوها و رفتارهای مشکوک.
- پاسخگویی اولیه به حوادث امنیتی.
- گزارشدهی به تیمهای دیگر برای بررسی بیشتر.
آنالیزگران امنیت سایبری معمولاً با ابزارهای مختلف مانند SIEM (Security Information and Event Management)، EDR (Endpoint Detection and Response) و سایر ابزارهای امنیتی کار میکنند.
۲. مهندس امنیت سایبری (Cybersecurity Engineer)
این متخصصان مسئول طراحی، پیادهسازی و نگهداری سیستمهای امنیتی هستند. وظایف آنها شامل:
- طراحی و پیکربندی سیستمهای امنیتی مانند فایروالها، VPNها و سیستمهای تشخیص نفوذ.
- به روزرسانی و نگهداری ابزارهای امنیتی.
- ارزیابی و بهبود امنیت شبکه و سیستمها.
- کمک به تحلیلگران در حل مشکلات امنیتی.
مهندسان امنیت سایبری باید با فناوریهای مختلف مانند شبکه، سیستم عاملها، برنامهنویسی و امنیت نرمافزار آشنا باشند.
۳. مدیر امنیت اطلاعات (Information Security Manager)
این نقش مسئولیت کلی امنیت اطلاعات در سازمان را بر عهده دارد. وظایف مدیر امنیت اطلاعات شامل:
- تعیین استراتژیهای امنیتی سازمان.
- مدیریت تیمهای امنیتی و SOC.
- ارزیابی ریسکها و پیشنهاد راهکارهای کاهش ریسک.
- رعایت مقررات و استانداردهای امنیتی.
- کمک به مدیریت ارشد در تصمیمگیریهای امنیتی.
این نقش نیاز به دانش گستردهای در زمینه امنیت سایبری، مدیریت پروژه و ارتباطات دارد.
۴. متخصص پاسخگویی به حوادث (Incident Responder)
این متخصصان مسئول پاسخگویی به حوادث امنیتی هستند. وظایف آنها شامل:
- تحلیل حوادث امنیتی و تعیین علت آنها.
- اجرای اقدامات لازم برای کنترل و کاهش آسیبها.
- بازسازی سیستمها پس از یک حمله.
- گزارشدهی و تحلیل پس از حادثه برای جلوگیری از تکرار.
متخصصان پاسخگویی به حوادث باید با تکنیکهای مختلف بازیابی پس از فاجعه (Disaster Recovery) و مدیریت بحران آشنا باشند.
۵. متخصص هوش امنیتی (Threat Intelligence Analyst)
این متخصصان مسئول جمعآوری، تحلیل و توزیع اطلاعات در مورد تهدیدات امنیتی هستند. وظایف آنها شامل:
- جمعآوری اطلاعات در مورد تهدیدات جدید و روشهای حمله.
- تحلیل دادههای تهدید برای شناسایی الگوهای جدید.
- توزیع اطلاعات تهدید به تیمهای دیگر.
- کمک به پیشبینی و پیشگیری از حملات.
متخصصان هوش امنیتی باید با منابع مختلف اطلاعاتی مانند پایگاههای داده تهدید، گزارشهای سازمانهای امنیتی و شبکههای اطلاعاتی آشنا باشند.
چالشهای پیش روی SOCها
در حالی که SOCها نقش بسیار مهمی در امنیت سایبری دارند، با چالشهای متعددی نیز روبرو هستند:
- افزایش حجم دادهها: با افزایش تعداد دستگاهها و سیستمها، حجم دادههای امنیتی نیز افزایش مییابد که تحلیل آنها را دشوار میکند.
- کمبود نیروی کار: نیاز به متخصصان ماهر در زمینه امنیت سایبری، باعث شده که بسیاری از سازمانها با کمبود نیروی کار مواجه شوند.
- تغییرات سریع فناوری: با پیشرفت سریع فناوری، تهدیدات جدیدی نیز به وجود میآیند که نیاز به به روزرسانی مداوم دانش و ابزارهای امنیتی دارد.
- مدیریت ریسک: تعیین اولویتها و مدیریت ریسکها در میان تهدیدات مختلف، یک چالش بزرگ برای SOCها است.
برای مقابله با این چالشها، سازمانها میتوانند از فناوریهای جدید مانند هوش مصنوعی و یادگیری ماشین برای تحلیل دادهها، اتوماسیون فرایندها و پیشبینی تهدیدات استفاده کنند. همچنین، همکاری با شرکتهای امنیتی خارجی و استفاده از سرویسهای SOC خارجی میتواند به کاهش بار کاری و افزایش کارایی کمک کند.
آینده SOCها
با پیشرفت فناوری و افزایش تهدیدات سایبری، آینده SOCها نیز در حال تغییر است. برخی از روندهای مهم آینده SOCها شامل:
- استفاده از هوش مصنوعی و یادگیری ماشین: این فناوریها میتوانند به تحلیل دادهها، شناسایی تهدیدات و پاسخگویی سریع کمک کنند.
- اتوماسیون: اتوماسیون فرایندهای تکراری میتواند به افزایش کارایی و کاهش خطا کمک کند.
- همکاری بین سازمانها: اشتراک اطلاعات تهدید و همکاری بین سازمانها میتواند به بهبود امنیت کلی کمک کند.
- فوکوس بر امنیت ابری: با افزایش استفاده از خدمات ابری، SOCها باید به امنیت این محیطها نیز توجه بیشتری داشته باشند.
در نهایت، SOCها به عنوان ستون فقرات امنیت سایبری سازمانها، نقش بسیار مهمی در محافظت از دادهها و سیستمها دارند. با پیشرفت فناوری و افزایش تهدیدات، اهمیت این مراکز نیز روز به روز بیشتر میشود. برای کسب اطلاعات بیشتر در مورد فناوریهای امنیتی و راهکارهای پیشرفته، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.
چگونه یک SOC موفق ایجاد کنیم؟
ایجاد یک SOC موفق نیاز به برنامهریزی دقیق و استفاده از بهترین روشها دارد. در این بخش به برخی از نکات کلیدی برای ایجاد یک SOC مؤثر میپردازیم:
۱. تعیین اهداف و استراتژی
قبل از ایجاد SOC، باید اهداف و استراتژیهای سازمان را مشخص کنید. این اهداف ممکن است شامل:
- کاهش تعداد حوادث امنیتی.
- پاسخگویی سریع به حوادث.
- رعایت مقررات و استانداردهای امنیتی.
- بهبود امنیت کلی سازمان.
استراتژی باید با اهداف سازمان هماهنگ باشد و شامل برنامهریزی برای منابع انسانی، مالی و فناوری باشد.
۲. انتخاب ابزارهای مناسب
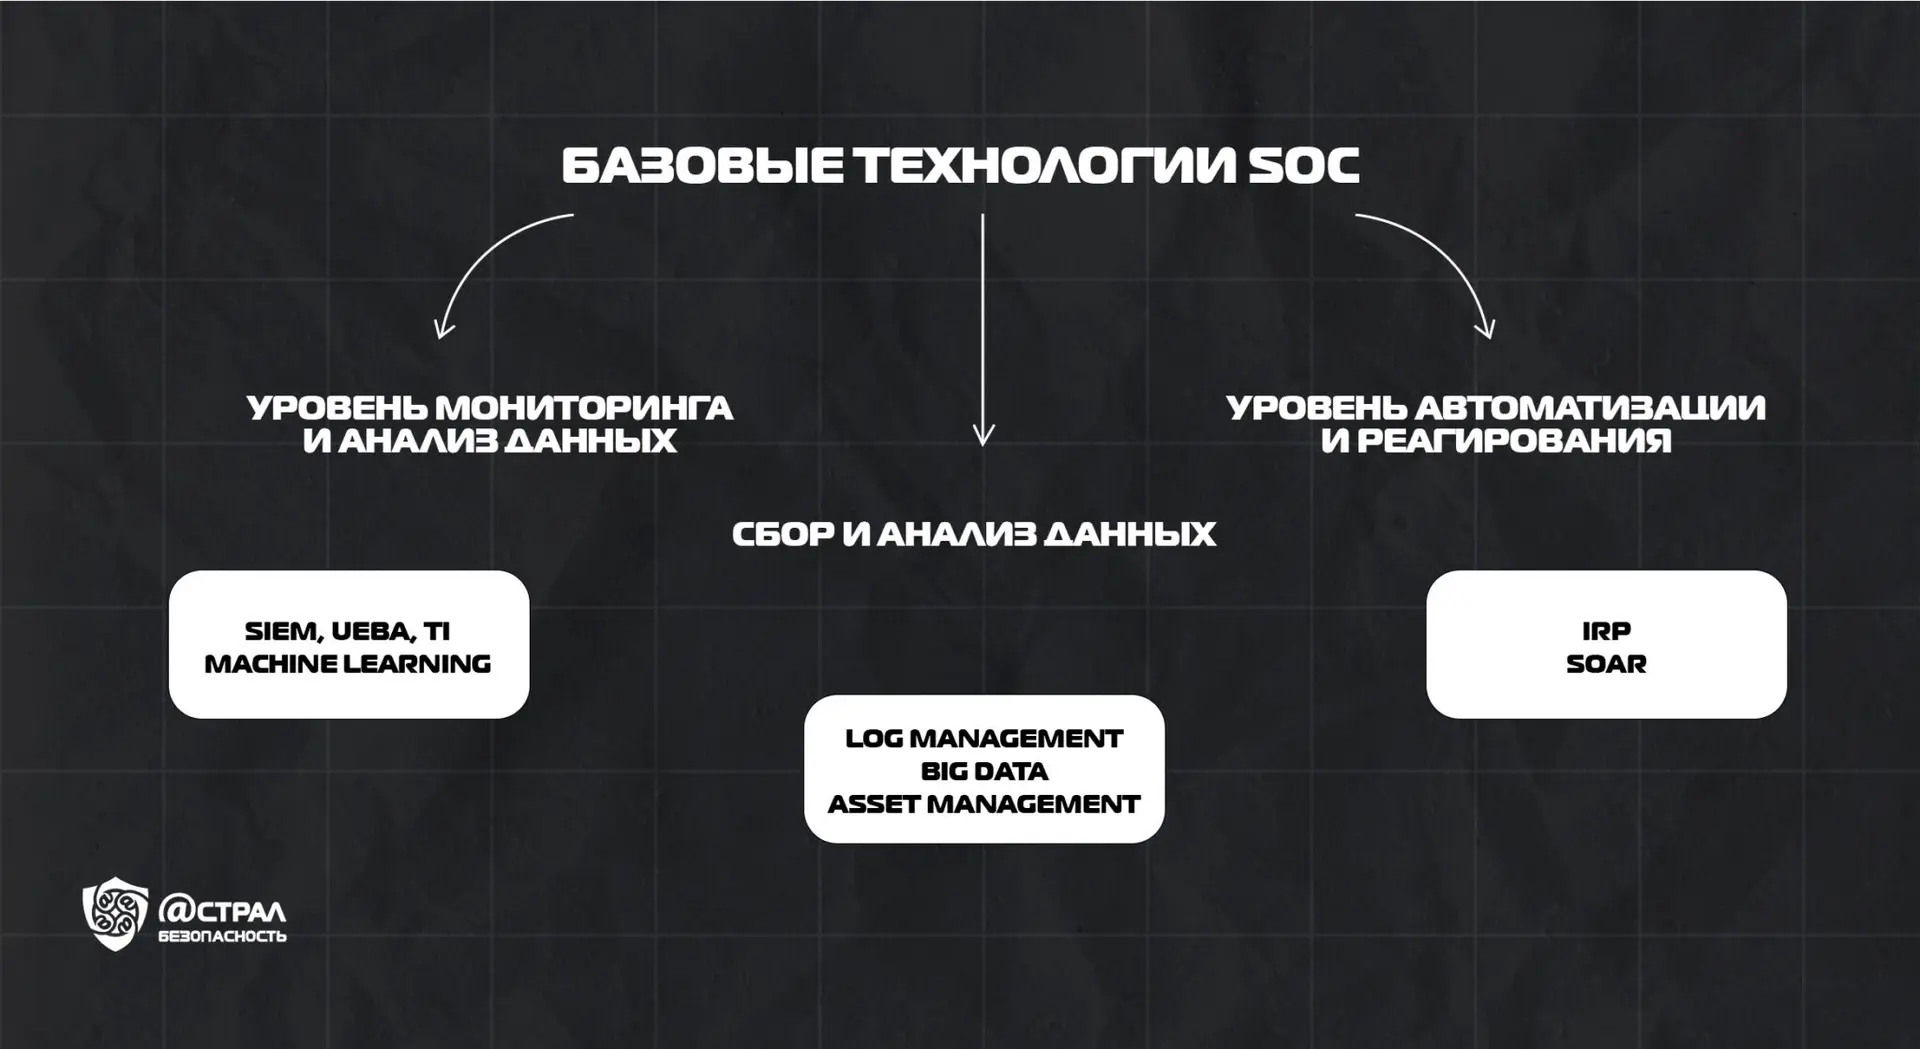
ابزارهای مناسب یکی از عوامل کلیدی در موفقیت SOC هستند. برخی از ابزارهای مهم شامل:
- سیستمهای SIEM برای مدیریت و تحلیل دادههای امنیتی.
- ابزارهای EDR برای تشخیص و پاسخگویی به تهدیدات در نقاط پایانی.
- سیستمهای تشخیص نفوذ (IDS) و پیشگیری از نفوذ (IPS).
- ابزارهای تحلیل رفتار شبکه (NTA).
- ابزارهای مدیریت اطلاعات تهدید (TI).
انتخاب ابزارها باید بر اساس نیازهای سازمان و بودجه انجام شود.
۳. استخدام و آموزش نیروی کار
نیروی کار ماهر یکی دیگر از عوامل کلیدی در موفقیت SOC است. سازمانها باید:
- متخصصان با تجربه در زمینه امنیت سایبری استخدام کنند.
- برنامههای آموزش مداوم برای به روزرسانی دانش کارکنان ارائه دهند.
- فرصتهای رشد و پیشرفت برای کارکنان فراهم کنند.
همچنین، همکاری با دانشگاهها و مراکز آموزش برای جذب نیروهای جدید نیز میتواند مفید باشد.
۴. ایجاد فرایندهای مؤثر
فرایندهای مؤثر در SOC میتوانند به افزایش کارایی و کاهش خطا کمک کنند. برخی از فرایندهای مهم شامل:
- فرایندهای شناسایی و پاسخگویی به حوادث.
- فرایندهای تحلیل و گزارشدهی.
- فرایندهای بهبود مداوم.
- فرایندهای همکاری با تیمهای دیگر.
این فرایندها باید مستندسازی شوند و به صورت مداوم ارزیابی و بهبود یابند.
۵. همکاری با سازمانهای خارجی
همکاری با سازمانهای خارجی مانند شرکتهای امنیتی، سازمانهای استانداردسازی و گروههای تحقیق و توسعه میتواند به بهبود عملکرد SOC کمک کند. برخی از مزایای همکاری شامل:
- دسترسی به اطلاعات تهدید جدید.
- استفاده از بهترین روشها و ابزارها.
- کمک به آموزش و توسعه نیروی کار.
- پشتیبانی فنی و مشاوره.
نتیجهگیری
SOC یا مرکز عملیات امنیت، به عنوان یک واحد حیاتی در امنیت سایبری سازمانها، نقش مهمی در شناسایی، بررسی و پاسخگویی به تهدیدات ایفا میکند. متخصصان این مراکز با استفاده از دانش و ابزارهای پیشرفته، به محافظت از دادهها و سیستمهای سازمانی کمک میکنند. با توجه به افزایش تهدیدات سایبری و پیچیدگی سیستمها، اهمیت SOCها روز به روز بیشتر میشود.
ایجاد یک SOC موفق نیاز به برنامهریزی دقیق، انتخاب ابزارهای مناسب، استخدام نیروی کار ماهر و ایجاد فرایندهای مؤثر دارد. همچنین، همکاری با سازمانهای خارجی و استفاده از فناوریهای جدید میتواند به بهبود عملکرد SOC کمک کند. با توجه به این نکات، سازمانها میتوانند از SOC به عنوان یک ابزار مؤثر برای افزایش امنیت سایبری خود استفاده کنند.
در دنیای امروز، جایی که امنیت سایبری به یکی از مهمترین چالشها تبدیل شده است، داشتن یک SOC مؤثر میتواند تفاوت زیادی در محافظت از سازمانها ایجاد کند. برای کسب اطلاعات بیشتر در مورد فناوریهای امنیتی و راهکارهای پیشرفته، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.