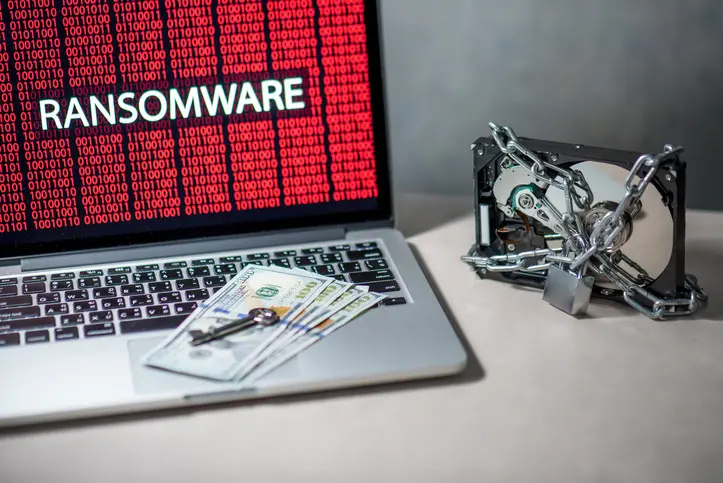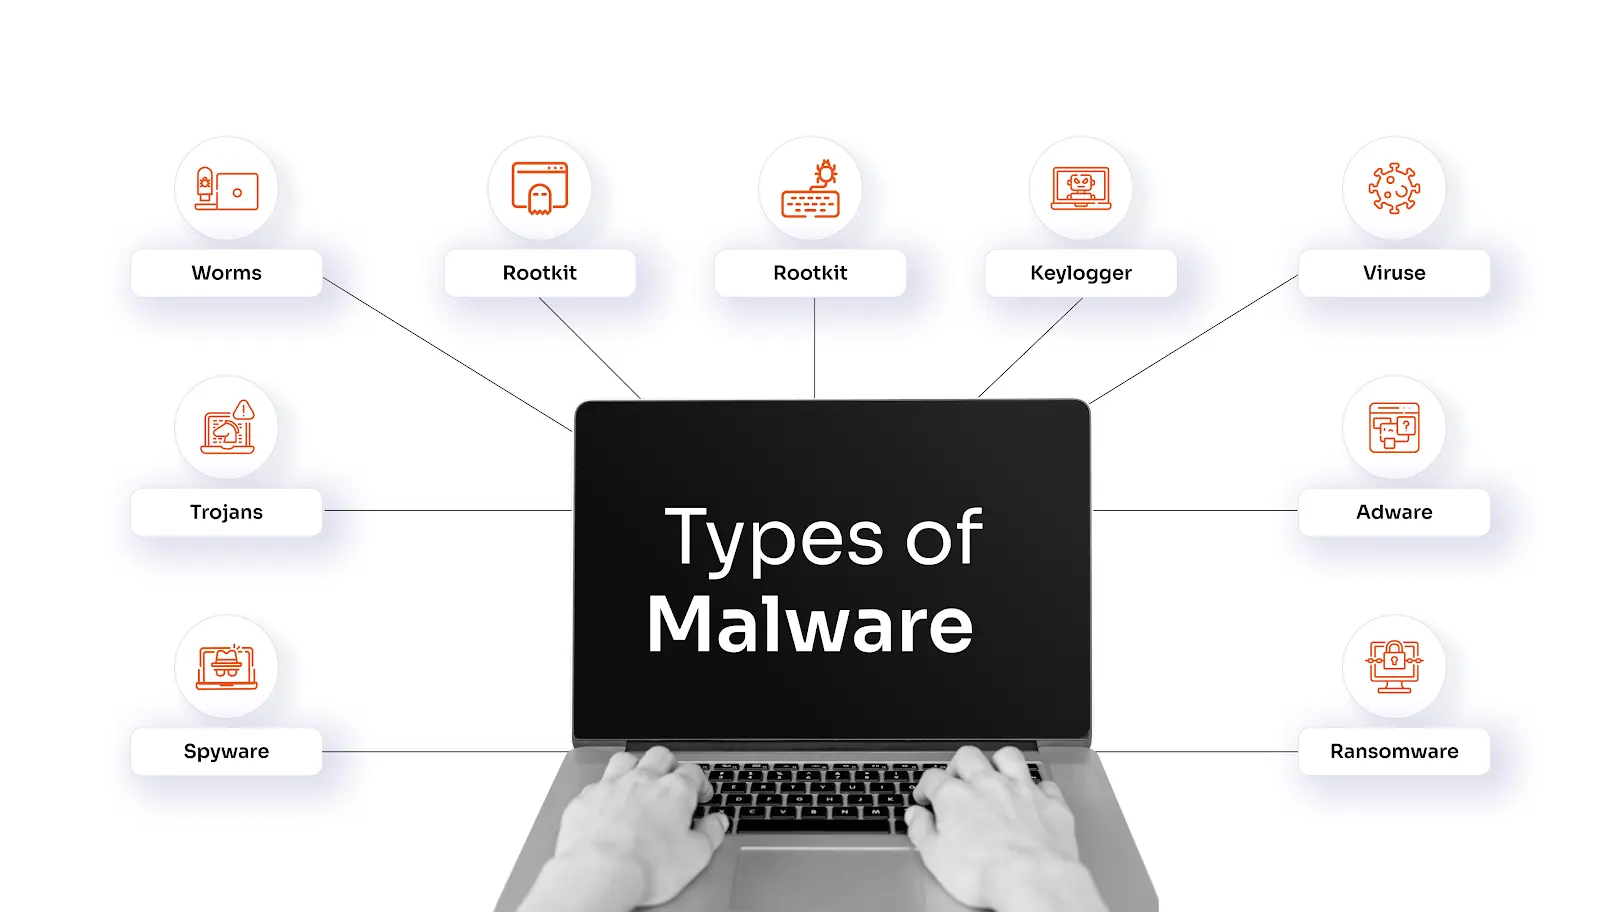
با پیشرفت فناوری و افزایش وابستگی به سیستمهای دیجیتال، تهدیدات سایبری نیز به سرعت در حال تکامل هستند. یکی از خطرناکترین این تهدیدات، باجافزار یا رنسومویر است که در سالهای اخیر به یکی از بزرگترین چالشهای امنیت سایبری تبدیل شدهاست. این نوع نرمافزار مخرب نه تنها فایلهای شخصی کاربران را گروگان میگیرد، بلکه میتواند به سازمانهای بزرگ و حتی دولتها آسیب جدی برساند. در این مقاله به بررسی دقیق باجافزار، نحوه عملکرد آن، روشهای نفوذ، و نکات کاربردی برای پیشگیری از آسیب دیدن میپردازیم.
باجافزار چیست؟
باجافزار نوعی نرمافزار مخرب است که پس از نفوذ به سیستم، فایلهای کاربر را رمزگذاری میکند و سپس از وی درخواست پرداخت پول برای بازگرداندن دسترسی به دادهها میکند. این نرمافزارها معمولاً از الگوریتمهای رمزگذاری قوی استفاده میکنند که بدون کلید رمزگشایی، بازیابی فایلها تقریباً غیرممکن است. در بسیاری از موارد، حتی پس از پرداخت باج، دسترسی کامل به فایلها تضمین نمیشود، زیرا هکرها ممکن است کلیدهای رمزگشایی را ارائه نکنند یا سیستم را دوباره آلوده کنند.
باجافزارها میتوانند به صورت خودکار بین سیستمهای آلوده پخش شوند و شبکههای داخلی سازمانها را نیز تحت تأثیر قرار دهند. این ویژگی باعث شدهاست که این تهدید به یکی از پرخطرترین انواع حملات سایبری تبدیل شود.
چگونه باجافزار فایلها را گروگان میگیرد؟
فرآیند آلودگی و گروگانگیری فایلها در باجافزار به چند مرحله کلی تقسیم میشود:
- نفوذ: باجافزار از طریق روشهای مختلفی مانند ایمیلهای مخرب، فایلهای ضمیمه آلوده، لینکهای مشکوک، یا بهرهبرداری از آسیبپذیریهای نرمافزاری به سیستم وارد میشود.
- رمزگذاری: پس از نفوذ، نرمافزار مخرب شروع به اسکن و رمزگذاری فایلهای مهم کاربر میکند. این فرآیند معمولاً بدون اطلاع کاربر انجام میشود و فایلها به سرعت غیرقابل دسترسی میشوند.
- گروگانگیری: پس از رمزگذاری، باجافزار یک پیغام تهدیدآمیز نمایش میدهد که در آن از کاربر خواسته میشود برای دریافت کلید رمزگشایی، مبلغی را به حساب بانکی یا ارز دیجیتال واریز کند.
- افشاگری: در برخی موارد، هکرها قبل از پرداخت باج، نمونهای از فایلهای رمزگذاری شده را به عنوان نمونه برای اثبات توانایی خود منتشر میکنند یا حتی تهدید به افشای اطلاعات حساس میکنند.
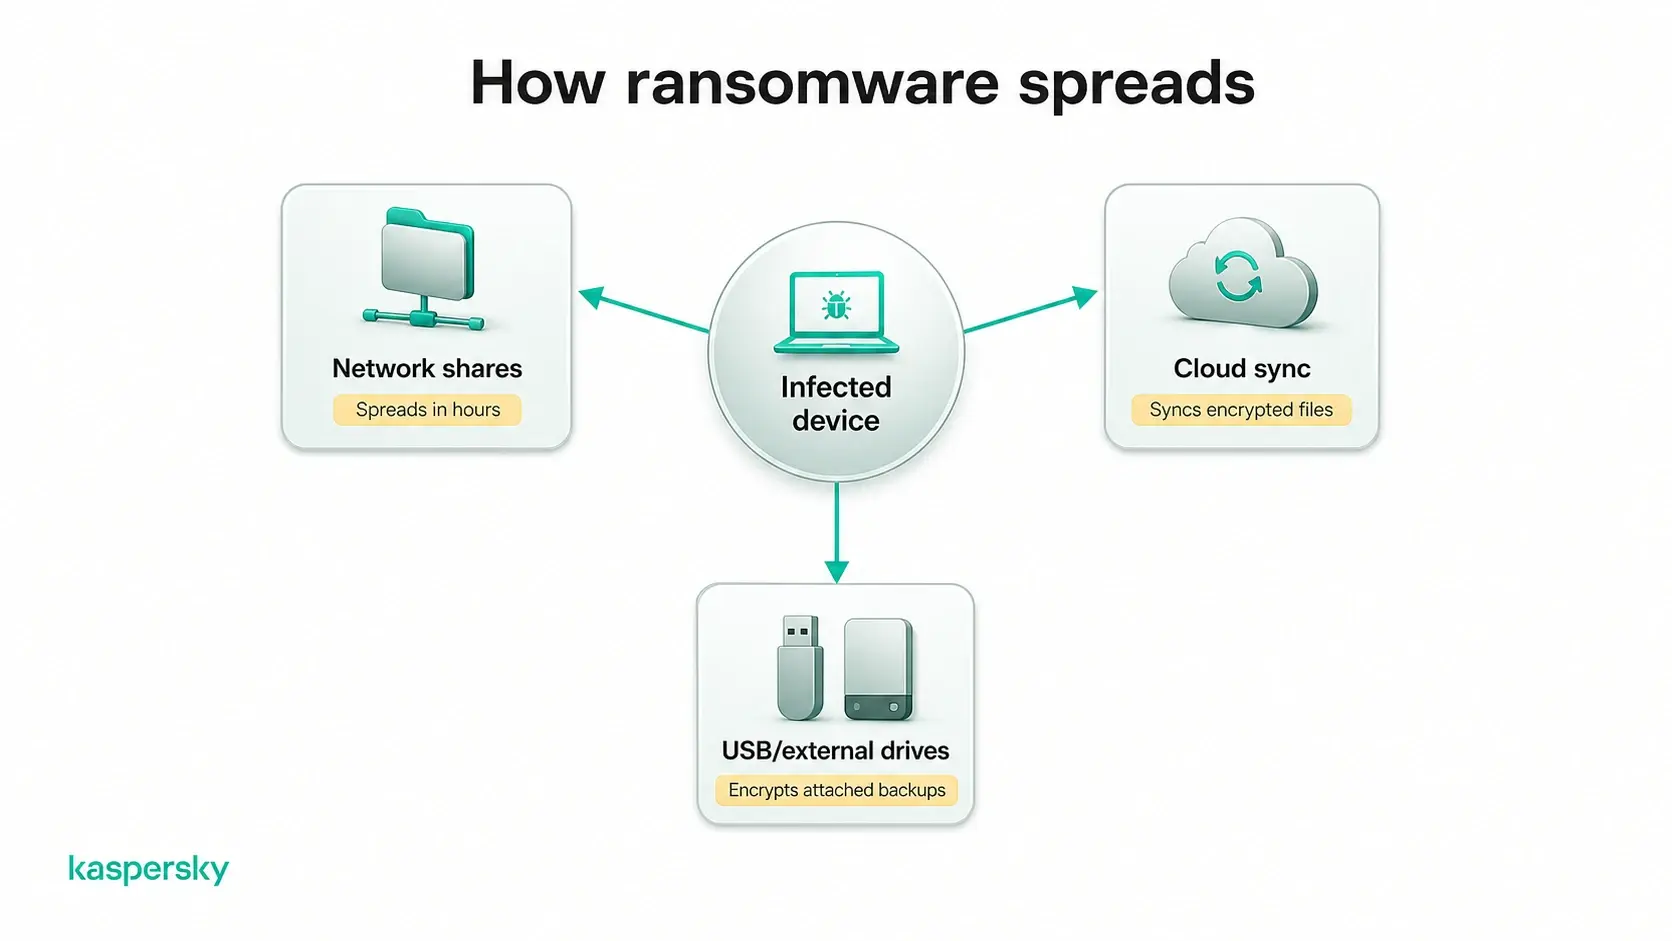
در تصویر زیر میتوانید نحوه پخش و نفوذ باجافزار در شبکهها را مشاهده کنید:
روشهای نفوذ باجافزار
هکرها از روشهای مختلفی برای نفوذ باجافزار به سیستمها استفاده میکنند. شناخت این روشها میتواند کمک زیادی به پیشگیری از آلودگی داشته باشد:
- ایمیلهای فیشینگ: ارسال ایمیلهای مخرب با پیوستهای آلوده یا لینکهای مشکوک که کاربر را به کلیک کردن ترغیب میکنند.
- فایلهای ضمیمه: استفاده از فایلهای اجرایی یا اسکریپتهای آلوده که پس از اجرای آنها، باجافزار فعال میشود.
- نرمافزارهای غیرقانونی: دانلود نرمافزارهای کرک شده یا غیرمجاز که حاوی باجافزار هستند.
- آپدیتهای کاذب: نمایش پیغامهای دروغین مبنی بر نیاز به آپدیت سیستم یا نرمافزار که در واقع باجافزار را نصب میکنند.
- بهرهبرداری از آسیبپذیریها: استفاده از نقاط ضعف در سیستم عامل یا نرمافزارهای قدیمی که توسط کاربر به روز نشدهاند.
- پخش خودکار: برخی باجافزارها پس از آلودگی یک سیستم، خود به خود به سایر دستگاههای متصل در شبکه پخش میشوند.
یکی از روشهای رایج نفوذ باجافزار، استفاده از ایمیلهای فیشینگ است که به کاربر پیشنهاد میدهند برای دریافت یک جایزه یا اطلاعات مهم، فایلی را دانلود یا لینکی را کلیک کند. این روش به دلیل ساده بودن و تأثیرگذاری بالا، بسیار رایج است.
نکات کاربردی برای پیشگیری از باجافزار
پیشگیری از آلودگی باجافزار نیازمند آگاهی و اقدامات مناسب است. در ادامه به برخی از بهترین روشها برای محافظت از سیستم و دادههای خود اشاره میکنیم:
- بازداشتن سیستم عامل و نرمافزارها: همیشه آخرین نسخههای سیستم عامل و نرمافزارهای مورد استفاده را نصب کنید تا از آسیبپذیریهای شناخته شده جلوگیری شود.
- استفاده از نرمافزارهای ضدویروس: نصب و به روزرسانی نرمافزارهای ضدویروس و ضدجاسوسی برای تشخیص و حذف باجافزارها ضروری است.
- پیشگیری از کلیک بر روی لینکهای مشکوک: هرگز بر روی لینکهای ناشناخته یا ایمیلهای مشکوک کلیک نکنید، حتی اگر از فرستندهای معتبر به نظر برسند.
- کپیگیری از دادهها: همیشه یک کپی پشتیبان از فایلهای مهم خود در مکانهای امن و جدا از سیستم اصلی داشته باشید. این کار در صورت آلودگی سیستم، امکان بازیابی دادهها را فراهم میکند.
- محدود کردن دسترسی: در سازمانها، دسترسی کاربران به فایلهای حساس را محدود کنید و از سیاستهای کنترل دسترسی استفاده کنید.
- آموزش کاربران: آموزش کاربران در مورد خطرات سایبری و روشهای پیشگیری از آلودگی بسیار مهم است.
در تصویر زیر میتوانید نمونهای از یک ایمیل فیشینگ را مشاهده کنید که ممکن است حاوی باجافزار باشد:
اشتباهات رایج که باعث آلودگی میشوند
کاربران و سازمانها اغلب به دلیل عدم آگاهی یا سهلانگاری، دچار اشتباهاتی میشوند که باعث آلودگی سیستم به باجافزار میشود. شناخت این اشتباهات میتواند کمک زیادی به پیشگیری کند:
- نادیده گرفتن هشدارهای سیستم: بسیاری از سیستمها در صورت تشخیص فایلهای مشکوک، هشدار میدهند. نادیده گرفتن این هشدارها میتواند منجر به آلودگی شود.
- استفاده از رمزهای ضعیف: استفاده از رمزهای ساده یا تکراری برای محافظت از سیستم یا حسابهای آنلاین، خطر نفوذ را افزایش میدهد.
- نصب نرمافزارهای غیرمجاز: دانلود و نصب نرمافزارهای کرک شده یا از منابع غیرموثق، یکی از روشهای اصلی نفوذ باجافزار است.
- عدم استفاده از شبکههای امن: اتصال به شبکههای عمومی یا غیرموثق بدون استفاده از VPN میتواند خطر آلودگی را افزایش دهد.
- تاخیر در به روزرسانی: تأخیر در نصب آپدیتهای امنیتی میتواند سیستم را در معرض خطرات جدید قرار دهد.
یکی از اشتباهات رایج دیگر، استفاده از یک کپی پشتیبان مشترک برای همه دستگاهها است. در این صورت، اگر یک دستگاه آلوده شود، باجافزار میتواند به سایر دستگاهها نیز نفوذ کند. برای جلوگیری از این مشکل، کپیهای پشتیبان باید در مکانهای جدا و غیرقابل دسترسی از شبکه اصلی نگهداری شوند.
چه باید کرد اگر سیستم آلوده شد؟
در صورت آلودگی سیستم به باجافزار، اقدامات زیر را انجام دهید:
- سیستم را از شبکه جدا کنید: برای جلوگیری از پخش باجافزار به سایر دستگاهها، سیستم آلوده را بلافاصله از شبکه جدا کنید.
- از استفاده از سیستم خودداری کنید: هرگونه استفاده از سیستم آلوده میتواند خطر را افزایش دهد. بهتر است سیستم را خاموش کرده و از دستگاه دیگری برای اقدامات بعدی استفاده کنید.
- با یک متخصص امنیت سایبری تماس بگیرید: در صورت امکان، با یک کارشناس امنیتی یا تیم IT سازمان خود مشورت کنید.
- از پرداخت باج خودداری کنید: پرداخت باج نه تنها تضمین نمیکند که فایلها بازیابی شوند، بلکه ممکن است هکرها را تشویق به انجام حملات بیشتر کند.
- از کپی پشتیبان استفاده کنید: اگر کپی پشتیبان سالمی دارید، میتوانید فایلهای خود را از آنجا بازیابی کنید.
در برخی موارد، سازمانها ممکن است مجبور شوند با هکرها مذاکره کنند، اما این روش همیشه توصیه نمیشود. بهتر است ابتدا با یک متخصص مشورت کرده و راهکارهای جایگزین را بررسی کنید.
برای اطلاعات بیشتر در مورد روشهای پیشگیری و مدیریت بحران در برابر باجافزار، میتوانید به مقالات مرتبط در ماشین مگ مراجعه کنید.
در نهایت، آگاهی و اقدامات پیشگیرانه کلیدی در مقابله با باجافزار هستند. با رعایت نکات ذکر شده و آموزش مداوم، میتوانید خطرات مربوط به این تهدید سایبری را به حداقل برسانید.