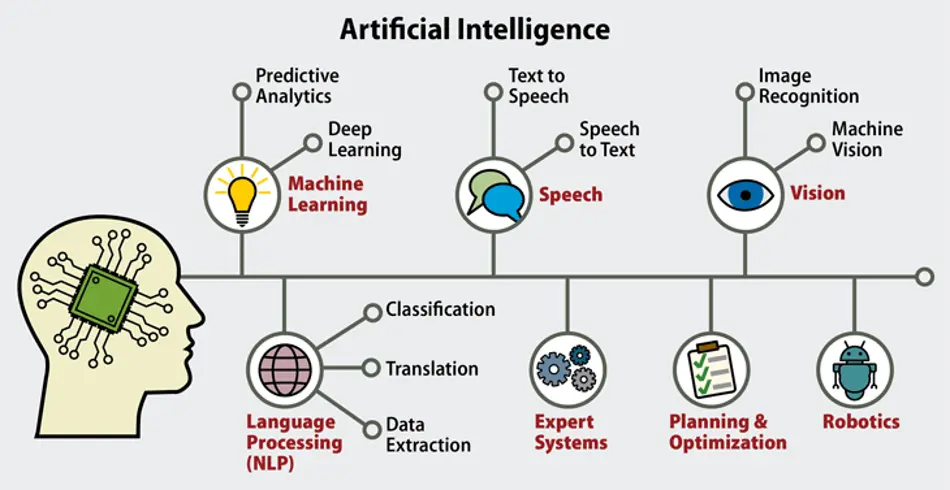
امنیت سایبری در چند سال گذشته به یکی از چالشهای اصلی سازمانها و شرکتهای بزرگ تبدیل شده است. با افزایش تعداد حملات سایبری و پیچیدگی آنها، نیاز به ابزارهای هوشمند و پیشرفته برای شناسایی و پیشگیری از تهدیدات بیش از پیش احساس میشود. در این میان، هوش مصنوعی (AI) به عنوان یکی از قدرتمندترین ابزارها در این زمینه به کار گرفته میشود. اما چگونه هوش مصنوعی میتواند حملات سایبری را قبل از وقوع شناسایی کند؟ و چه راهنمایی برای تصمیمگیری در این زمینه وجود دارد؟ در این مقاله به بررسی این موضوعات میپردازیم.
هوش مصنوعی چگونه حملات سایبری را پیشبینی میکند؟
هوش مصنوعی با استفاده از الگوریتمهای یادگیری ماشین و تحلیل دادهها، میتواند رفتارهای غیرعادی در شبکهها و سیستمها را شناسایی کند. این سیستمها با آموزش بر روی دادههای تاریخی حملات سایبری، توانایی پیشبینی رفتارهای مشکوک را پیدا میکنند. برای مثال، اگر یک کاربر معمولاً در ساعتهای خاصی به سیستم وارد میشود، اما در یک زمان غیرمعمول فعالیت میکند، هوش مصنوعی میتواند این رفتار را شناسایی و به عنوان یک تهدید بالقوه گزارش دهد.
یکی از روشهای اصلی که هوش مصنوعی در امنیت سایبری استفاده میکند، تحلیل رفتاری است. این روش بر اساس یادگیری الگوی رفتار کاربران و سیستمها، هرگونه انحراف از این الگو را شناسایی میکند. برای مثال، اگر یک دستگاه شبکه بهطور ناگهانی شروع به ارسال دادههای غیرمعمول کند، هوش مصنوعی میتواند این فعالیت را به عنوان یک حمله احتمالی تشخیص دهد.
همچنین، هوش مصنوعی میتواند با استفاده از تکنیکهای تحلیل شبکه، ترافیک اینترنتی را بررسی کند. این تحلیل شامل بررسی بستههای داده، آدرسهای IP مشکوک و الگوی ارتباطات بین دستگاهها است. با شناسایی ترافیک غیرمعمول، سیستم میتواند به زمان واقعی هشدار دهد و اقدامات لازم را برای جلوگیری از نفوذ انجام دهد.
چگونه هوش مصنوعی حملات سایبری را پیشگیری میکند؟
پیشگیری از حملات سایبری با استفاده از هوش مصنوعی به دو روش اصلی انجام میشود: تشخیص تهدیدات در زمان واقعی و پاسخ خودکار به آنها.
در روش تشخیص تهدیدات در زمان واقعی، هوش مصنوعی با استفاده از مدلهای یادگیری عمیق، ترافیک شبکه را در لحظه بررسی میکند. این مدلها با آموزش بر روی دادههای مختلف، میتوانند الگوی حملات سایبری را شناسایی و هشدار دهند. برای مثال، اگر یک حمله DDoS (توزیع شده) آغاز شود، سیستم با تشخیص الگوی ترافیک غیرمعمول، میتواند اقدامات لازم را برای کاهش تأثیر آن انجام دهد.
در روش پاسخ خودکار، هوش مصنوعی میتواند بهطور خودکار اقدامات لازم را برای مقابله با تهدیدات انجام دهد. این اقدامات شامل ایزوله کردن دستگاههای آلوده، بستن درگاههای شبکهای که مورد حمله قرار گرفتهاند و حتی تغییر تنظیمات امنیتی برای جلوگیری از نفوذ بیشتر است. این روش به سازمانها کمک میکند تا در برابر حملات سایبری سریعتر واکنش نشان دهند.
یکی دیگر از روشهای پیشگیری، استفاده از هوش مصنوعی در شناسایی و جلوگیری از حملات فیشینگ است. با تحلیل محتوای ایمیلها و پیغامهای مشکوک، سیستم میتواند ایمیلهای فیشینگ را شناسایی و از ارسال آنها به کاربران جلوگیری کند. این روش به کاهش خطرات مربوط به حملات فیشینگ کمک میکند.
راهنمای تصمیمگیری برای استفاده از هوش مصنوعی در امنیت سایبری
استفاده از هوش مصنوعی در امنیت سایبری نیازمند برنامهریزی دقیق و تصمیمگیری هوشمندانه است. در این بخش به برخی از نکات مهم برای تصمیمگیری در این زمینه میپردازیم:
- ارزیابی نیازهای سازمانی: قبل از استفاده از هوش مصنوعی، باید نیازهای امنیتی سازمان را ارزیابی کرد. این ارزیابی شامل شناسایی نقاط ضعف سیستم، نوع تهدیدات احتمالی و منابع موجود برای اجرای سیستمهای هوشمند است.
- انتخاب ابزار مناسب: انتخاب ابزار و نرمافزارهای هوش مصنوعی مناسب برای سازمان بسیار مهم است. این ابزار باید با نیازهای سازمان سازگار باشد و بتواند تهدیدات خاص آن را شناسایی کند.
- آموزش و پشتیبانی: تیمهای امنیتی باید آموزشهای لازم را برای استفاده از سیستمهای هوش مصنوعی دریافت کنند. همچنین، پشتیبانی فنی و بهروزرسانی مداوم سیستمها ضروری است.
- پیادهسازی تدریجی: پیادهسازی سیستمهای هوش مصنوعی باید بهطور تدریجی و با توجه به ظرفیت سازمان انجام شود. این روش به سازمان کمک میکند تا با چالشهای احتمالی روبرو شود و سیستم را بهطور کامل آزمایش کند.
- ارزیابی عملکرد: پس از پیادهسازی، باید عملکرد سیستمهای هوش مصنوعی را بهطور مداوم ارزیابی کرد. این ارزیابی شامل بررسی دقت سیستم در شناسایی تهدیدات، زمان پاسخگویی و تأثیر آن بر عملکرد سازمان است.
همچنین، سازمانها باید در نظر داشته باشند که هوش مصنوعی تنها یک ابزار در مجموعه ابزارهای امنیتی است. استفاده از روشهای سنتی امنیتی مانند رمزنگاری، کنترل دسترسی و مدیریت ریسک همچنان ضروری است. ترکیب این روشها با هوش مصنوعی میتواند امنیت سایبری سازمان را بهطور قابل توجهی افزایش دهد.
چالشهای استفاده از هوش مصنوعی در امنیت سایبری
در حالی که هوش مصنوعی بسیاری از مزایای امنیتی را ارائه میدهد، اما با چالشهایی نیز همراه است. یکی از اصلیترین چالشها، دقت و کارایی سیستمهای هوش مصنوعی است. اگر سیستم بهطور نادرست تهدیدات را شناسایی کند، ممکن است منجر به هشدارهای کاذب شود که میتواند باعث کاهش اعتماد کاربران به سیستم شود.
چالش دیگر، نیاز به دادههای کافی و با کیفیت برای آموزش الگوریتمهای هوش مصنوعی است. بدون دادههای مناسب، سیستم نمیتواند بهطور دقیق تهدیدات را شناسایی کند. همچنین، نیاز به تخصص فنی برای پیادهسازی و مدیریت این سیستمها وجود دارد که ممکن است برای برخی سازمانها چالشآفرین باشد.
همچنین، سازمانها باید در مورد استفاده از هوش مصنوعی در امنیت سایبری با قوانین و مقررات مربوطه آشنا باشند. برای مثال، استفاده از دادههای شخصی کاربران در سیستمهای هوش مصنوعی باید با قوانین حریم خصوصی مانند GDPR سازگار باشد.
نکات پایانی و راهکارهای پیشنهادی
استفاده از هوش مصنوعی در امنیت سایبری میتواند به سازمانها کمک کند تا در برابر تهدیدات سایبری قویتر شوند. اما برای بهرهبرداری کامل از این فناوری، باید به نکات زیر توجه کرد:
- استفاده از دادههای تاریخی برای آموزش الگوریتمها و افزایش دقت سیستم.
- پیادهسازی سیستمهای هوش مصنوعی بهطور تدریجی و با توجه به نیازهای سازمان.
- ارزیابی مداوم عملکرد سیستم و بهروزرسانی آن بر اساس نیازهای جدید.
- کombination استفاده از روشهای سنتی امنیتی با هوش مصنوعی برای افزایش امنیت.
- آموزش تیمهای امنیتی برای استفاده مؤثر از ابزارهای هوش مصنوعی.
در نهایت، هوش مصنوعی به عنوان یک ابزار قدرتمند در امنیت سایبری میتواند به سازمانها کمک کند تا با تهدیدات جدید و پیچیدهتر روبرو شوند. با برنامهریزی دقیق و استفاده صحیح از این فناوری، سازمانها میتوانند سطح امنیت خود را بهطور قابل توجهی افزایش دهند. برای اطلاعات بیشتر در مورد کاربردهای هوش مصنوعی در سایر زمینهها، میتوانید به ماشین مگ مراجعه کنید.